Ağ ve Erişim Güvenliği
Ağ Erişim Kontrolü (NAC)
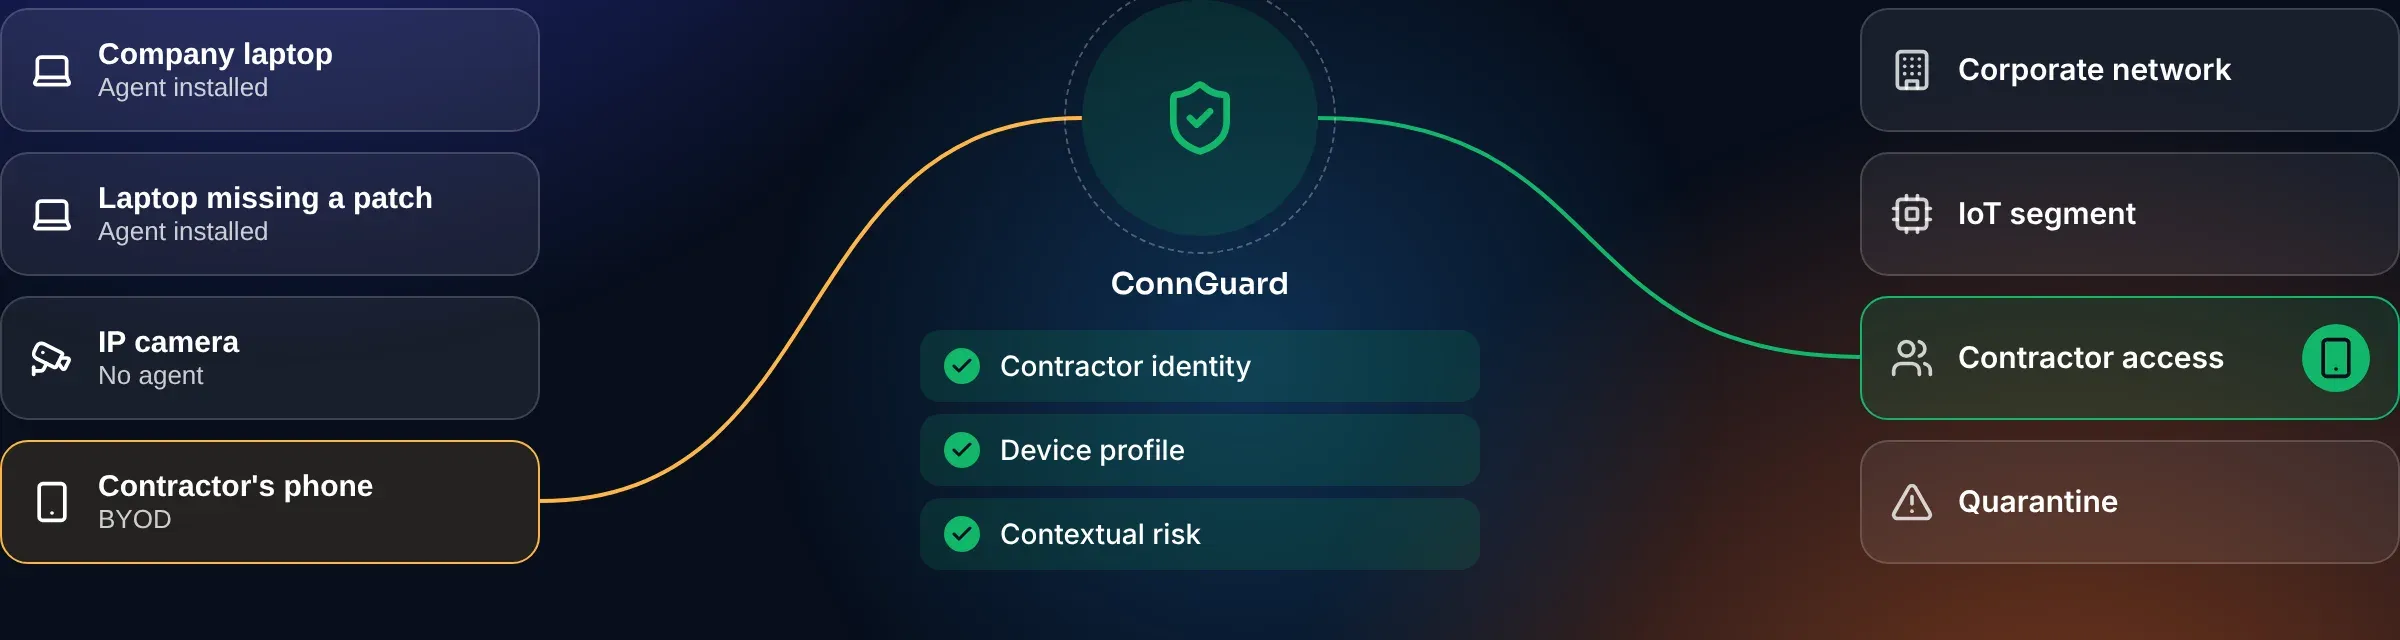
NAC, ağa bağlanan her cihazı tanır, kimliğini ve güvenlik durumunu doğrular, yalnızca izin verilen bölüme alır. S3M ConnGuard ve CityGate ile.
- BağlanırKablolu, kablosuz ya da VPN
- TanınırKullanıcı kimliği ve cihaz profili
- DenetlenirYama, antivirüs, disk şifreleme
- YönlendirilirDoğru VLAN ya da karantina
- Ağ ve Erişim GüvenliğiBu çözüm
- Kimlik ve Ayrıcalıklı Erişim
- Veri Güvenliği
- Yapay Zekâ Güvenliği
- Bulut ve Uygulama Güvenliği
- Tarayıcı, Web ve Hibrit Çalışma
- Güvenlik Operasyonları
- Kritik Altyapı ve OT
Neden önemli
Ağa bağlanan cihaz çoğu zaman kimliği sorulmadan içeri alınır
Bir kurum ağına her gün dizüstü bilgisayarlar, telefonlar, yazıcılar, IP kameralar, misafir cihazları ve yüklenici bilgisayarları bağlanır. Çoğu ağ, kabloya takılan ya da kablosuz şifreyi bilen her cihazı aynı bölüme alır. Yaması eksik bir bilgisayar ya da tanınmayan bir IoT cihazı, kritik sunucularla aynı bölümde durabilir. Bir cihaz ele geçirildiğinde saldırgan ağ içinde ilerler ve bu hareket çoğu zaman fark edilmez.
KVKK m.12 kişisel verilere hukuka aykırı erişimi önleyecek teknik tedbirleri; BDDK ve EPDK düzenlemeleri ağ ayrımını ve erişim kaydını; 7545 sayılı Kanun ise kritik altyapı işletmecilerinden varlık envanterini bekler. Bu yükümlülüklerin ortak sorusu aynıdır: ağa kim, hangi cihazla, ne zaman bağlandı ve neye erişebildi? NAC bu sorunun cevabını her bağlantıda üretir ve kayda geçirir. Eşleme NSS değerlendirmesidir.
- 17.092.242 TL2026 yılında veri güvenliği yükümlülüğüne aykırılık için idari para cezasının üst sınırı; alt sınır 256.357 TLKaynak: KVKK, 2026 idari para cezası tutarları
Yetenekler
Kimlik odaklı karar
Erişim kararı kullanıcı kimliği, cihaz durumu ve bağlantı noktası birlikte değerlendirilerek verilir.
- 802.1X ile Active Directory, LDAP ya da sertifika tabanlı EAP-TLS doğrulama
- Rol, grup üyeliği, cihaz durumu ve giriş noktasının (LAN, Wi-Fi, VPN) birlikte değerlendirilmesi
- Kimlik doğrulama, yetkilendirme ve muhasebe (AAA) tek karar çerçevesinde
- Erişim haklarının risk, rol ve uyum durumuna göre anlık değişmesi
Ajanlı duruş denetimi
Yönetilen cihaz, ağa alınmadan önce ve bağlantı boyunca hafif bir ajanla denetlenir.
- İşletim sistemi doğrulaması
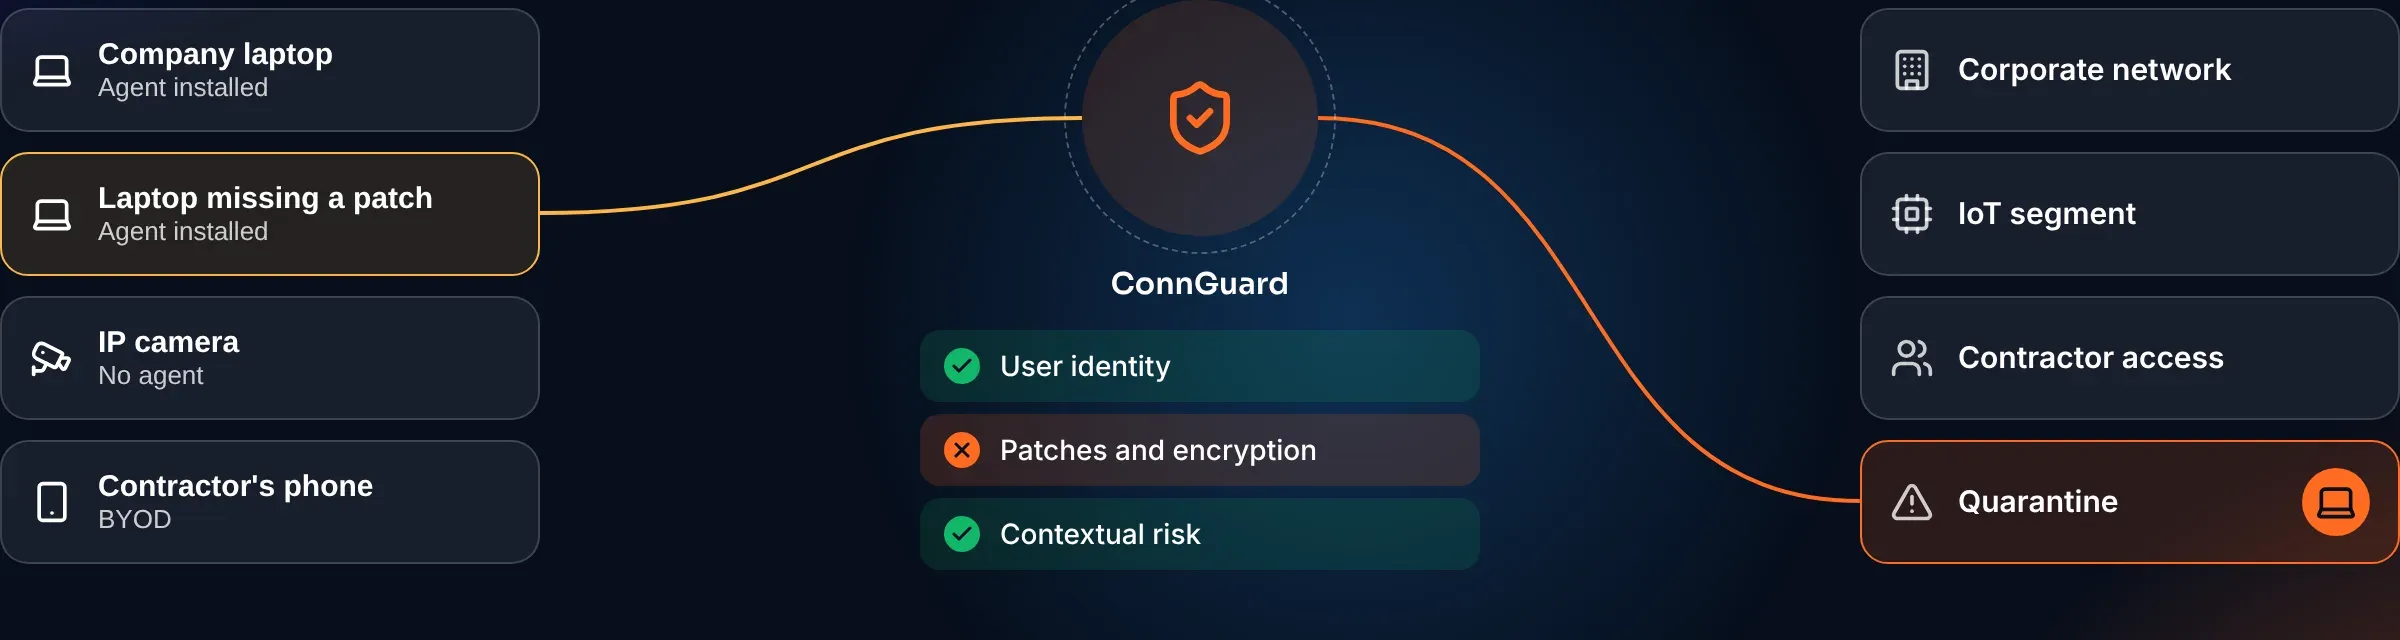
- Yama uyumu ve antivirüs durumu
- Disk şifrelemesi doğrulaması
- İzinsiz yazılım tespiti ve USB etkinliği görünürlüğü
- Sürekli duruş izleme; karar anlık değerlendirmeye göre güncellenir
Ajansız profilleme
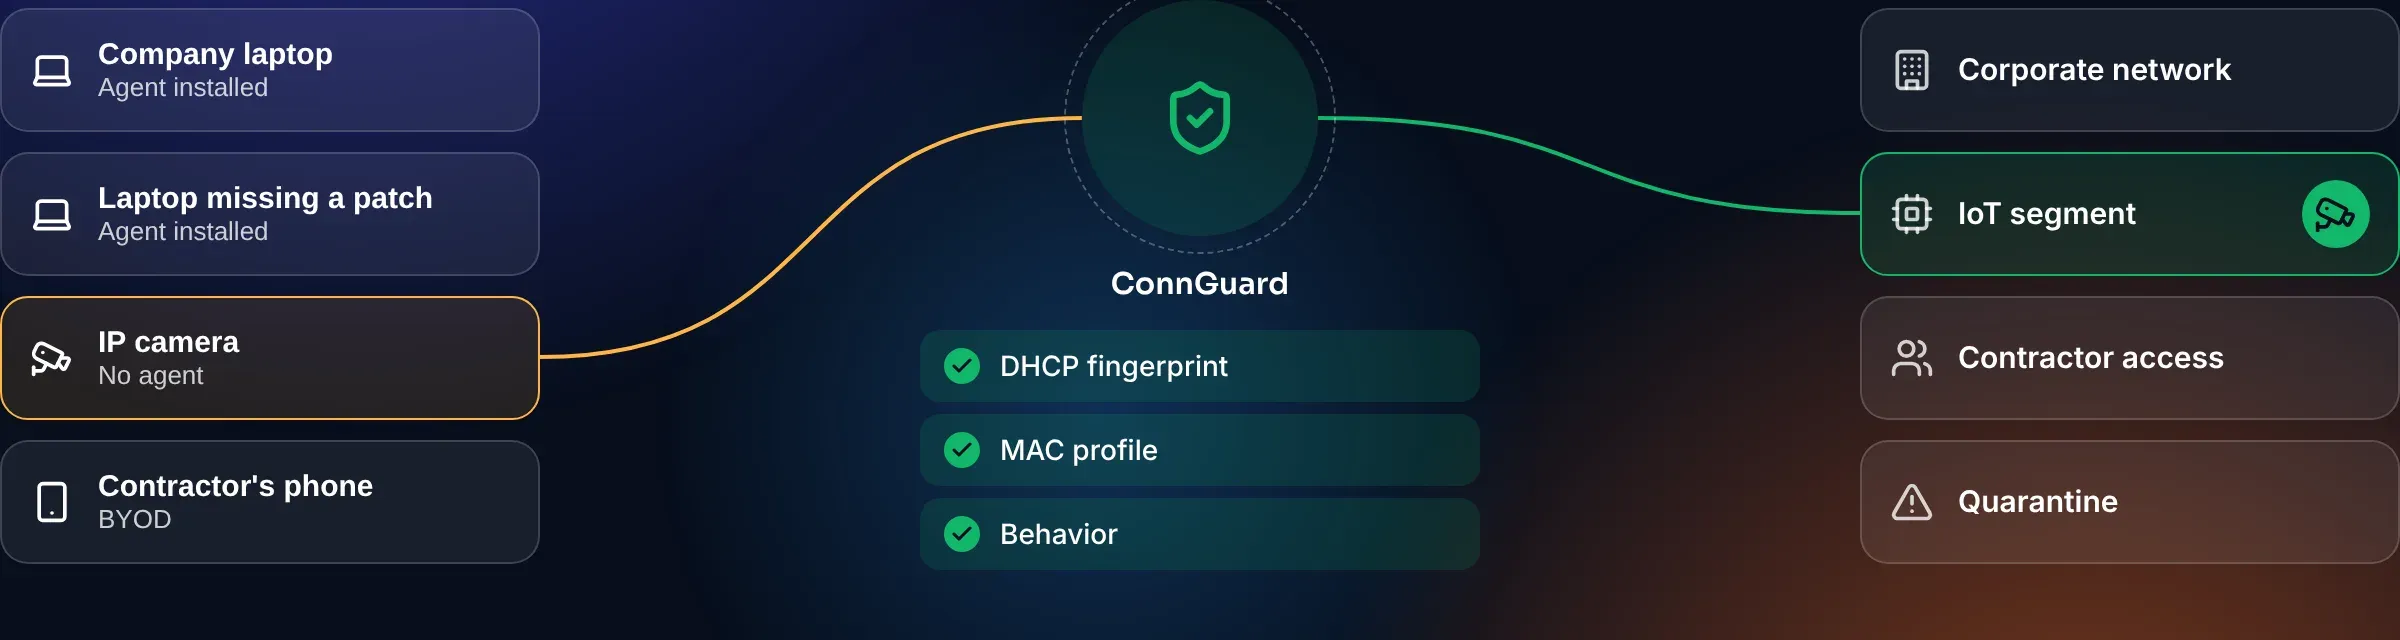
Ajan kurulamayan yazıcı, kamera, IoT ve BYOD cihazları yazılım yüklemeden tanınır ve sınıflandırılır.
- DHCP parmak izi ve MAC profilleme
- Davranış analiziyle cihaz tanıma
- MAC tabanlı kimlik doğrulama (MAB)
- Anahtar düzeyinde SNMP görünürlüğü
- Yüklenici ve BYOD cihazı profilleme
Segmentasyon ve karantina
Erişim kararı ağda bir bölüme dönüşür; uyumsuz cihaz başka kaynağa değmeden ayrılır.
- Kimliğe ve bağlama göre dinamik VLAN ve ACL ataması
- Duruş bozulduğunda RADIUS CoA ile oturumu koparmadan yetki değişikliği
- Otomatik karantina ve iyileştirme sonrası ağa dönüş
- Yanal hareket riskini azaltan bağlama duyarlı segmentasyon
Misafir ve kamuya açık ağlar
SpotGate misafir Wi-Fi'ını, CityGate şehir ölçeğindeki ağları aynı kimlik yaklaşımıyla yönetir.
- SpotGate: SMS, OAuth, kupon ya da sponsor onayıyla captive portal girişi
- SpotGate: misafir trafiğinin kurumsal altyapıdan yalıtılması
- SpotGate: kimliğe bağlı oturum kaydı; KVKK ve 5651 gereksinimlerine yönelik (üretici beyanı)
- CityGate: captive portal yerine mobil uygulamayla kimlik doğrulama
- CityGate: dağıtık uygulama ve yüksek erişilebilir kümeleme
Entegrasyon ve kayıt
Açık standartlarla çalışır; kimlik bağlamı güvenlik duvarına, erişim kayıtları SIEM'e gider.
- IEEE 802.1X, RADIUS, SNMP ve REST API
- Cisco, Aruba, HPE, Huawei ve Juniper ağ altyapısıyla entegrasyon
- Palo Alto Networks, Fortinet, Check Point ve Sophos ile güvenlik duvarına kimlik aktarımı
- Erişim kayıtlarının CEF ve Syslog biçiminde SIEM'e aktarımı
- Çok şubeli yapılarda merkezî politika yönetimi
Kim ne sağlar
Çözümü oluşturan katmanlar ve her birinin üstlendiği iş.
ConnGuard NAC
Kurum ağının NAC platformu: kablolu, kablosuz ve VPN bağlantılarında kimlik, duruş ve segment kararı. Şirket içinde kurulur.
- Kablolu ve kablosuz
- VPN
- Ajanlı duruş
- Ajansız profilleme
- Segmentasyon
SpotGate
Misafir Wi-Fi: kimlik doğrulamalı giriş, kurumsal ağdan yalıtım ve kimliğe bağlı oturum kaydı.
- Captive portal
- Misafir yalıtımı
- Oturum kaydı
CityGate
Şehir Wi-Fi'ı ve telekom ağları için ConnGuard tabanlı erişim: mobil uygulamayla kimlik doğrulama ve yüksek erişilebilirlik.
- Şehir Wi-Fi'ı
- Telekom
- Kampüs
Nasıl görünür
Portföydeki karşılığı
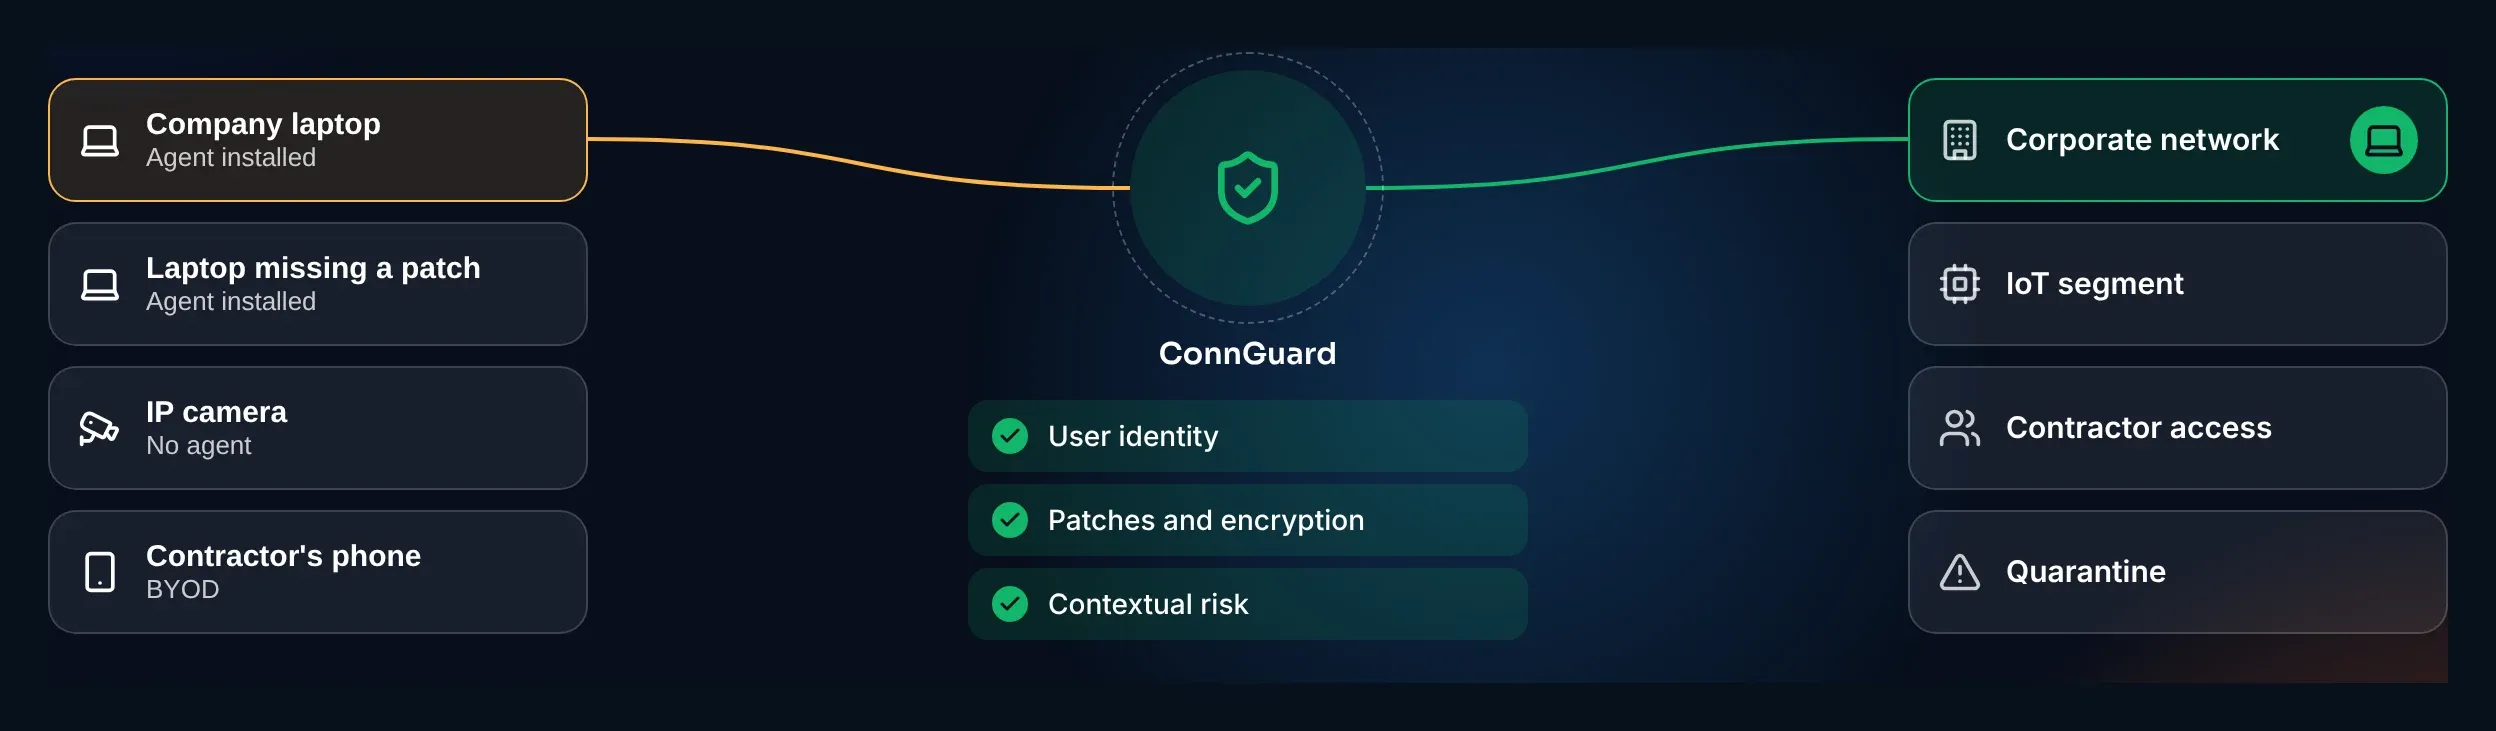 Ağ Erişim Kontrolü (NAC)ConnGuard NACKablolu, kablosuz ve VPN ağlarında kimliğe dayalı erişim kontrolü. Ajanlı duruş denetimi ile ajansız cihaz profillemeyi birleştirir; erişim kararı cihazın o anki durumuna göre değişir.
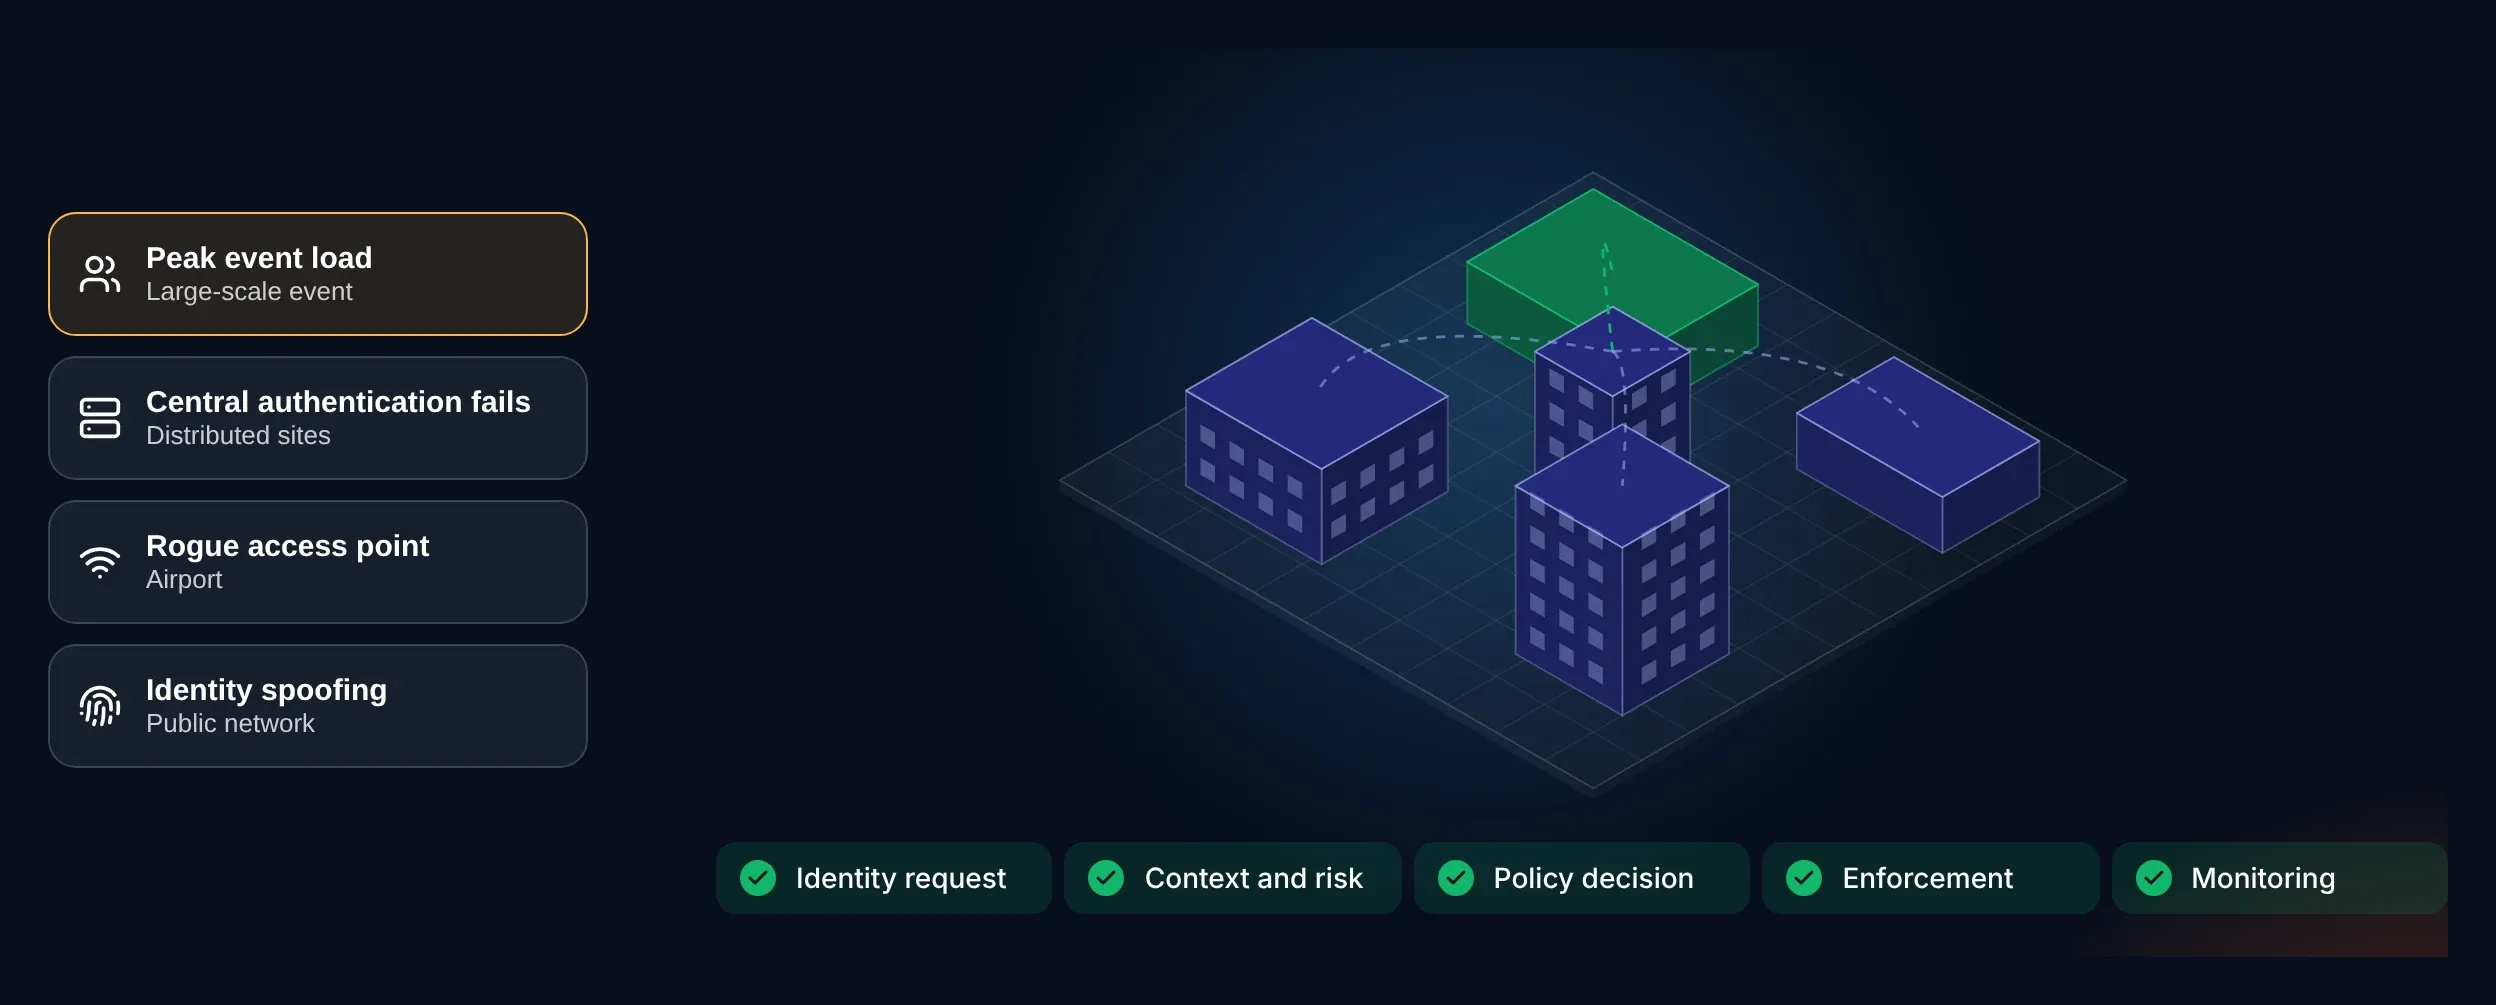 Şehir Ölçeğinde ErişimCityGateŞehir ölçeğinde Wi-Fi ve telekom ağları için ConnGuard tabanlı erişim kontrolü: mobil uygulamayla kimlik doğrulama, yüksek erişilebilirlik ve anlık segmentasyon.
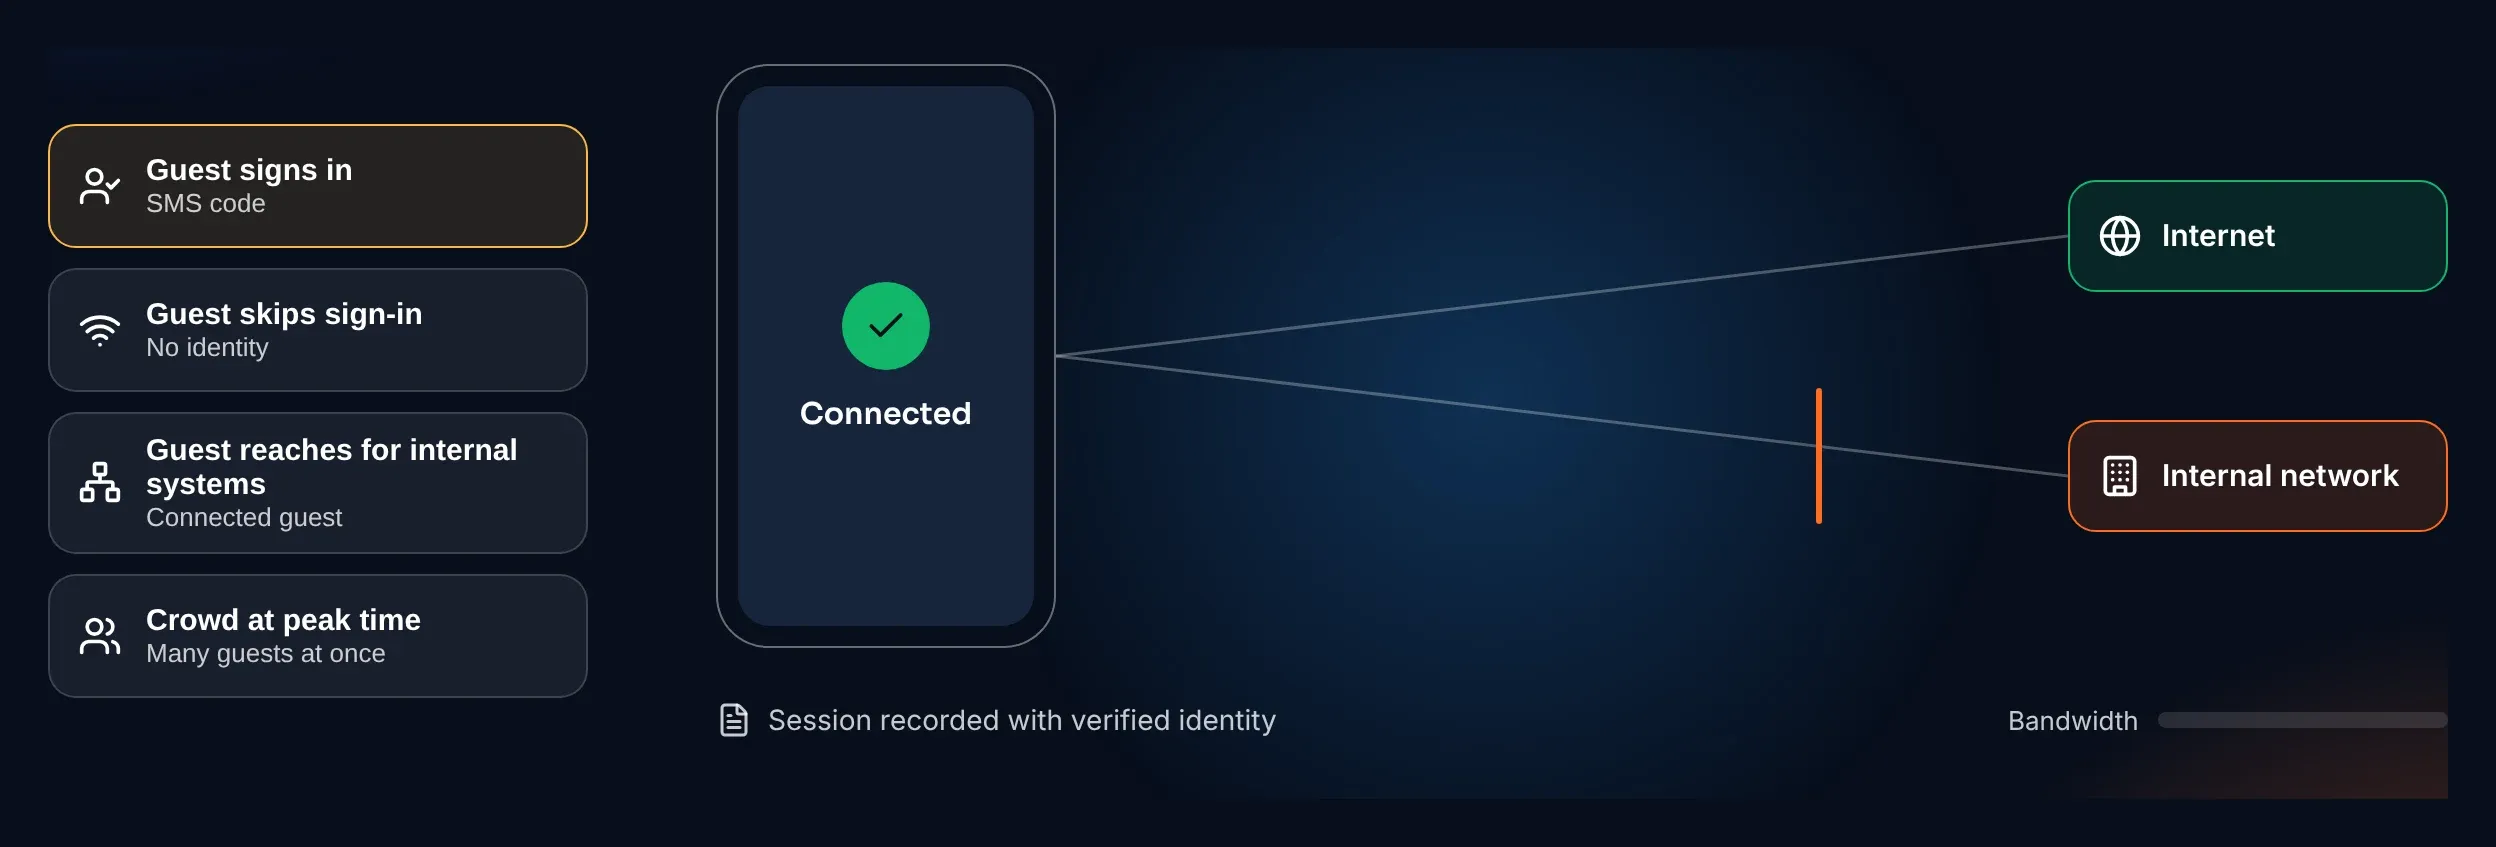 Misafir Wi-Fi ve HotspotSpotGateMisafir Wi-Fi için kimlik doğrulamalı erişim: SMS, OAuth, kupon ya da sponsor onayıyla giriş, kurumsal ağdan yalıtım ve 5651 ile KVKK gereksinimlerine yönelik oturum kaydı.
Referans mimari
Önerdiğimiz referans mimari: mevcut anahtar ve erişim noktaları yerinde kalır, karar tek politika motorundan çıkar. Hangi ağ cihazı, dizin ve güvenlik duvarıyla bütünleşileceği keşif aşamasında netleşir.
Bağlantı
Kullanıcı ya da cihaz kablolu, kablosuz veya VPN üzerinden bağlanır; ağ cihazı isteği RADIUS ile iletir.
- LAN
- Wi-Fi
- VPN
- Misafir
Tanıma
Kullanıcı 802.1X ile dizinden doğrulanır; ajan kurulamayan cihaz profil ve MAC kimliğiyle tanınır.
Duruş
Yönetilen cihazda ajan; işletim sistemi, yama, antivirüs ve disk şifreleme durumunu denetler.
Karar
Politika motoru kimlik, cihaz ve bağlamı birlikte değerlendirir; sonucu dinamik VLAN ve ACL olarak uygular.
Kayıt ve süreklilik
Durum değişirse karar CoA ile güncellenir; erişim kaydı SIEM'e, kimlik bağlamı güvenlik duvarına akar.
Sektör senaryoları
Banka ve finans
Şubeler, ATM'ler ve veri merkezlerine bağlanan cihazlar kimlik ve duruşa göre ayrı bölümlere alınır. Erişim kayıtları, BDDK bilgi sistemleri denetimlerinde kimin hangi cihazla bağlandığını gösterir.
Sağlık
Ajan kurulamayan tıbbi IoT cihazları profilleriyle tanınır ve klinik sistemlerden ayrı bölüme yerleştirilir. Hasta verisine erişen ağ bölümleri, KVKK özel nitelikli veri tedbirleri gözetilerek ayrılır.
Perakende
Dağıtık mağaza ağları, POS sistemleri ve misafir Wi-Fi'ı tek merkezden yönetilir. Misafir trafiği SpotGate ile POS ağından yalıtılır.
Belediye ve kampüs
Şehir geneli Wi-Fi ve yoğun kampüs ağlarında CityGate mobil uygulamayla kimlik doğrulama ve anlık segmentasyon sağlar. Oturumlar kimlikle kayda geçer.
Nasıl devreye alırız
Her proje izleme ile başlar; engelleme, kurum hazır olduğunda devreye girer.
Keşif
Ağa bağlanan cihazları, ağ altyapısını, dizin ve güvenlik duvarı entegrasyonlarını birlikte çıkarırız; demo bu aşamada sizin senaryolarınızla yapılır.
Pilot
Seçilen bir kat ya da şubede cihaz envanteri ve sınıflandırma doğrulanır; kurallar engellemeden önce sınırlı bir grupta denenir.
Kurulum
Duruş kuralları ve segmentasyon kademeli açılır; karantina ve misafir akışları devreye alınır, kayıtlar SIEM'e bağlanır.
Destek
NSS ekibi politika ince ayarını, yeni cihaz profillerini, sürüm güncellemelerini ve dönemsel erişim raporlarını sürdürür.
Ayrıntılar
Teknik ayrıntı, mevzuat eşlemesi ve sınırlar. Açmak için tıklayın.
Mevzuat eşlemesi
| Mevzuat | Madde | Yükümlülük | Dayanak |
|---|---|---|---|
| 7545 sayılı Siber Güvenlik Kanunu | Kritik altyapı | Bilişim varlıklarının ve verilerin ayrıntılı envanterini çıkarmak ve güncel tutmak. | NSS değerlendirmesi |
| BDDK Bilgi Sistemleri ve Elektronik Bankacılık Yönetmeliği | Envanter | Varlık ve veri envanteri tutmak; verileri güvenlik sınıflarına ayırıp sınıflandırma rehberi hazırlamak. | NSS değerlendirmesi |
| Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği Rehberi | Varlık grupları | Bilgi varlıklarını rehberdeki varlık gruplarına göre envanterlemek; ağa bağlanan cihazları tanımak. | NSS değerlendirmesi |
| EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli Yönetmeliği | Varlık ve ağ | OT ve BT varlıklarını görünür kılmak; saha, SCADA ve ofis ağlarını birbirinden ayırmak. | NSS değerlendirmesi |
| KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunu | md. 12/1 | Ağa yalnızca tanınan ve uyumlu cihazların bağlanmasını sağlamak; web erişimini denetlemek. | NSS değerlendirmesi |
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Nasıl çalışır
Erişim kararı nasıl verilir
- Kimlik: Kullanıcı 802.1X (EAP-TLS dahil) ile AD/LDAP veya sertifika üzerinden doğrulanır; ajan kurulamayan cihazlar MAB ve cihaz parmak iziyle tanınır.
- Duruş: Ajan; işletim sistemi, yama düzeyi, antivirüs, disk şifreleme ve izinsiz yazılım durumunu kontrol eder. USB etkinliği de görünür olur.
- Karar: Politika motoru kimlik, cihaz ve bağlamı birlikte değerlendirir; sonuç RADIUS ile dinamik VLAN ve ACL olarak uygulanır.
- Sürekli doğrulama: Durum değişirse karar oturum sürerken güncellenir (RADIUS CoA); cihaz karantinaya alınır ya da yetkisi daraltılır.
Entegrasyonlar
| Alan | Desteklenen |
|---|---|
| Ağ | Cisco, Aruba, HPE, Huawei, Juniper (802.1X, RADIUS, SNMP) |
| Güvenlik duvarı (kimlik aktarımı) | Palo Alto, Fortinet, Check Point, Sophos |
| Bulut ve sanallaştırma | VMware, AWS, Microsoft Azure |
| Kayıt | SIEM’e CEF ve Syslog |
Kaynak: S3M Security ConnGuard ürün sayfası. Ürün ayrıntıları için ConnGuard NAC ve CityGate sayfalarına bakın.
Sık sorulan sorular
NAC için anahtar ve kablosuz altyapıyı değiştirmek gerekir mi?
Hayır. ConnGuard IEEE 802.1X, RADIUS, SNMP ve REST API gibi standartlarla çalışır; Cisco, Aruba, HPE, Huawei ve Juniper ağlarıyla entegre olur. Mevcut anahtarlar ve erişim noktaları yerinde kalır. Politikalar önce sınırlı bir bölümde devreye alınır, sonuçlar netleştikçe kurumun geri kalanına aşamalı olarak genişletilir.
Ajan kurulamayan IoT, yazıcı ve misafir cihazları nasıl yönetilir?
Bu cihazlar ajansız tanınır: DHCP parmak izi, MAC profilleme ve davranış analiziyle sınıflandırılır, MAC kimlik doğrulamasıyla (MAB) yalnızca kendi bölümüne alınır. Yönetilen bilgisayarlarda ise ajan; yama, antivirüs ve disk şifreleme durumunu bağlantıdan önce ve oturum boyunca denetler. İki yöntem aynı politika motorunda birlikte çalışır.
NAC mevzuat uyumuna nasıl katkı sağlar?
NAC, ağa kimin, hangi cihazla ve ne zaman bağlandığını kayda geçirir ve en az yetki ilkesini segmentasyonla uygular. Bu kayıtlar KVKK veri güvenliği tedbirleri, BDDK bilgi sistemleri denetimleri ve 7545 kapsamındaki varlık görünürlüğü için kanıt üretir. Türk mevzuatı eşlemesi NSS değerlendirmesidir; üretici ISO 27001 ve NIS2 uyumuna destek beyan eder.
ConnGuard ile CityGate arasındaki fark nedir?
ConnGuard kurum ağları için NAC platformudur. CityGate aynı politika motorunu şehir Wi-Fi'ı, telekom ve WiFi4EU gibi çok sayıda eşzamanlı bağlantının olduğu ağlara taşır; eski misafir portalı yerine mobil uygulamayla kimlik doğrulama ve yüksek erişilebilirlikli kümeleme sunar. Kurum içi ağlar için ConnGuard, kamuya açık geniş ağlar için CityGate seçilir.
NAC ile güvenlik duvarı arasındaki fark nedir?
Güvenlik duvarı ağlar arasındaki trafiği kurallara göre süzer; NAC ise bir cihazın ağa hiç alınıp alınmayacağına ve hangi bölüme yerleşeceğine karar verir. İkisi birbirini tamamlar. ConnGuard kullanıcı kimliğini güvenlik duvarına aktarır; böylece duvar kuralları IP adresine göre değil, kullanıcıya ve role göre yazılabilir.
Misafir Wi-Fi'ı NAC kapsamına girer mi?
Girer. SpotGate misafiri SMS, OAuth, kupon ya da sponsor onayıyla doğrular, misafir trafiğini kurumsal altyapıdan yalıtır ve oturumu doğrulanmış kimlikle kaydeder. Üretici, kaydın KVKK ve 5651 gereksinimlerine yönelik olduğunu belirtir. Kayıtların imzalanma ve zaman damgası yöntemi keşif görüşmesinde ortamınıza göre netleşir.
NAC projesi ne kadar sürede devreye girer?
Süre ağın büyüklüğüne, şube sayısına ve bağlanacak sistemlere göre değişir. Önce bir pilot bölümde cihaz envanteri çıkarılır ve sınıflandırma doğrulanır; ardından duruş kuralları ve segmentasyon kademeli olarak açılır. Görünürlük ilk haftalarda elde edilir. Takvimi keşif görüşmesinde ağınızın yapısına göre birlikte çıkarırız.
Kapsamın sınırları
Bu çözüm şunları yapmaz:
- Uç noktada zararlı yazılım taraması ya da olay incelemesi yapmaz; erişim kararını kimlik, cihaz ve duruş bilgisine göre verir.
- Ağ trafiğinin içeriğini incelemez, veri sızıntısını engellemez; bunun için DLP katmanı gerekir.
- Kullanıcı kimlik doğrulaması (MFA, SSO) ayrı bir katmandır: NAC cihaz ve ağ erişimini, Buguardian Authenticator kullanıcı kimliğini yönetir.
İlgili çözümler
Sonraki adım
Çözüm mimarımızla görüşün
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71