Tarayıcı, Web ve Hibrit Çalışma
Güvenlik Duvarı Tabanlı SSE: SWG ve CASB
Mevcut güvenlik duvarınıza SWG, CASB, DLP ve GenAI güvenliği ekleyin; yeni donanım ya da ajan gerekmez. Redaccess güvenlik duvarı tabanlı SSE.
- Oturum açılırWeb, SaaS ya da GenAI
- Güvenlik duvarıMevcut cihaz yerinde kalır
- SSE katmanıSWG, CASB, DLP, GenAI
- Kararİzin, uyarı ya da engel; kayıt
- Ağ ve Erişim Güvenliği
- Kimlik ve Ayrıcalıklı Erişim
- Veri Güvenliği
- Yapay Zekâ Güvenliği
- Bulut ve Uygulama Güvenliği
- Tarayıcı, Web ve Hibrit ÇalışmaBu çözüm
- Güvenlik Operasyonları
- Kritik Altyapı ve OT
Neden önemli
İş SaaS'ta, trafik şifreli, veri tarayıcı oturumunda
Çalışanların işinin büyük kısmı artık web ve SaaS uygulamalarında, tarayıcı oturumunun içinde geçiyor. Güvenlik duvarı trafiğin nereye gittiğini görür; ama oturumun içinde hangi dosyanın yüklendiğini, hangi verinin kopyalandığını ya da bir oltalama sayfasına parola girildiğini çoğu zaman görmez. Bu boşluğu ayrı bir web ağ geçidi, CASB ve ajan yığınıyla kapatmak ise yeni donanım, sertifika dağıtımı ve uygulama uyumluluğu sorunları getirir.
KVKK m.12 kişisel verinin hukuka aykırı erişime ve aktarıma karşı korunması için teknik tedbir ister; Kişisel Veri Güvenliği Rehberi ağ güvenliğini ve veri kaybı önlemeyi bu tedbirler arasında sayar. Web ve SaaS kanalındaki denetim, bu tedbirin tarayıcıdaki karşılığıdır. Güvenlik duvarı tabanlı SSE, mevcut yatırımı koruyarak bu kanalı politikaya bağlamayı hedefler. Eşleme NSS değerlendirmesidir.
- 4.875ENISA'nın Temmuz 2024–Haziran 2025 döneminde incelediği siber olay sayısı; fidye yazılımı en etkili tehdit olarak öne çıktıKaynak: ENISA Threat Landscape 2025
- ~%60ENISA'nın incelediği olaylarda oltalamanın ilk erişim yolları içindeki yaklaşık payı; zafiyet istismarı ikinci sıradaKaynak: ENISA Threat Landscape 2025 (Infosecurity Magazine aktarımı)
Yetenekler
Mevcut güvenlik duvarına SSE
Redaccess, ajansız bir bulut katmanıyla kurulu güvenlik duvarına SSE hizmetleri ekler.
- Palo Alto Networks, Fortinet, Cisco ve Check Point güvenlik duvarlarıyla çalışır
- SWG, CASB, DLP, GenAI güvenliği ve gelişmiş oltalama koruması
- Yeni donanım, uç nokta ajanı ya da tarayıcı değişikliği gerekmez
- Güvenlik motoru oturumun içinde çalışır; SSL zincirine girip trafiği çözmez
Güvenli web erişimi (SWG)
Zararlı içerik ağ geçidinde değil, oturumun içinde yakalanır.
- Zararlı reklam, JavaScript, WebAssembly ve dosyaların engellenmesi
- Şifreli kanallar ve WebSocket trafiğindeki tehditlerin engellenmesi
- Yama bekleyen tarayıcı açıkları için sanal yama
- Uyarı, ek kimlik doğrulama, izolasyon ya da kısıtlı erişim yanıtları
SaaS denetimi (CASB)
SaaS kullanımı görünür olur; yükleme, indirme ve paylaşım oturum içinde politikaya bağlanır.
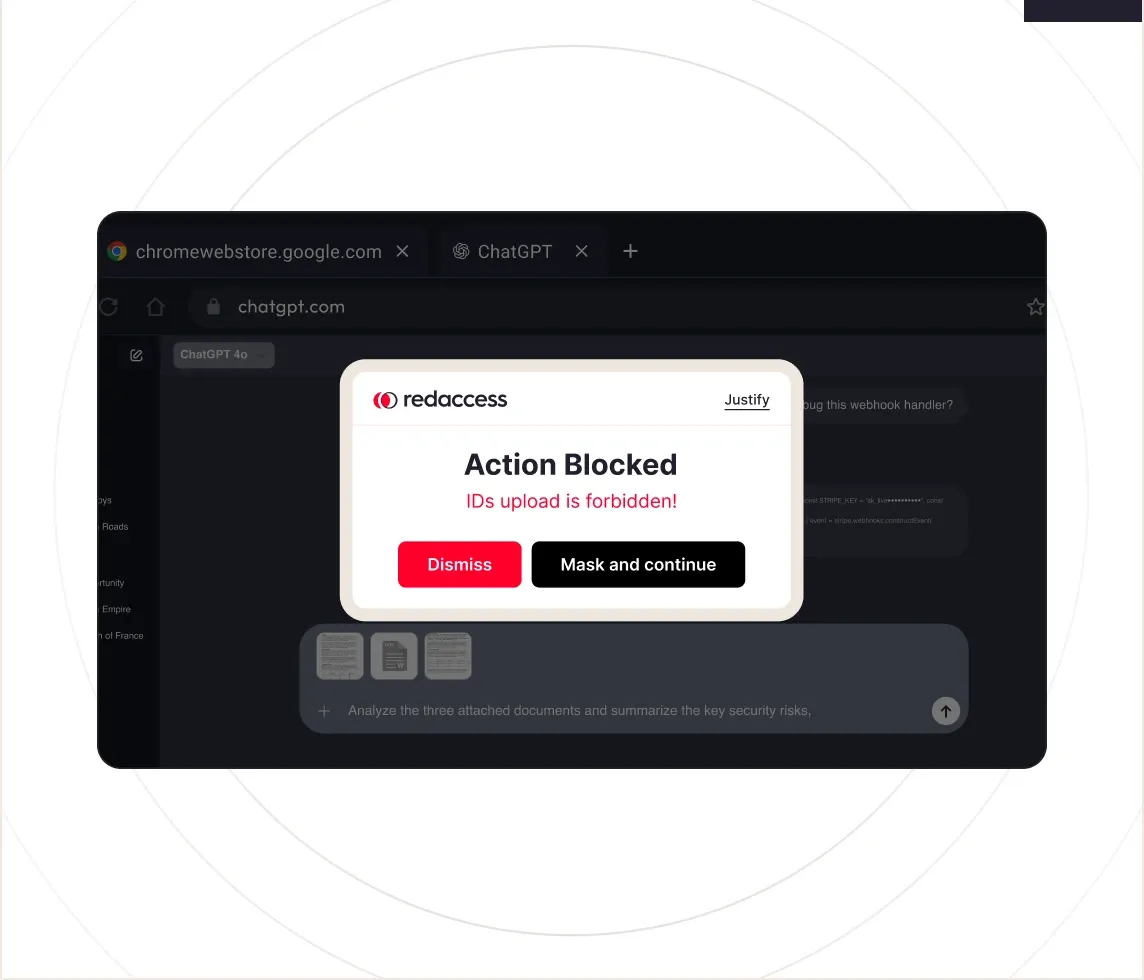
- Dosya yükleme ve indirme, kopyala-yapıştır ve yazdırma denetimi
- SaaS uygulamalarında oturum ele geçirmenin önlenmesi
- Uygulamanın hassasiyetine göre kimlik sağlayıcıdan ek doğrulama
- Okta ve Microsoft Entra ID ile SSO ve MFA; rol bazlı en az yetki
- Kurulu tarayıcı eklentilerinin keşfi ve risk puanı
Oltalama koruması
Sayfa davranışı canlı analiz edilir; parola yalnızca onaylı alan adlarına girilebilir.
- Canlı sayfa davranışı ve DOM analiziyle taklit sitelerin tespiti
- Kimlik bilgisinin onaylı alan adlarına bağlanması
- Bilinmeyen ya da kötü amaçlı alan adında oturum açmanın engellenmesi
- Çerez ve oturum belirteçlerinin hırsızlığa karşı korunması
Veri ve GenAI denetimi
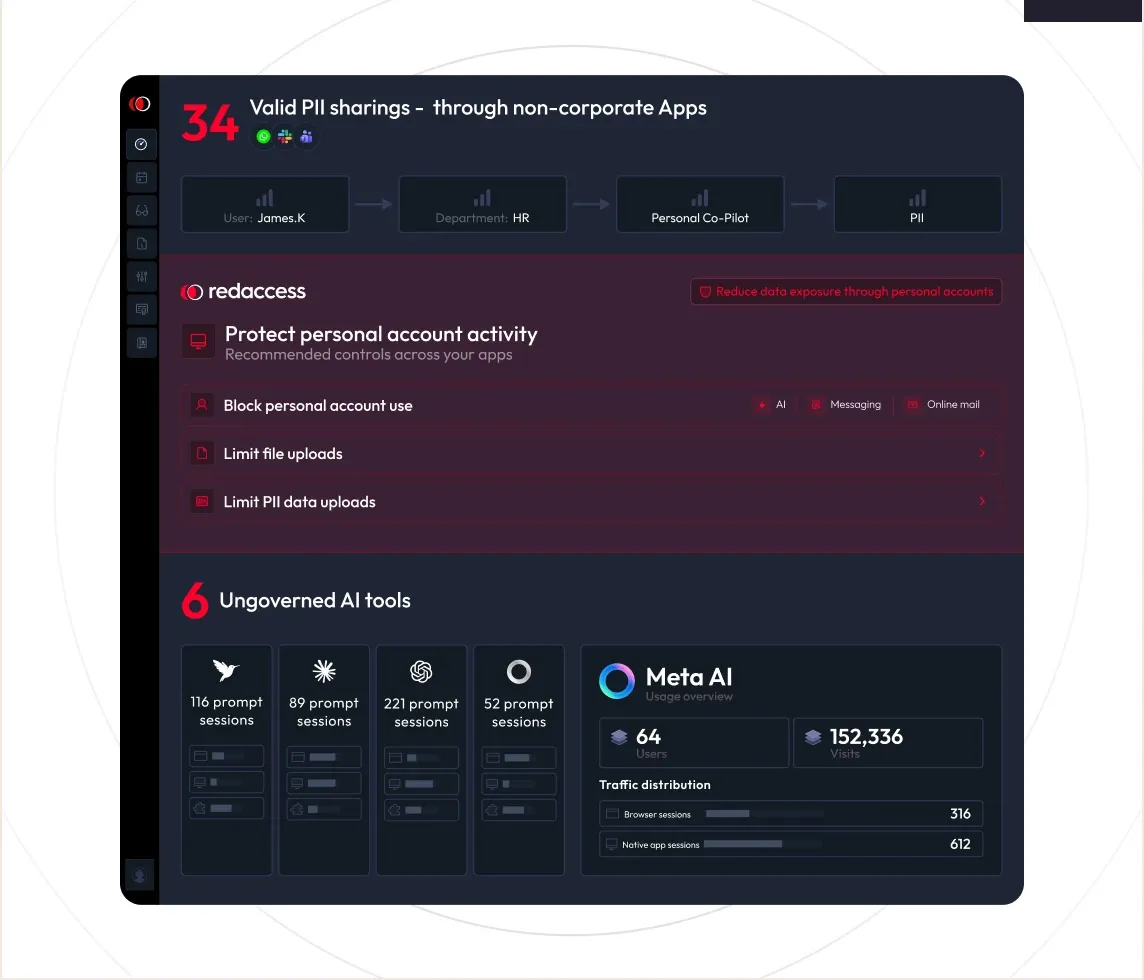
Hassas veri web, SaaS ve yapay zekâ kanallarında kullanıcının etkileşime girdiği noktada denetlenir.
- Kimlik, finansal veri, ödeme kartı, sağlık verisi ve API anahtarı tespiti
- Engelleme, filigran ve ekran öğelerini maskeleme
- YZ araçlarına giden istemlerde hassas verinin engellenmesi
- Kurumsal ve kişisel YZ hesabı ayrımı
- Pasif mod (yalnızca denetim) ve aktif mod (uyar ve uygula)
Kapsam ve kayıt
Aynı politika ofiste, ağ dışında ve gömülü web görünümlerinde geçerlidir; olaylar SIEM'e akar.
- Ağ dışındaki kullanıcıda istemci sertifikasıyla aynı politika
- Outlook, Slack, Teams ve masaüstü YZ uygulamalarındaki gömülü web görünümleri
- Kullanıcı etkinliği ve politika olaylarının SIEM'e aktarımı
- HTTP/S, TLS 1.3 ve WebSocket trafiği
Kim ne sağlar
Çözümü oluşturan katmanlar ve her birinin üstlendiği iş.
Redaccess Platformu
Güvenlik duvarı tabanlı SSE: SWG, CASB, DLP, GenAI güvenliği ve oltalama koruması, mevcut güvenlik duvarına ajansız bir bulut katmanı olarak eklenir.
- SWG
- CASB
- DLP
- GenAI
- Oltalama
DLP & AI Security
Tarayıcı dışındaki veri kanalları: veri keşfi ve sınıflandırma, uç nokta, e-posta ve ağ. NSS tarafından kurulur ve desteklenir.
- Keşif ve sınıflandırma
- Uç nokta
- E-posta
Nasıl görünür
Referans mimari
Önerdiğimiz referans mimari: kurulu güvenlik duvarı yerinde kalır, SSE hizmetleri bulut katmanından gelir ve politika oturumun içinde uygulanır. Güvenlik duvarı, kimlik sağlayıcı ve SIEM entegrasyonunun kapsamı keşif aşamasında netleşir.
Oturum
Kullanıcı web, SaaS ya da YZ uygulamasını mevcut tarayıcısında açar.
Güvenlik duvarı
Trafik kurulu güvenlik duvarından geçer; cihaz ve kurallar değişmez.
- Palo Alto Networks
- Fortinet
- Cisco
- Check Point
SSE katmanı
Ajansız bulut katmanı güvenlik motorunu oturumun içine ekler.
- SWG
- CASB
- DLP
- GenAI
- Oltalama
Karar
İzin, uyarı, maskeleme ya da engel; hassas uygulamada ek doğrulama istenir.
Kayıt
Kullanıcı etkinliği ve politika olayları SIEM'e akar.
Sektör senaryoları
Finansal hizmetler
Müşteri ve kart verisi SaaS uygulamalarına, kişisel bulut hesaplarına ya da YZ istemlerine çıkmadan oturumda denetlenir. Mevcut güvenlik duvarı yatırımı korunur.
Perakende
Mağaza ve merkez kullanıcılarının web, SaaS ve mesajlaşma uygulamalarındaki dosya ve veri paylaşımı aynı politikayla denetlenir.
Üretim
Dağıtık tesislerdeki çalışanlar ve tedarikçiler cihaz değiştirmeden aynı web ve veri politikasına bağlanır; oltalama sayfalarında parola girişi engellenir.
Sağlık
Hasta verisinin web uygulamalarına yüklenmesi ve kopyalanması oturum içinde sınırlanır.
Nasıl devreye alırız
Her proje izleme ile başlar; engelleme, kurum hazır olduğunda devreye girer.
Keşif
Kullandığınız güvenlik duvarı, kimlik sağlayıcı ve kritik SaaS uygulamaları üzerinden kapsamı çıkarırız; canlı demo kendi güvenlik duvarı senaryonuzla yapılır.
Pilot
Seçilen kullanıcı grubunda politika pasif modda çalışır; SaaS kullanımı, veri hareketi ve oltalama girişimleri görünür olur.
Kurulum
SWG, CASB, DLP ve GenAI kuralları aktif moda kademeli alınır; ek doğrulama ve SIEM entegrasyonu devreye girer.
Destek
NSS ekibi politika ince ayarını, yeni uygulama tanımlarını, sürüm güncellemelerini ve dönemsel raporlamayı sürdürür.
Ayrıntılar
Teknik ayrıntı, mevzuat eşlemesi ve sınırlar. Açmak için tıklayın.
Mevzuat eşlemesi
| Mevzuat | Madde | Yükümlülük | Dayanak |
|---|---|---|---|
| KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunu | md. 12/1 | Ağa yalnızca tanınan ve uyumlu cihazların bağlanmasını sağlamak; web erişimini denetlemek. | NSS değerlendirmesi |
| KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunu | md. 9 (7499) | Yurt dışındaki bulut ve GenAI servislerine kişisel veri yüklenmesini görünür kılmak ve denetlemek. | NSS değerlendirmesi |
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Nasıl çalışır
Nasıl çalışır
Redaccess, Mart 2026’da duyurduğu güvenlik duvarı tabanlı SSE ile kurulu güvenlik duvarını ajansız bir bulut katmanıyla genişletir. Kullanıcı oturumları güvenlik duvarından geçerken SSE hizmetleri devreye girer; güvenlik motoru oturumun içinde çalışır.
| Hizmet | Ne yapar |
|---|---|
| SWG | Zararlı bağlantı ve dosyaları, şifreli kanallardaki ve WebSocket trafiğindeki tehditleri engeller |
| CASB | SaaS uygulamalarında oturum ele geçirmeyi önler; uygulamanın hassasiyetine göre kimlik sağlayıcıdan (Okta, Entra ID) ek doğrulama ister |
| DLP | Pano, dosya aktarımı ve yazdırmada hassas veriyi denetler |
| GenAI güvenliği | Yapay zekâ araçlarına giden istemleri inceler, kişisel ve kurumsal hesabı ayırır |
| Oltalama koruması | Sayfa davranışını gerçek zamanlı analiz eder, kötü amaçlı alan adında parola girişini engeller |
Kayıtlar SIEM’e aktarılır. Ayrıntılı tarayıcı denetimi ve GenAI politikaları için GenAI kullanım güvenliği sayfasına bakın.
Redaccess özellikleri üretici duyurusunun ve sayfalarının özetlerine dayanır; ürünün güncel sürümündeki kapsam keşif görüşmesinde netleşir. Kaynak: Redaccess duyurusu, Help Net Security.
Sık sorulan sorular
Güvenlik duvarı tabanlı SSE ne demek?
Kurumun zaten kullandığı güvenlik duvarı yerinde kalır; Redaccess, ajansız bir bulut katmanıyla bu güvenlik duvarına güvenli web erişimi, SaaS denetimi, veri sızıntısı önleme, GenAI güvenliği ve gelişmiş oltalama koruması ekler. Yeni donanım, uç nokta ajanı ya da tarayıcı değişikliği gerekmez. Palo Alto, Fortinet, Cisco ve Check Point desteklenir.
Devreye alma ne kadar sürer?
Üretici, katmanın birkaç saat içinde etkinleştirilebildiğini belirtiyor; kurulu güvenlik duvarı, kullanıcı cihazları ve tarayıcılar değişmez. Kurum genelinde yayılım süresi ise politika tasarımına, pilot kapsamına ve bağlanacak kimlik sağlayıcısı ile SIEM gibi sistemlere göre değişir. Takvimi canlı demonun ardından kurumla birlikte çıkarırız.
SSL trafiğini çözmek gerekir mi?
Hayır. Redaccess, klasik web ağ geçitleri gibi SSL zincirine girip trafiği çözmez; güvenlik motorunu oturumun içine yerleştirir ve yalnızca seçilen trafiği inceler. Bu yaklaşım sertifika dağıtımı ve uygulama uyumluluğu sorunlarını azaltır. Politika, kurum ağı dışındaki kullanıcıyı da istemci tarafı sertifikalarla izler.
Kurum ağı dışındaki kullanıcılar da korunur mu?
Evet. Redaccess, ağ dışındaki kullanıcıya istemci sertifikasıyla aynı politikayı uygular; kullanıcının ofis güvenlik duvarından geçmesi gerekmez. Yönetilmeyen cihazlar için ise Share-Link ile masaüstü kısayolundan denetimli bir oturum açılır. Böylece ofiste, evde ve sahada aynı web, SaaS ve veri kuralları geçerli olur.
Hangi tarayıcı ve uygulamalar desteklenir?
Chrome, Edge, Firefox, Safari, Brave ve Arc tarayıcıları ile YZ tarayıcıları desteklenir. Güvenlik motoru Outlook, Slack, Teams ve masaüstü YZ uygulamalarındaki gömülü web görünümlerine de yüklenir. Dağıtım MDM, Intune, GPO ya da paket yöneticisiyle tek seferlik bir işletim sistemi yapılandırmasıdır; tarayıcı eklentisi ya da uç nokta ajanı gerekmez.
SSE ile DLP & AI Security nasıl birlikte çalışır?
SSE katmanı web, SaaS ve yapay zekâ oturumlarındaki veri hareketini tarayıcıda denetler. Uç noktada pano, yazıcı ve dosya kopyalama, giden e-posta ve dosya sunucularındaki veri keşfi ise NSS'nin DLP & AI Security çözümüyle kapsanır. İki katman aynı sınıflandırma şemasını kullandığında kurallar kanaldan kanala tutarlı kalır.
Oltalama koruması nasıl çalışır?
Redaccess sayfanın canlı davranışını ve DOM yapısını analiz ederek taklit siteleri tespit eder. Kimlik bilgileri onaylı alan adlarına bağlanır; kullanıcı bilinmeyen ya da kötü amaçlı bir alan adında parola girmeye çalıştığında giriş engellenir. Çerez ve oturum belirteçleri de hırsızlığa karşı korunur; politikaya göre uyarı, ek doğrulama ya da izolasyon uygulanır.
Kapsamın sınırları
Bu çözüm şunları yapmaz:
- ZTNA ürünü değildir ve VPN'in yerini almaz; uzaktaki kullanıcıyı iç uygulamalara bağlamak için ayrı bir çözüm gerekir.
- Güvenlik duvarının yerini almaz; mevcut güvenlik duvarına SSE hizmetleri ekler.
- Desteklenen güvenlik duvarları Palo Alto, Fortinet, Cisco ve Check Point'tir; diğer üreticiler için uyumluluk ayrıca değerlendirilir.
İlgili çözümler
Sonraki adım
Güvenlik duvarınıza SSE, canlı demo
Kullandığınız güvenlik duvarı üzerinde SWG, CASB, DLP ve GenAI denetiminin nasıl çalıştığını canlı gösterelim.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71