Ürün · Redaccess
Redaccess Platformu
Her tarayıcıda ve web oturumunda veriyi, kimliği ve YZ kullanımını ajansız korur; mevcut yapıyı değiştirmez.
- Tarayıcı değişmez, ajan kurulmazTek seferlik işletim sistemi ayarıyla mevcut tarayıcılar ve masaüstü web uygulamaları kapsanır.
- GenAI kullanımı görünür ve denetimliYZ araçları ve hesap türü görünür; hassas veri isteme gönderilmeden ayıklanır ya da engellenir.
- Mevcut güvenlik duvarına SSEGüvenlik duvarı tabanlı SSE; SWG, CASB, DLP ve oltalama korumasını mevcut altyapıya ekler.
Genel bakış
Tarayıcı oturumuna ve gömülü web görünümlerine yüklenen hafif bir güvenlik motoruyla web, SaaS ve GenAI kullanımını denetler. Ajan, eklenti ya da kurumsal tarayıcı gerektirmez.
Çalışma artık tarayıcı sekmelerinde, SaaS uygulamalarında, yapay zekâ araçlarında ve masaüstü uygulamalarına gömülü web görünümlerinde yürüyor. Bir dosya kişisel bulut hesabına yüklenir, müşteri verisi bir sohbet botuna yapıştırılır, riskli bir eklenti oturum çerezlerine erişir. Güvenlik duvarı ve proxy trafiğin nereye gittiğini görür; oturumun içinde gerçekte ne yapıldığını çoğu zaman göremez.
Redaccess, işletim sistemi düzeyinde bir kez yapılan ayarla, sayfa yüklenmeden önce oturuma hafif bir güvenlik motoru ekler. Motor Chrome, Edge, Firefox ve Safari gibi tarayıcılarda ve Outlook, Slack, Teams gibi uygulamaların gömülü web görünümlerinde çalışır. Politika yerelde uygulanır: yükleme, kopyala-yapıştır, yazdırma, istem girişi ve oturum açma denetlenir; yönetim ve raporlama Redaccess bulutunda toplanır.
Platform kurumun mevcut yapısına eklenir, onun yerini almaz. Kimlik sağlayıcılarıyla tek oturum açma ve MFA, SIEM ile kayıt paylaşımı, Microsoft Purview gibi DLP ürünlerinin etiketleriyle çalışma desteklenir. Güvenlik duvarı tabanlı SSE seçeneği, Palo Alto Networks, Fortinet, Cisco ve Check Point güvenlik duvarlarına donanım değiştirmeden SWG, CASB ve DLP yetenekleri ekler.
Yetenekler
Üreticinin yayımladığı yetenekler, işlevine göre gruplanmış hâlde.
Ajansız oturum katmanı
Güvenlik motoru tarayıcıya ya da cihaza kurulmaz; oturum açılırken oturumun içine yüklenir.
- MDM, Intune, GPO ya da paket yöneticisiyle tek seferlik işletim sistemi yapılandırması
- Uç nokta ajanı, tarayıcı eklentisi ya da kurumsal tarayıcı geçişi gerekmez
- Chrome, Edge, Firefox, Safari, Brave ve Arc tarayıcıları
- Outlook, Slack, Teams ve masaüstü YZ uygulamalarındaki gömülü web görünümleri
- Politika yerelde uygulanır; yönetim ve raporlama merkezde toplanır
- Ağ dışındaki kullanıcıda istemci sertifikasıyla VPN gerektirmeden aynı politika
Web ve SaaS veri sızıntısı önleme
Veri, kullanıcının etkileşime girdiği noktada denetlenir: yükleme, pano, yazdırma ve form alanları.
- Dosya yükleme ve indirme, kopyala-yapıştır, yazdırma, klavye girişi ve ekran yakalama denetimi
- Kimlik, finansal veri, ödeme kartı, sağlık verisi ve API anahtarı tespiti
- Engelleme, filigran ekleme ve ekran öğelerini maskeleme
- Pasif mod (yalnızca denetim) ve aktif mod (uyar ve uygula)
- WebSocket ve şifreli trafikle çalışan sohbet ve iş birliği uygulamalarında denetim
- Microsoft Information Protection etiketleriyle uygulama
GenAI ve gölge YZ kontrolü
Yapay zekâ kullanımı yasaklanmadan görünür kılınır ve kurum verisi isteme girmeden korunur.
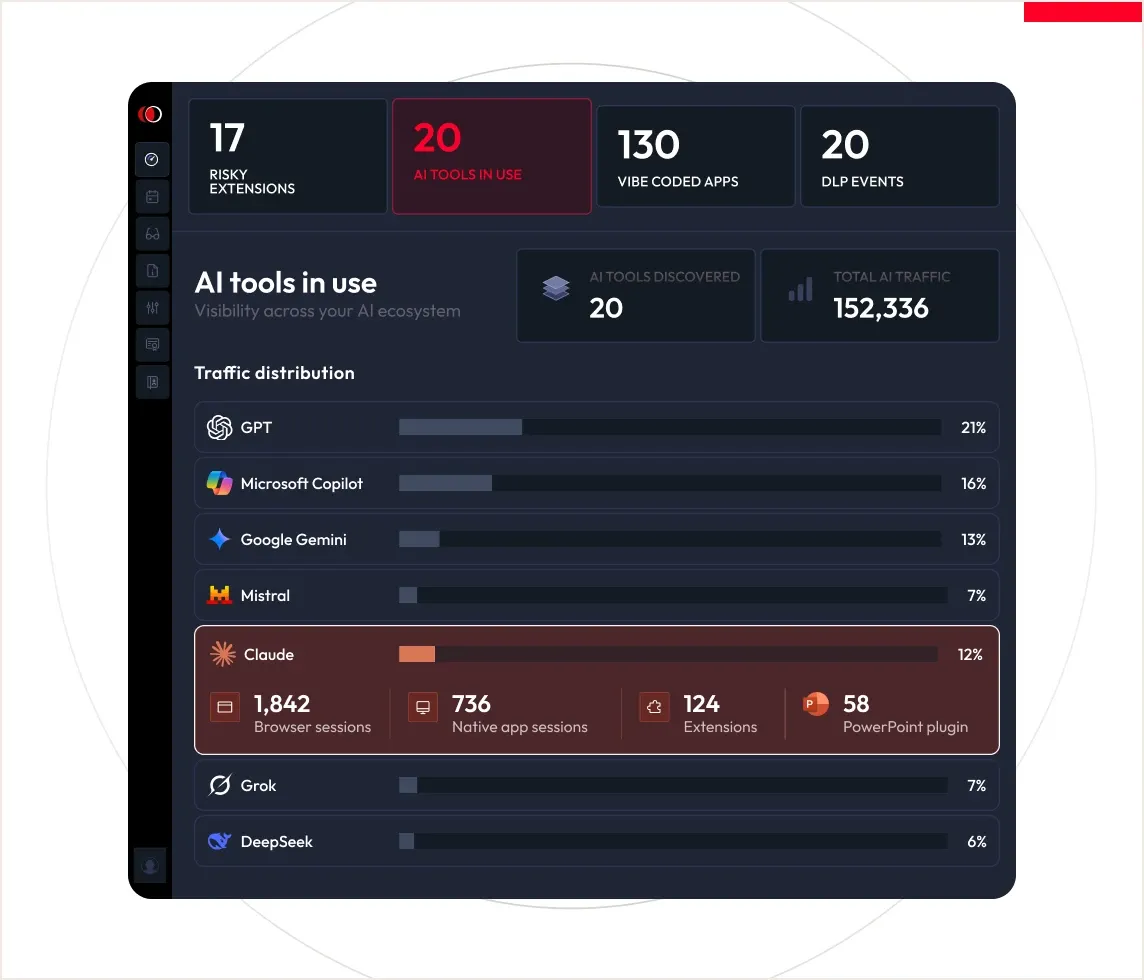
- YZ siteleri, uygulamaları ve eklentilerinin otomatik keşfi; hangi araç, ne zaman, hangi hesapla
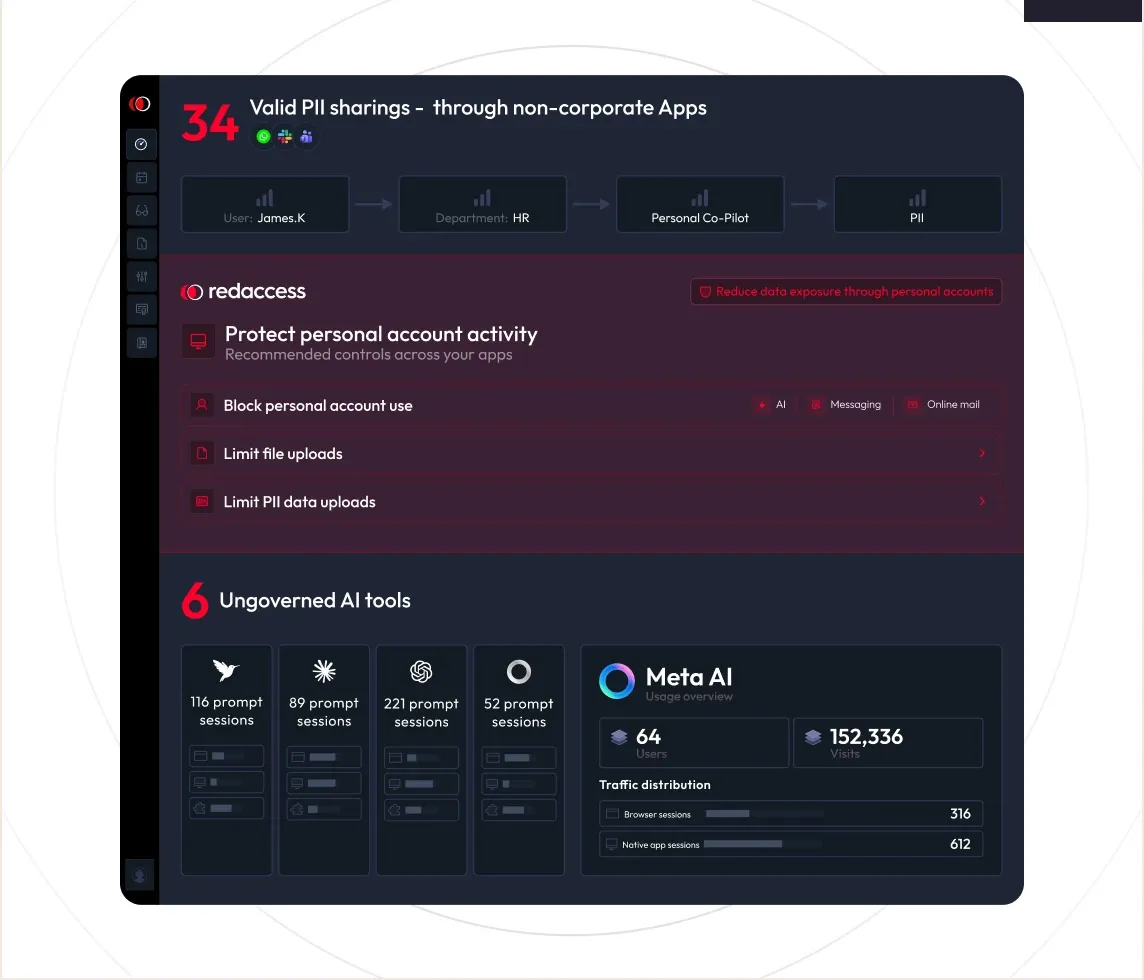
- Kurumsal ve kişisel hesap ayrımı; YZ araçlarına yalnızca kurumsal hesapla erişim
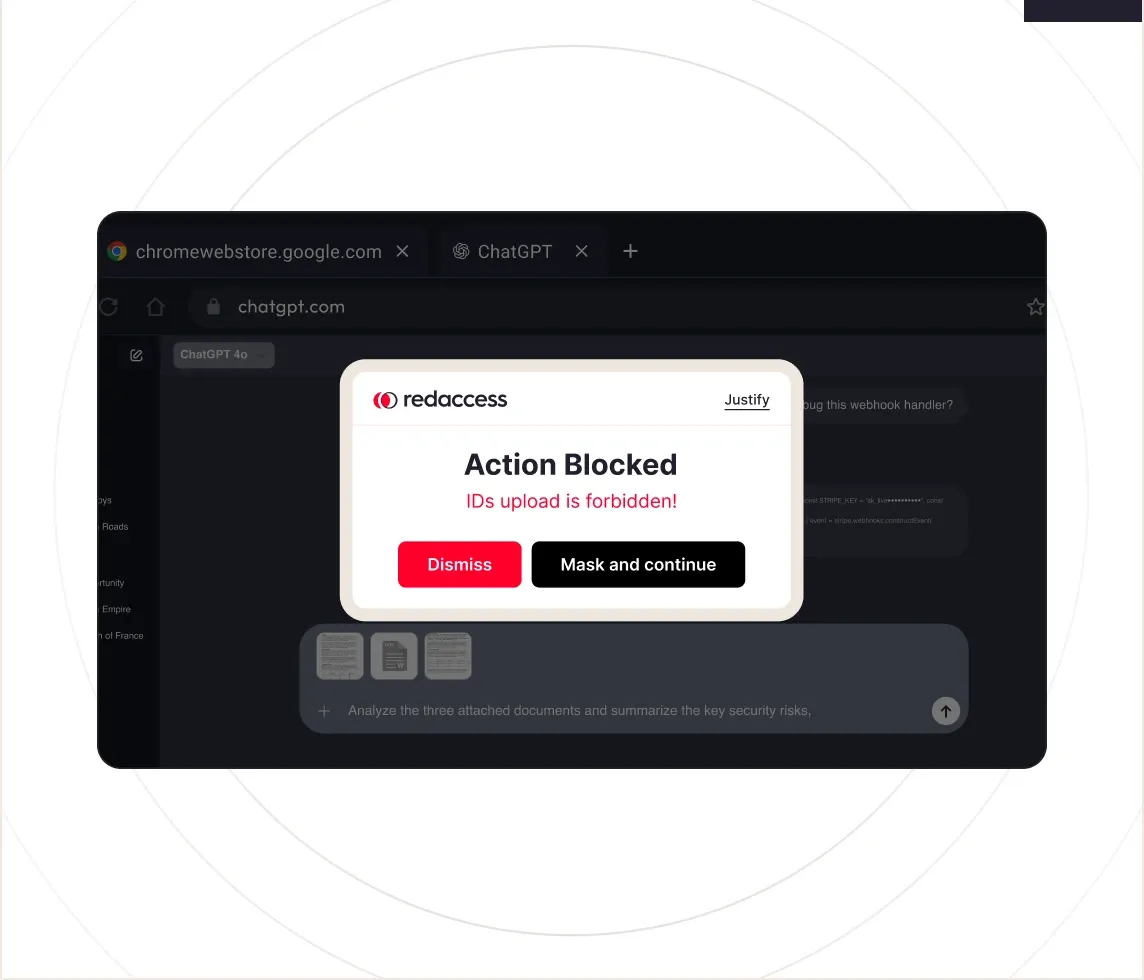
- Kişisel veri, kaynak kod ve finansal veri içeren istemlerin gönderilmeden engellenmesi
- YZ ile hızla oluşturulan ve kurumsal sistemlere bağlanan uygulamaların keşfi
- YZ aracına girerken kuruma özel uyarı mesajı
- Uygulama riski, rol, departman ve cihaz türüne göre politika
Tarayıcı eklentisi yönetişimi
Kurumdaki bütün eklentiler görünür olur; riskli olanlar puanlanır ve engellenir.
- Bütün tarayıcı ve cihazlarda kurulu eklentilerin keşfi
- İtibar ve izinlere göre eklenti risk puanı
- Eklentiye izin verme, engelleme ve yalnızca doğrulanmış eklentiler politikası
- Eklenti trafiğinde hassas veri denetimi
- Tedarik zinciri riskine karşı eklenti güncellemelerinin izlenmesi
Oltalama ve web tehditleri
Saldırı ağ geçidinde değil, gerçekleştiği yerde, canlı oturumda yakalanır.
- Canlı sayfa davranışı ve DOM analiziyle taklit sitelerin tespiti
- Kimlik bilgisinin onaylı alan adlarına bağlanması; bilinmeyen alan adında oturum açmanın engellenmesi
- Çerez ve oturum belirteçlerinin hırsızlığa karşı korunması
- Zararlı reklam, JavaScript, WebAssembly ve dosyaların engellenmesi
- Yama bekleyen tarayıcı açıkları için sanal yama
- Uyarı, ek kimlik doğrulama, izolasyon ya da kısıtlı erişim yanıtları
BYOD ve güvenlik duvarı tabanlı SSE
Yönetilmeyen cihazlar ve ofis trafiği, mevcut altyapı değişmeden aynı politikaya bağlanır.
- Share-Link: yönetilmeyen cihazda masaüstü kısayoluyla denetimli oturum; ajan, VPN ya da VDI yok
- Okta ve Microsoft Entra ID ile SSO ve MFA; rol bazlı en az yetki
- Kişisel etkinlik görünmez ve anonimleştirilir
- Güvenlik duvarı tabanlı SSE: SWG, CASB, DLP, GenAI güvenliği ve gelişmiş oltalama koruması
- Palo Alto Networks, Fortinet, Cisco ve Check Point güvenlik duvarlarıyla çalışır
- Kullanıcı etkinliği ve politika olaylarının SIEM'e aktarımı
Nasıl çalışır
Tek seferlik ayar
Yönetilen cihazlara MDM, Intune ya da GPO ile işletim sistemi düzeyinde yapılandırma gönderilir; yönetilmeyen cihaza Share-Link verilir.
Oturum açılır
Kullanıcı tarayıcıyı ya da web tabanlı masaüstü uygulamasını açar; güvenlik motoru sayfa yüklenmeden oturuma eklenir.
- Tarayıcılar
- Gömülü web görünümleri
- YZ uygulamaları
- Mesajlaşma
Bağlam ve politika
Kullanıcı, hesap türü, uygulama ve veri sınıfı birlikte değerlendirilir; politika oturumda yerel olarak uygulanır.
Denetim
Yükleme, istem, pano, yazdırma ya da oturum açma girişimi izlenir, uyarılır, maskelenir ya da engellenir.
Görünürlük
Olaylar merkezi panoda toplanır ve SIEM'e aktarılır; riskli araçlar ve eklentiler önceliklendirilir.
Ürünü görün
Üretici görselleri: bir senaryo seçin, ürünün ne yaptığını görün.
Kullanımdaki YZ araçları
Oturum politikaları
Kullanım alanları
Finansal hizmetler
Müşteri ve kart verisi SaaS uygulamalarına, kişisel bulut hesaplarına ya da YZ istemlerine çıkmadan oturumda denetlenir.
Üretim
Dağıtık tesislerdeki çalışanlar ve tedarikçiler, cihaz değiştirmeden aynı tarayıcı ve veri politikasına bağlanır.
Perakende
Mağaza ve merkez kullanıcılarının web, SaaS ve mesajlaşma uygulamalarındaki dosya ve veri paylaşımı denetlenir.
Sağlık
Hasta verisinin yüklenmesi, kopyalanması ve YZ araçlarına yapıştırılması oturum içinde sınırlanır.
Teknik ayrıntılar
Teknik özellikler
| Mimari | Ajansız oturum katmanı; güvenlik motoru sayfa yüklenmeden oturuma eklenir |
|---|---|
| Dağıtım | MDM, Intune, GPO ya da paket yöneticisiyle tek seferlik işletim sistemi yapılandırması |
| Kapsanan yüzeyler | Tarayıcılar, gömülü web görünümleri, masaüstü YZ ve mesajlaşma uygulamaları |
| Kapsam dışı | Uzaktan ağ erişimi sağlamaz, VPN'in yerini almaz |
| Tarayıcılar | Chrome, Edge, Firefox, Safari, Brave, Arc ve YZ tarayıcıları |
| Yönetilmeyen cihaz | Share-Link ile denetimli oturum; Windows, macOS ve Linux |
| Politika modları | Pasif (yalnızca denetim) ve aktif (uyar ve uygula) |
| DLP eylemleri | Yükleme, indirme, pano, yazdırma, girdi ve ekran yakalamayı engelleme; filigran; maskeleme |
| Trafik türleri | HTTP/S, TLS 1.3 ve WebSocket |
| Uzaktaki kullanıcı | İstemci sertifikasıyla ağ dışında da aynı politika (Follow-Me Security) |
| Kayıt aktarımı | Kullanıcı etkinliği ve politika olayları SIEM'e (bulut ya da şirket içi) |
| Lisans ve fiyat | Teklif kullanıcı sayısı ve kapsamla birlikte keşif görüşmesinden sonra hazırlanır |
Entegrasyonlar
Kimlik
- Okta
- Microsoft Entra ID (Azure AD)
- Active Directory (yerel ve bulut)
- SAML
Güvenlik duvarı (güvenlik duvarı tabanlı SSE)
- Palo Alto Networks
- Fortinet
- Cisco
- Check Point
Dağıtım
- Microsoft Intune
- MDM
- Grup İlkesi (GPO)
Veri ve kayıt
- Microsoft Purview / Information Protection
- SIEM (bulut ya da şirket içi)
Sunucu ve sanal masaüstü
- Citrix
- VMware Horizon
- AWS sanal masaüstü
Üreticinin entegrasyon listesindeki adlar; üçüncü taraf logoları kullanılmaz.
Sık sorulan sorular
Kurulum, entegrasyon ve kullanım hakkında en sık gelen sorular. Sorunuz burada yoksa bize yazın.
Redaccess için tarayıcı değiştirmek ya da ajan kurmak gerekir mi?
Hayır. Redaccess işletim sistemi düzeyinde bir kez yapılan ayarla çalışır; bu ayar MDM, Intune ya da Grup İlkesi ile dağıtılır. Kullanıcılar Chrome, Edge, Firefox ya da Safari gibi alıştıkları tarayıcıları kullanmaya devam eder. Uç nokta ajanı, tarayıcı eklentisi ya da kurumsal tarayıcıya geçiş gerekmez.
Yalnızca tarayıcıları mı kapsar?
Hayır. Güvenlik motoru tarayıcıların yanında Outlook, Slack ve Teams gibi masaüstü uygulamalarındaki gömülü web görünümlerine ve masaüstü YZ uygulamalarına da yüklenir. Böylece aynı politika, kullanıcı ister tarayıcıda ister masaüstü uygulamasında çalışsın, oturumun içinde uygulanır. Kapsanan uygulamaların listesi keşif görüşmesinde ortamınıza göre netleşir.
Çalışanların yapay zekâ kullanımını yasaklamadan nasıl denetleriz?
Redaccess önce kullanımı görünür kılar: hangi YZ aracı, ne zaman ve kurumsal mı kişisel mi hesapla kullanılıyor. Ardından YZ araçlarına yalnızca kurumsal hesapla erişim zorunlu tutulur; kişisel veri, kaynak kod ya da finansal veri içeren istemler gönderilmeden engellenir. Kullanıcıya kuruma özel uyarı mesajı da gösterilebilir.
Redaccess VPN'in yerini alır mı?
Hayır. Redaccess uzaktan ağ erişimi sağlamaz ve sıfır güven ağ erişimi ürünü değildir; VPN'in yerini almaz. Görevi oturumun içini korumaktır: veri, kimlik ve YZ kullanımı. Ağ dışındaki kullanıcıya politika, istemci sertifikası sayesinde VPN gerektirmeden uygulanır; kurumsal ağa erişim ise mevcut uzaktan erişim çözümünüzle sürer.
Yüklenici ve kişisel cihazlar nasıl kapsanır?
Yönetilmeyen cihaza Share-Link adlı bir masaüstü kısayolu verilir. Bu kısayoldan açılan oturum kurumun politikasıyla denetlenir: tek oturum açma ve MFA zorunlu tutulur, indirme, yükleme ve pano işlemleri sınırlanır, kayıtlar SIEM'e gider. Cihazdaki kişisel sekmeler ve diğer pencereler görünmez; kişisel etkinlik anonimleştirilir. Ajan, VPN ya da VDI gerekmez.
Güvenlik duvarı tabanlı SSE ne demek?
Redaccess, Mart 2026'da mevcut güvenlik duvarının üzerine eklenen ajansız bir bulut katmanı duyurdu. Palo Alto Networks, Fortinet, Cisco ve Check Point güvenlik duvarlarıyla çalışır; SWG, CASB, DLP, GenAI güvenliği ve gelişmiş oltalama korumasını mevcut altyapıya ekler. Donanım değişikliği, ajan ya da tarayıcı değişikliği gerekmez.
Şifreli trafiği çözmek gerekir mi, siteler bozulur mu?
Redaccess denetimi bulutta tam trafik çözümlemesiyle değil, oturumun içinde yapar; bu yüzden klasik proxy yaklaşımındaki gibi bütün trafiğin yeniden yönlendirilmesi gerekmez. Motor TLS 1.3 ve WebSocket trafiğini destekler. Bu, proxy kaynaklı gecikme ve site bozulmalarını azaltmayı hedefler; pilot aşamasında kritik uygulamalarınızla birlikte doğrulanır.
KVKK kapsamındaki kişisel veri sızıntısına nasıl katkı sağlar?
Redaccess kişisel verinin web, SaaS ve YZ araçlarına yüklenmesini, yapıştırılmasını ve yazdırılmasını oturum içinde denetler, olayları SIEM'e aktarır. Bu, KVKK'nın öngördüğü teknik tedbirlerden biri olarak değerlendirilebilir. Eşleme NSS değerlendirmesidir; ürün tek başına uyum sağlamaz, denetimde gereken kanıtı üretmeye yardım eder.
Bu ürünün yer aldığı çözümler
Güvenlik Duvarı Tabanlı SSE: SWG ve CASB
Hibrit Çalışma ve BYOD Güvenliği
Üretken Yapay Zekâ (GenAI) Kullanım Güvenliği ve Gölge YZ
Veri Sızıntısı Önleme (DLP)
Mevzuat eşlemesi
Bu ürünün yer aldığı çözümler üzerinden eşlenen yükümlülükler.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıBilişim varlıklarının ve verilerin ayrıntılı envanterini çıkarmak ve güncel tutmak.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık YönetmeliğiEnvanterVarlık ve veri envanteri tutmak; verileri güvenlik sınıflarına ayırıp sınıflandırma rehberi hazırlamak.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık YönetmeliğiVeri sızıntısıMüşteri verisinin e-posta, web ve GenAI kanallarından kurum dışına çıkışını denetlemek.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiVeri güvenliğiGizlilik derecesi olan veriyi sınıflandırmak ve yetkisiz kanallardan çıkışını engellemek.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiVeri korumaŞebeke, işletme ve müşteri verisinin yetkisiz kanallardan kurum dışına çıkmasını engellemek.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 12/1Kişisel verinin kurum dışına çıkışını önlemek; Kurum'un rehberi DLP'yi teknik tedbirler arasında sayar.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 12/1Ağa yalnızca tanınan ve uyumlu cihazların bağlanmasını sağlamak; web erişimini denetlemek.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 9 (7499)Yurt dışındaki bulut ve GenAI servislerine kişisel veri yüklenmesini görünür kılmak ve denetlemek.
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Sonraki adım
Kurumunuza uygun mimariyi birlikte çizelim.
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71