Ağ ve Erişim Güvenliği
Sıfır Güven (Zero Trust) Mimarisi
NAC tabanlı sıfır güven: her cihaz ve kullanıcı bağlanırken doğrulanır, mikro segmentasyonla yalnızca gereken kaynağa erişir. S3M platformuyla.
- Kim?Kullanıcı kimliği doğrulanır
- Hangi cihaz?Cihaz kimliği ve duruşu
- Hangi koşulda?Konum, ağ girişi, zaman
- Ne kadar erişim?Yalnızca gereken segment
- Ağ ve Erişim GüvenliğiBu çözüm
- Kimlik ve Ayrıcalıklı Erişim
- Veri Güvenliği
- Yapay Zekâ Güvenliği
- Bulut ve Uygulama Güvenliği
- Tarayıcı, Web ve Hibrit Çalışma
- Güvenlik Operasyonları
- Kritik Altyapı ve OT
Neden önemli
Ağın içinde olmak, güvenilir olmak anlamına gelmez
Klasik ağ güvenliği dışarıyı tehlikeli, içeriyi güvenli sayar. Oysa çalışanlar evden, sahadan ve kişisel cihazlardan bağlanıyor; yükleniciler ve IoT cihazları kurum ağında duruyor. İçeri bir kez giren ele geçirilmiş bir hesap ya da cihaz, geniş ve düz bir ağda çoğu zaman engelle karşılaşmadan ilerler. Sıfır güven bu varsayımı tersine çevirir: her erişim isteği, ağın neresinden gelirse gelsin, yeniden doğrulanır.
BDDK bilgi sistemleri düzenlemesi ağ ayrımı ve yetki yönetimini, Bilgi ve İletişim Güvenliği Rehberi kimlik doğrulama ve erişim kontrolünü, 7545 sayılı Kanun ise kritik sistemlerin korunmasını bekler. Sıfır güven bu beklentileri tek bir ilkede toplar: kimlik, cihaz ve bağlam doğrulanmadan erişim verilmez, verilen erişim gerektiği kadar dar tutulur ve her karar kayda geçer. Eşleme NSS değerlendirmesidir.
Yetenekler
Kullanıcı kimliği ve MFA
Buguardian Authenticator kullanıcı girişlerine ikinci faktör ekler; ağ cihazlarından uygulamalara aynı doğrulama.
- Uygulama, SMS ya da e-postayla tek kullanımlık kod ve push onayı
- Donanım token ve FIDO2 ile parolasız giriş
- SAML 2.0 ile tek oturum açma
- RADIUS, LDAP ve Active Directory entegrasyonu
- VPN ve TACACS+ ile ağ cihazı yönetim girişlerinde ikinci faktör
Cihaz kimliği ve duruşu
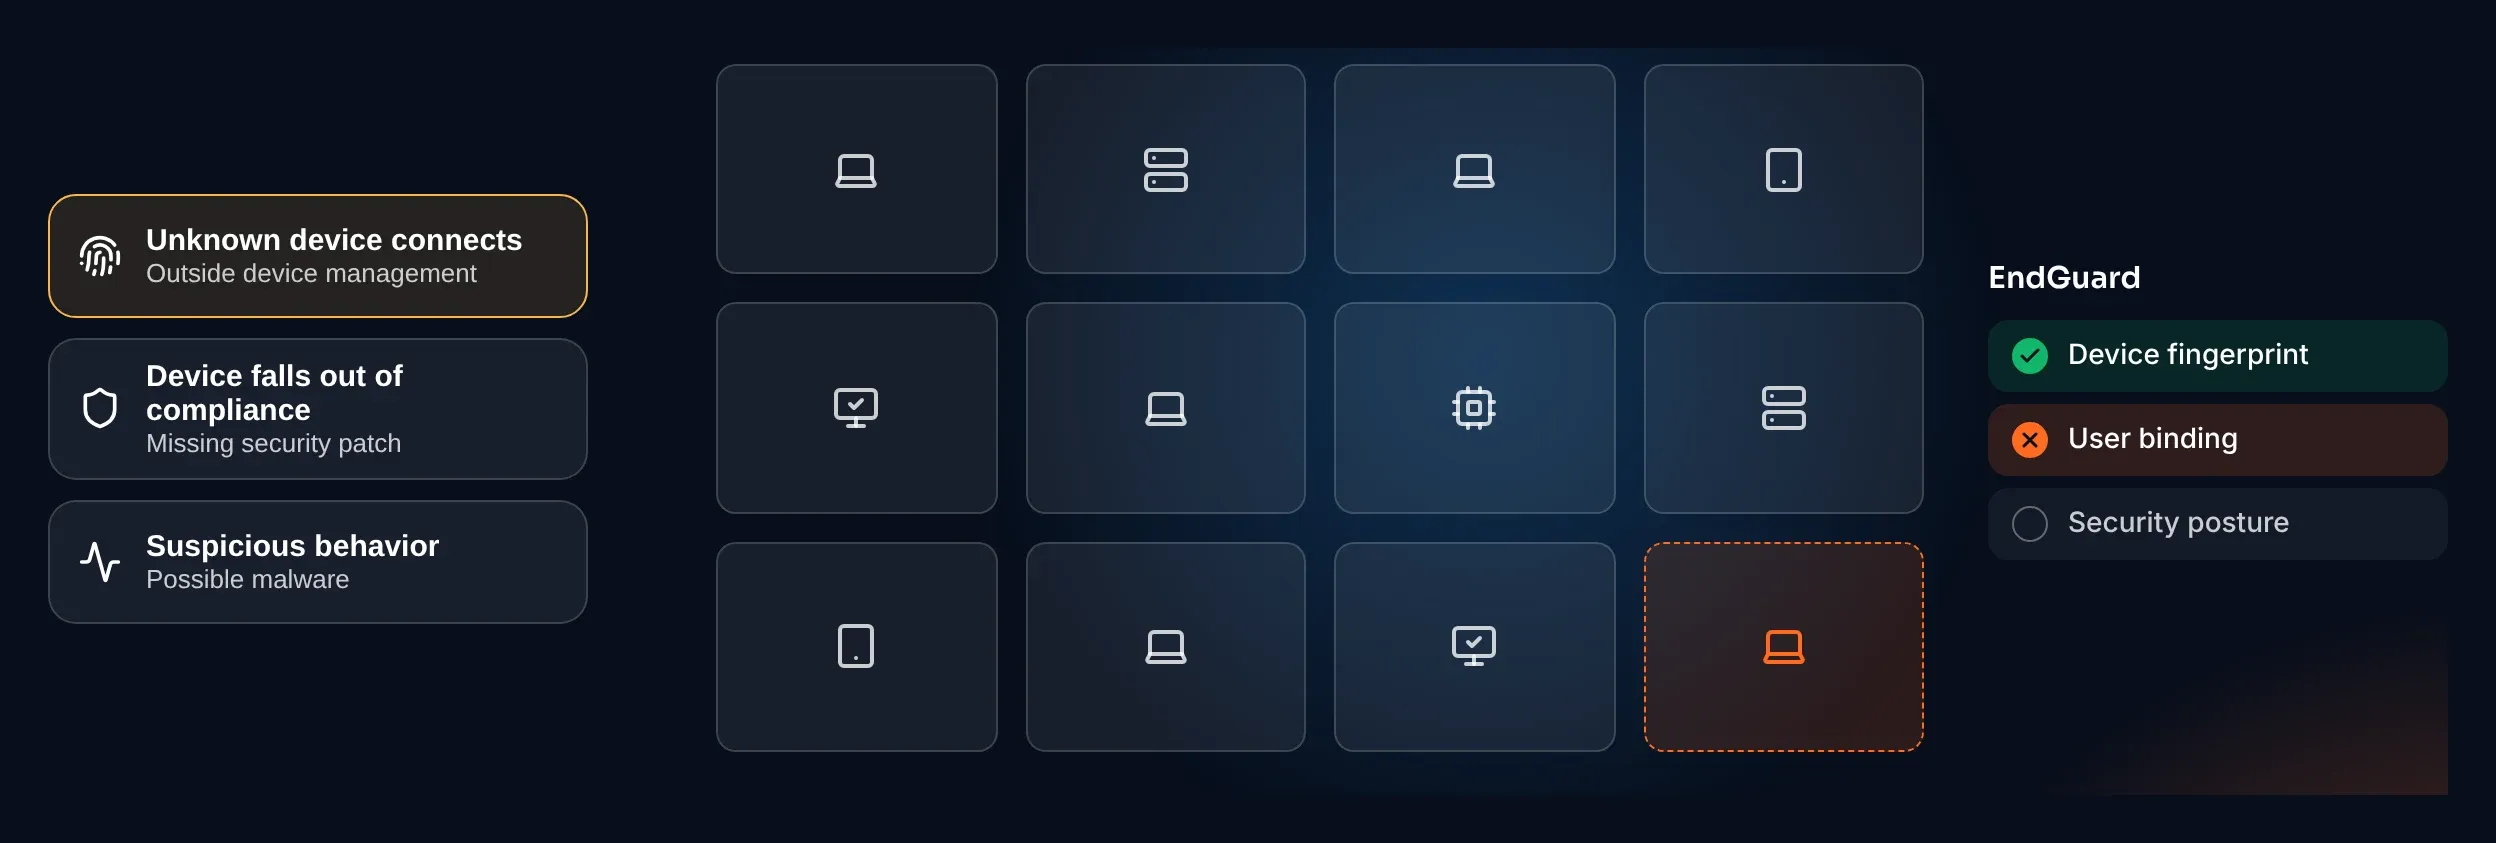
EndGuard EPP her uç noktayı donanım düzeyinde tanır ve bağlantı boyunca güvenlik duruşunu doğrular.
- Donanım seviyesinde cihaz parmak izi
- Kullanıcı–cihaz eşleştirmesi; doğrulama oturum boyunca sürer
- Yama seviyesi, tehdit durumu ve yapılandırma bütünlüğü denetimi
- Yönetim süreci dışından bağlanan cihazın (gölge BT) tespiti
Ağ erişimi ve segmentasyon
ConnGuard NAC kimlik ve duruş kararını ağda bir bölüme dönüştürür; her cihaz yalnızca gereken kaynağa ulaşır.
- 802.1X, EAP-TLS ve MAB ile kablolu, kablosuz ve VPN erişimi
- Kimliğe ve bağlama göre dinamik VLAN ve ACL
- Yanal hareket alanını daraltan bağlama duyarlı segmentasyon
- Ajan kurulamayan IoT ve OT cihazlarının ajansız profillenmesi
Sürekli doğrulama
Güven bir kez verilip unutulmaz; durum değiştiğinde yetki oturum sürerken güncellenir.
- Duruş bozulduğunda RADIUS CoA ile oturumu koparmadan yetki değişikliği
- Otomatik karantina ve iyileştirme sonrası ağa dönüş
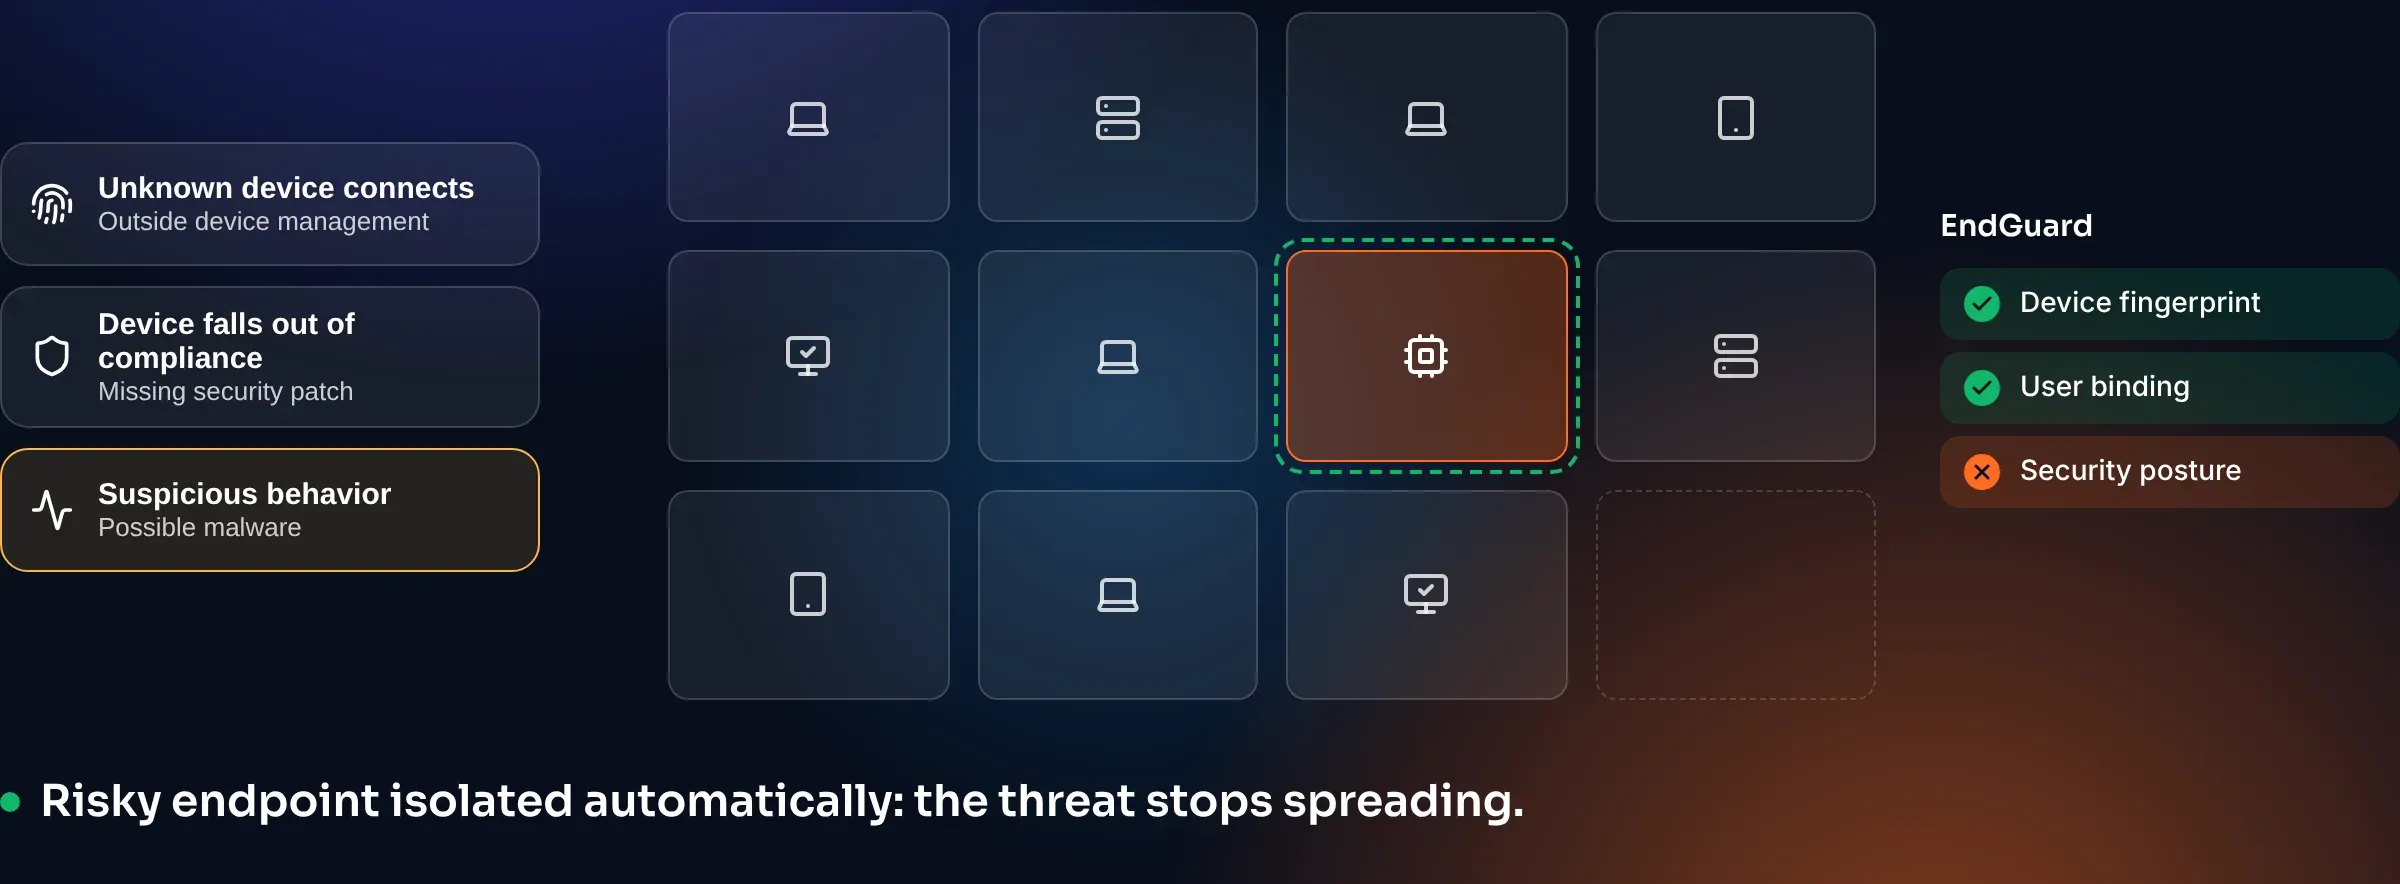
- EndGuard ile şüpheli davranış gösteren uç noktanın otomatik izolasyonu
- İzinsiz uygulama çalıştıran uç noktanın NAC entegrasyonuyla karantinaya alınması
Hücresel uçlar
APNZone özel APN üzerindeki SIM'li saha cihazlarını aynı sıfır güven politikasına bağlar.
- IMSI–IMEI eşleştirme: SIM yetkisiz cihaza takılırsa erişim reddedilir
- Konuma dayalı politika
- Oturum sürerken, ağ akışı kesilmeden karantina
- Standart RADIUS ile çalışır; telekom çekirdeği değişmez
Tek politika, tek kayıt
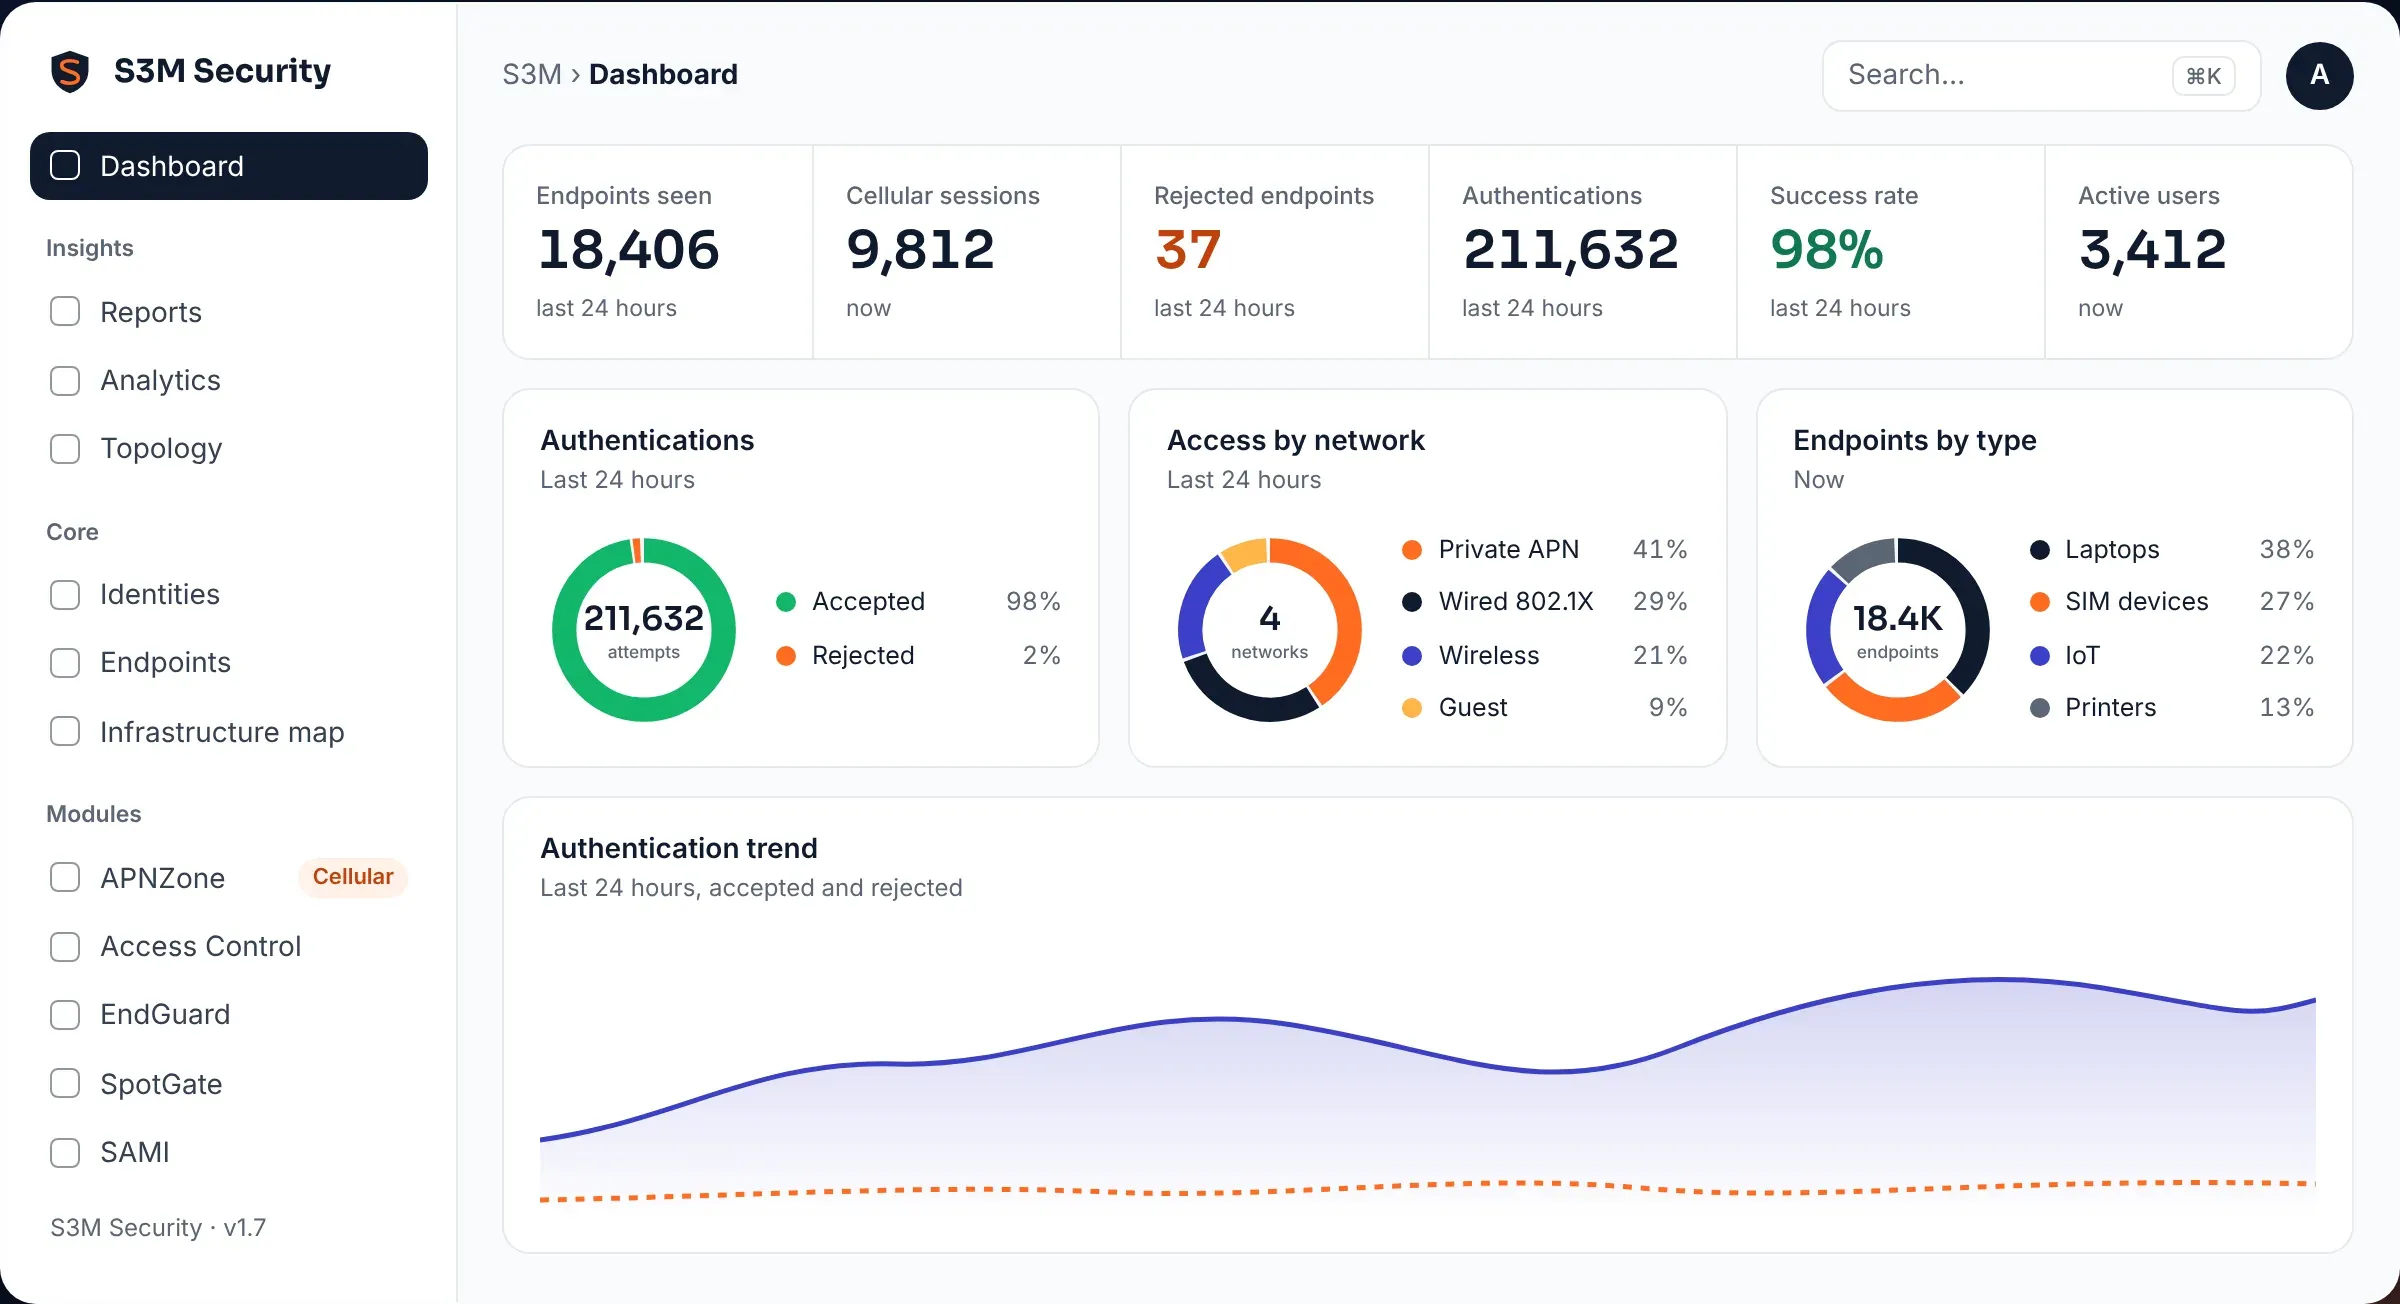
LAN, Wi-Fi, VPN ve APN girişleri aynı politika motorundan yönetilir; her karar kayda geçer.
- Kablolu, kablosuz ve hücresel erişim için ortak politika motoru
- Beyaz liste ya da kara liste modunda uygulama kontrolü
- EndGuard'da izleme modunda başlayıp kademeli olarak engellemeye geçiş
- Erişim kayıtlarının CEF ve Syslog ile SIEM'e aktarımı
- Kimlik bağlamının güvenlik duvarlarıyla paylaşımı
Kim ne sağlar
Çözümü oluşturan katmanlar ve her birinin üstlendiği iş.
ConnGuard NAC
Ağ erişim katmanı: kablolu, kablosuz ve VPN bağlantılarında kimlik ve duruşa göre segment kararı; oturum içinde CoA.
- 802.1X
- Dinamik VLAN ve ACL
- Karantina
EndGuard
Uç nokta güvenliği (EPP) ajanı: cihaz kimliği, duruş doğrulama, uygulama kontrolü ve riskli cihazın otomatik izolasyonu.
- Cihaz parmak izi
- Uygulama kontrolü
- İzolasyon
APNZone
Hücresel katman: özel APN'deki SIM'li saha cihazlarında IMSI–IMEI eşleşmesi ve oturum içi politika.
- Özel APN
- 4G ve 5G
- Saha cihazları
Buguardian Authenticator
Kullanıcı kimliği katmanı: MFA, SAML ile tek oturum açma ve ağ cihazı girişlerinde ikinci faktör.
- MFA
- SSO
- TACACS+
Nasıl görünür
Portföydeki karşılığı
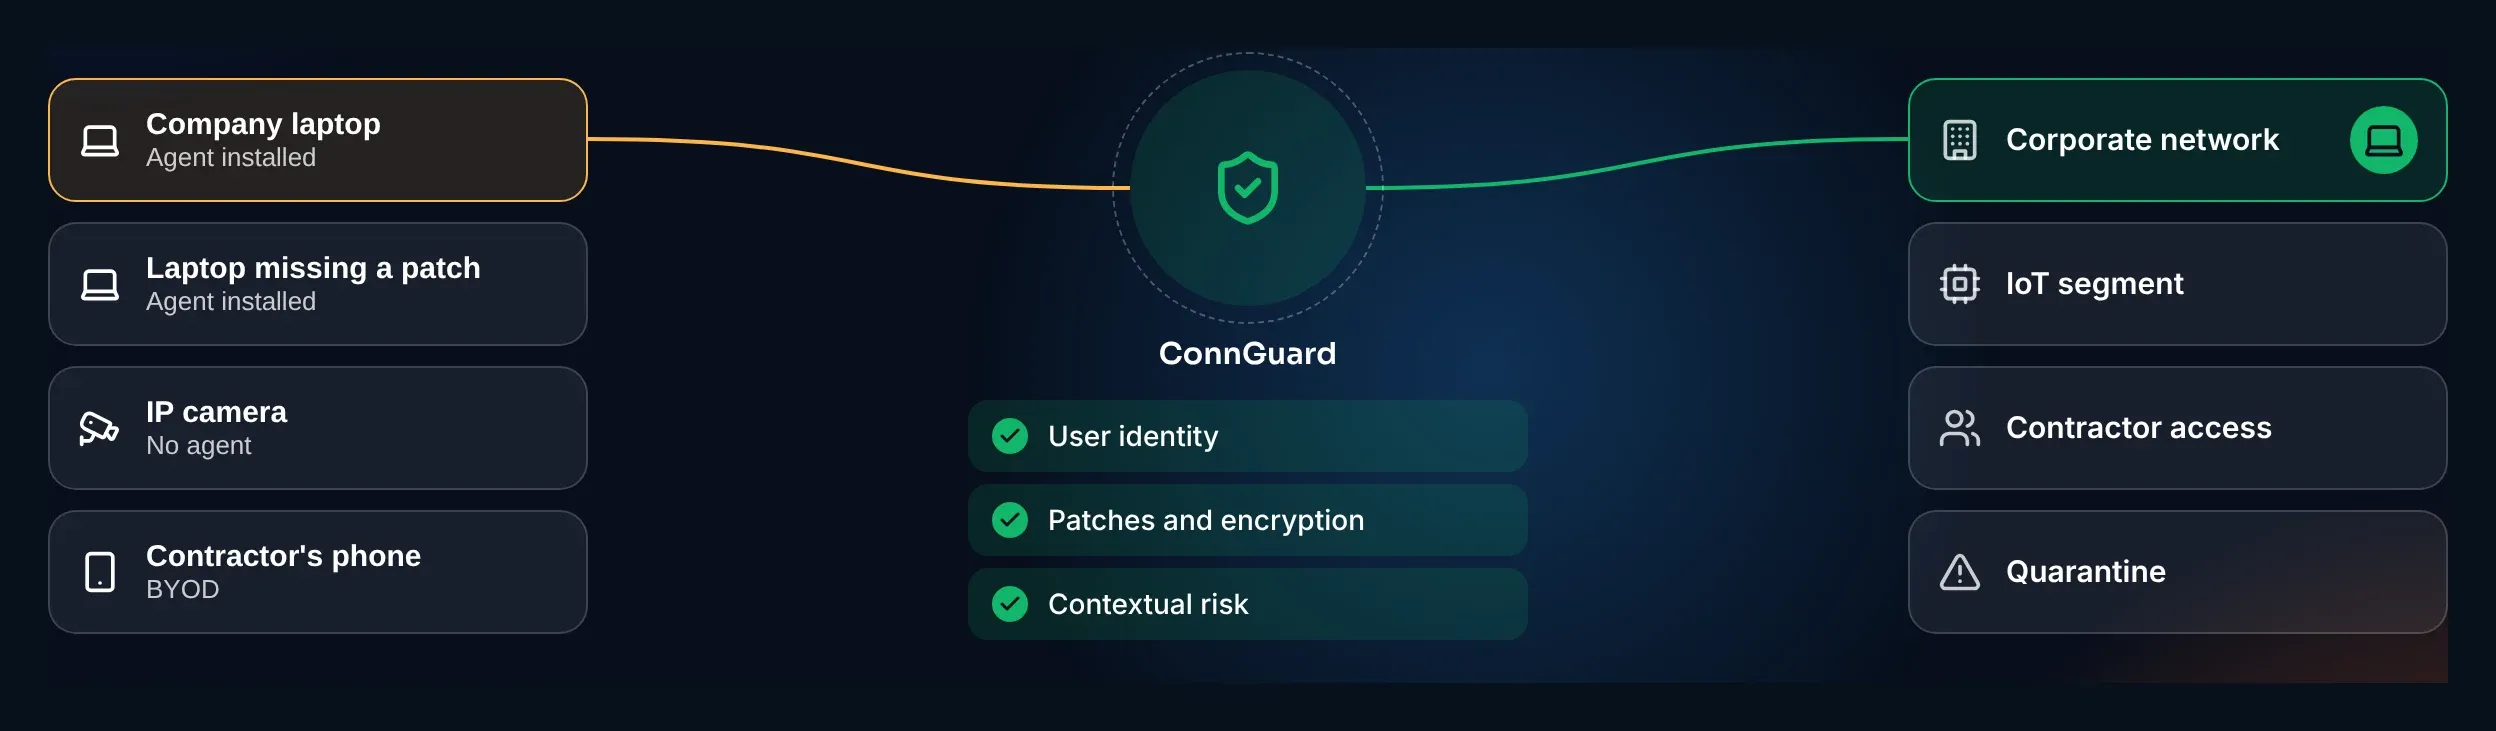 Ağ Erişim Kontrolü (NAC)ConnGuard NACKablolu, kablosuz ve VPN ağlarında kimliğe dayalı erişim kontrolü. Ajanlı duruş denetimi ile ajansız cihaz profillemeyi birleştirir; erişim kararı cihazın o anki durumuna göre değişir.
- Uç Nokta Güvenliği (EPP)EndGuardAğa yalnızca güvenilen cihazların bağlanmasını sağlayan uç nokta güvenliği (EPP) ajanı: cihaz kimliği, duruş doğrulama, uygulama kontrolü ve riskli cihazın otomatik izolasyonu.
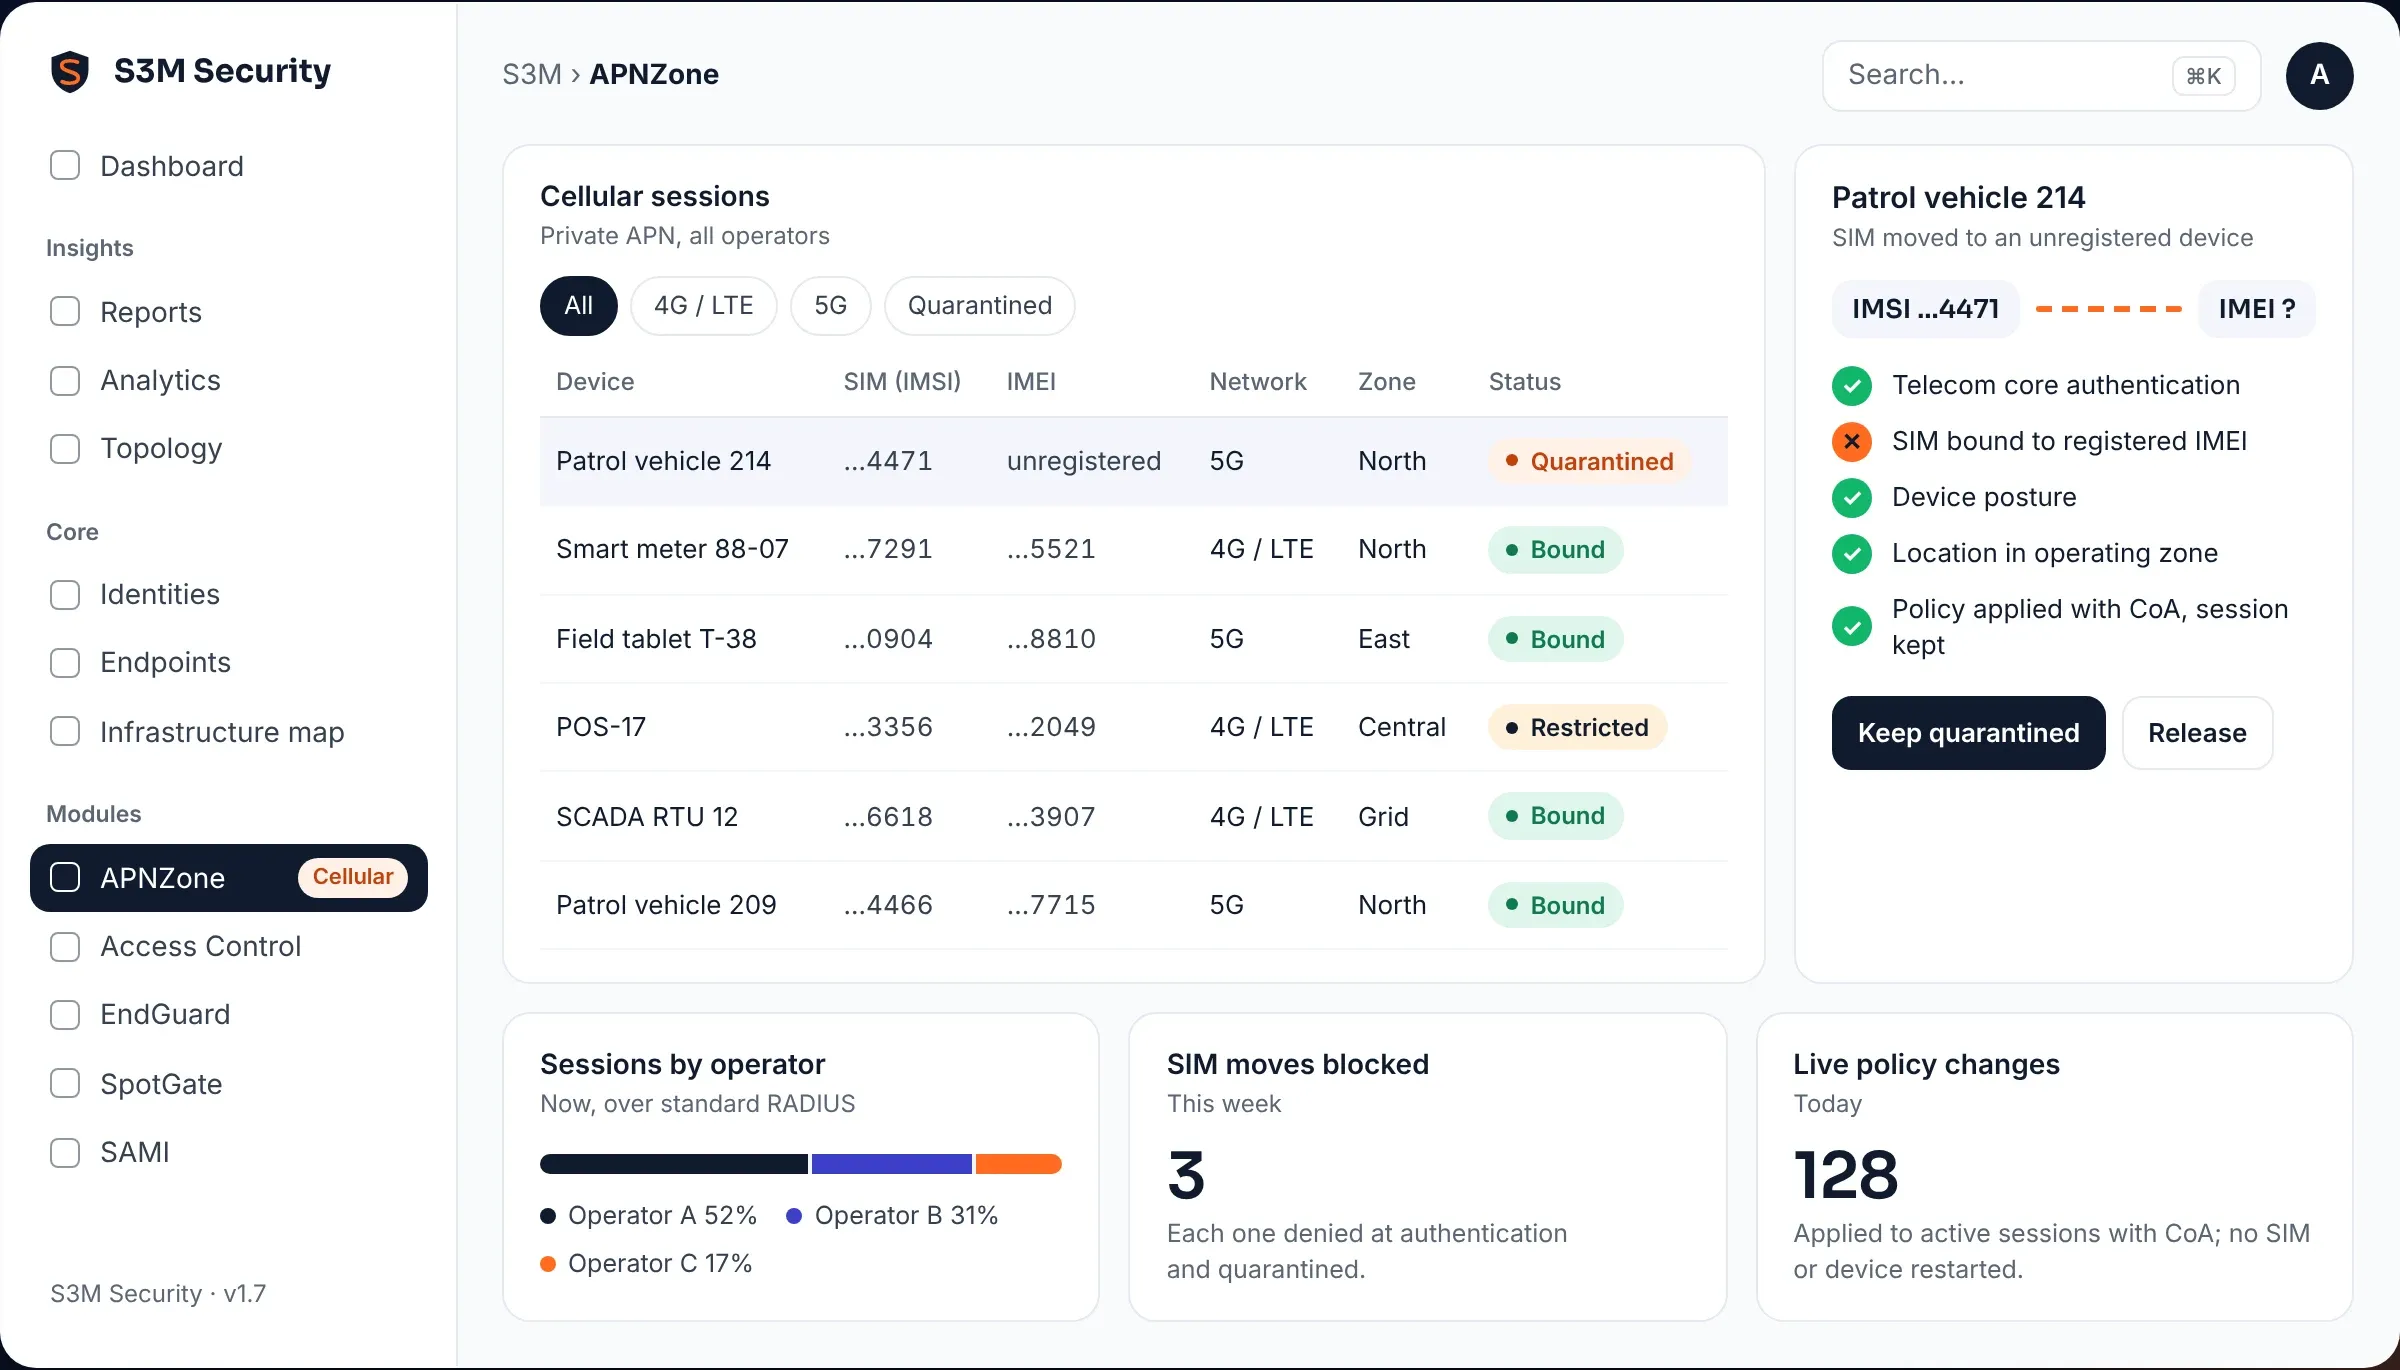 Özel APN GüvenliğiAPNZoneÖzel APN ve hücresel bağlantılarda sıfır güven: SIM (IMSI) cihaza (IMEI) bağlanır, cihaz durumu doğrulanır ve politika operatör RADIUS entegrasyonuyla anında uygulanır.
- MFA ve SSOBuguardian AuthenticatorKullanıcı kimliği, MFA ve SSO: tek kullanımlık kod, push onayı, donanım token ve FIDO2 ile parolasız giriş; ağ cihazlarından uygulamalara aynı kimlik doğrulama. Kimlik sinyalleri Watcher’a akar.
Referans mimari
Önerdiğimiz referans mimari: kimlik, cihaz ve ağ sinyalleri tek politika motorunda birleşir. Ürünler arası entegrasyonun kapsamı ve sırası keşif aşamasında netleşir.
Kullanıcı
Kullanıcı dizindeki kimliğiyle ve ikinci faktörle doğrulanır.
- Buguardian Authenticator
Cihaz
Uç nokta donanım kimliği ve güvenlik duruşuyla tanınır, kullanıcıya eşlenir.
- EndGuard
Politika
Kimlik, cihaz duruşu, giriş noktası ve konum birlikte değerlendirilir.
- ConnGuard NAC
Erişim
Cihaz yalnızca gereken segmente alınır; hücresel uçlar APNZone ile aynı kurala girer.
- LAN
- Wi-Fi
- VPN
- Özel APN
Sürekli doğrulama
Durum bozulursa yetki oturum içinde daraltılır ya da cihaz izole edilir; kararlar kayda geçer.
Sektör senaryoları
Kamu kurumları
Personel, yüklenici ve IoT cihazları kimlik ve duruşa göre ayrı segmentlere alınır. Bilgi ve İletişim Güvenliği Rehberi'ndeki erişim kontrolü ve kayıt beklentileri için kanıt üretilir.
Banka ve finans
Şube ve genel müdürlük ağlarında kullanıcı kimliği ile cihaz duruşu birlikte doğrulanır. VPN ve kritik uygulama girişlerine ikinci faktör eklenir.
Kolluk ve savunma
Sahadaki SIM'li cihazlar ve araç terminalleri APNZone ile, merkez ağındaki cihazlar ConnGuard ile aynı politika motoruna bağlanır.
Enerji ve kritik altyapı
Ofis ağı kontrol sistemlerinden ayrılır. Operatör iş istasyonlarında EndGuard şüpheli cihazı izole eder; saha bağlantıları SIM ve cihaz kimliğiyle doğrulanır.
Nasıl devreye alırız
Her proje izleme ile başlar; engelleme, kurum hazır olduğunda devreye girer.
Keşif
Ağa bağlanan cihazların envanterini, kimlik kaynaklarını ve kritik varlıkları birlikte çıkarırız; sıfır güvene hangi katmandan başlanacağı netleşir.
Pilot
Seçilen bir bölümde kimlik ve duruş kuralları denenir; EndGuard izleme modunda çalışır, segment tasarımı gerçek trafikle doğrulanır.
Kurulum
Segmentler ve duruş kuralları kademeli genişletilir; MFA, uç nokta ve hücresel katman aynı politika motoruna eklenir.
Destek
NSS ekibi politika ince ayarını, yeni cihaz ve segment tanımlarını, sürüm güncellemelerini ve dönemsel raporlamayı sürdürür.
Ayrıntılar
Teknik ayrıntı, mevzuat eşlemesi ve sınırlar. Açmak için tıklayın.
Mevzuat eşlemesi
| Mevzuat | Madde | Yükümlülük | Dayanak |
|---|---|---|---|
| 7545 sayılı Siber Güvenlik Kanunu | Kritik altyapı | Kritik altyapıyı siber saldırılara karşı korumak için gerekli tedbirleri almak. | NSS değerlendirmesi |
| BDDK Bilgi Sistemleri ve Elektronik Bankacılık Yönetmeliği | Erişim yönetimi | Erişim haklarını sınıflara göre tanımlamak; ayrıcalıklı erişimi ve güçlü kimlik doğrulamayı yönetmek. | NSS değerlendirmesi |
| Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği Rehberi | Güvenlik seviyeleri | Her varlık için kritiklik derecesine göre belirlenen üç güvenlik seviyesinden birinin tedbirlerini uygulamak. | NSS değerlendirmesi |
| EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli Yönetmeliği | Erişim kontrolü | Uzaktan bakım ve tedarikçi bağlantılarını onaya bağlamak, kaydetmek ve oturum bazında sınırlamak. | NSS değerlendirmesi |
| KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunu | md. 12/1 | Kişisel veriye erişimi yetki matrisiyle sınırlamak; ayrıcalıklı hesapları denetlemek. | NSS değerlendirmesi |
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Nasıl çalışır
NAC tabanlı sıfır güven ile ZTNA
| NAC tabanlı sıfır güven | ZTNA | |
|---|---|---|
| Neyi korur | Kurum ağına bağlanan her cihazı ve kullanıcıyı | Uzaktaki kullanıcının belirli uygulamalara erişimini |
| Nerede çalışır | Ağ erişim katmanı: anahtar, kablosuz, VPN, özel APN | Kullanıcı ile uygulama arasındaki aracı |
| Ajansız cihazlar (IoT, OT, yazıcı) | Kapsanır: MAB ve cihaz profilleme | Genellikle kapsam dışı |
| Segmentasyon | Dinamik VLAN, ACL, mikro segmentasyon | Uygulama düzeyinde |
Platform bileşenleri
- ConnGuard NAC: Kimlik ve duruşa dayalı erişim, dinamik VLAN ve ACL, RADIUS CoA ile anlık politika değişikliği.
- EndGuard: Donanım düzeyinde cihaz parmak izi, kullanıcı–cihaz eşleşmesi, duruş doğrulama, uygulama kontrolü ve otomatik izolasyon. İzleme modunda başlayıp kademeli olarak engellemeye geçilebilir.
- APNZone: Özel APN’de IMSI–IMEI eşleşmesi, konum ve bağlama göre politika, oturum içinde karantina.
Kaynak: S3M Security platform sayfası ve ürün sayfaları.
Sık sorulan sorular
NAC tabanlı sıfır güven ile ZTNA arasındaki fark nedir?
NAC tabanlı sıfır güven, kurum ağına bağlanan her cihazı ağ erişim katmanında doğrular ve segmentlere ayırır; kablolu, kablosuz, VPN ve özel APN bağlantılarını kapsar. ZTNA ise uzaktaki kullanıcıyı belirli uygulamalara bir aracı üzerinden bağlar. İkisi farklı sorunları çözer ve birbirinin yerine geçmez; birçok kurum ikisini birlikte kullanır.
Sıfır güvene geçiş nereden başlamalı?
Önce görünürlük: ağa bağlanan bütün cihazların envanteri çıkarılır ve sınıflandırılır. Ardından kritik varlıklar için segmentler tanımlanır, duruş kuralları sınırlı bir bölümde denenir ve kademeli olarak genişletilir. S3M platformunda tek bir modülle başlayıp aynı politika motoruna sonradan yeni modüller eklemek mümkündür.
Saha cihazları ve hücresel bağlantılar sıfır güvene dahil edilebilir mi?
Evet. APNZone, özel APN üzerindeki her SIM'i (IMSI) kayıtlı cihazın kimliğiyle (IMEI) eşleştirir; SIM başka bir cihaza takılırsa erişim reddedilir. Politika, telekom çekirdeği değiştirilmeden standart RADIUS ile uygulanır. Böylece araç terminalleri, sayaçlar ve saha tabletleri kurum ağındaki cihazlarla aynı kurallara tabi olur.
Sıfır güven için mevcut ağ altyapısını değiştirmek gerekir mi?
Hayır. ConnGuard 802.1X, RADIUS, SNMP ve REST API gibi açık standartlarla Cisco, Aruba, HPE, Huawei ve Juniper ağlarında çalışır; APNZone da operatörün mevcut RADIUS akışına bağlanır. Anahtarlar, erişim noktaları ve telekom çekirdeği yerinde kalır. Değişen, erişim kararının kimlik, cihaz duruşu ve bağlama göre verilmesidir.
Buguardian Authenticator bu mimaride ne yapar?
Kullanıcı kimliği katmanını sağlar: uygulama, SMS ya da e-postayla tek kullanımlık kod, push onayı, donanım token ve FIDO2 ile çok faktörlü doğrulama; SAML 2.0 ile tek oturum açma; RADIUS, LDAP ve TACACS+ ile VPN ve ağ cihazı girişlerinde ikinci faktör. Kullanılacak yöntemler keşif görüşmesinde ortamınıza göre belirlenir.
EndGuard ne tür bir ürün?
EndGuard, ağa yalnızca güvenilen cihazların bağlanmasını sağlayan bir uç nokta güvenliği (EPP) ajanıdır. Cihazı donanım düzeyinde tanır, kullanıcıya eşler, yama ve yapılandırma durumunu doğrular, uygulama kontrolüyle izinsiz yazılımı durdurur ve şüpheli davranış gösteren cihazı otomatik izole eder. Tehdit avı ve adli inceleme konsolu sunmaz.
Mikro segmentasyon nedir?
Mikro segmentasyon, ağı çok sayıda küçük bölüme ayırarak her cihazın yalnızca görevi için gereken kaynağa erişmesini sağlar. Böylece ele geçirilen bir cihazın ağ içinde ilerleyebileceği alan daralır. ConnGuard bu ayrımı kimlik ve duruşa göre atanan dinamik VLAN ve ACL'lerle, APNZone ise güvenlik duvarı ve veri merkezi tarafındaki politikalarla uygular.
Kapsamın sınırları
Bu çözüm şunları yapmaz:
- Uzaktaki kullanıcıyı uygulamalara bir aracı üzerinden bağlayan ZTNA ürünü değildir; sıfır güveni ağ erişim katmanında uygular.
- EndGuard bir EPP ve uygulama kontrolü ajanıdır; tehdit avı ve adli inceleme konsolu sunmaz.
- Sıfır güven tek bir üründen ibaret değildir: ayrıcalıklı hesaplar için PAM, veri için DLP katmanı ayrıca planlanır.
İlgili çözümler
Sonraki adım
Çözüm mimarımızla görüşün
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71