Ağ ve Erişim Güvenliği
Mobil ve Özel APN Güvenliği
SIM'li saha cihazlarına sıfır güven: APNZone her SIM'i kayıtlı cihazına bağlar, politikayı RADIUS ile uygular, kaybolan cihazı anında izole eder.
- BağlanırOperatör çekirdeğinde RADIUS
- EşleşirIMSI ve IMEI birlikte doğrulanır
- Karar verilirKonum, bağlam, cihaz durumu
- UygulanırCoA ve mikro segmentasyon
- Ağ ve Erişim GüvenliğiBu çözüm
- Kimlik ve Ayrıcalıklı Erişim
- Veri Güvenliği
- Yapay Zekâ Güvenliği
- Bulut ve Uygulama Güvenliği
- Tarayıcı, Web ve Hibrit Çalışma
- Güvenlik Operasyonları
- Kritik Altyapı ve OT
Neden önemli
Erişimi yalnızca SIM'e bağlamak sahadaki cihazı korumaya yetmez
Kolluk, enerji, perakende ve lojistik kurumları binlerce saha cihazını operatörün özel APN'i üzerinden kurum sistemlerine bağlar. Bu bağlantılarda kimlik çoğu zaman yalnızca SIM'dir. SIM çıkarılıp başka bir cihaza takıldığında ya da cihaz kaybolduğunda kurum ağına giden yol açık kalabilir. Aynı APN içindeki cihazlar iç sistemlere geniş erişime sahipse, tek bir cihazın ele geçirilmesi bütün filoyu etkiler.
7545 sayılı Kanun kritik altyapı işletmecilerinden varlık envanteri ve kritik sistemlerin korunmasını, EPDK Siber Güvenlik Yetkinlik Modeli ise enerji şirketlerinden erişim denetimini bekler. Sahadaki SIM'li cihazlar da bu envanterin ve erişim denetiminin parçasıdır. Hangi SIM'in hangi cihazda, nerede ve hangi yetkiyle bağlandığını gösteren kayıt, denetimde kanıt olarak kullanılır. Eşleme NSS değerlendirmesidir.
- 350.000+Ülke çapındaki bir kolluk kurumunda S3M platformuyla özel APN üzerinden yönetilen hücresel saha uç noktasıKaynak: S3M Security, ana sayfa referansı
Yetenekler
SIM ve cihaz kimliği
Erişim tek bir SIM'e değil; SIM, cihaz donanımı ve bağlamdan oluşan bir kimlik zincirine verilir.
- IMSI–IMEI eşleştirme: SIM yetkisiz cihaza takılırsa erişim kimlik doğrulamada reddedilir
- Donanım parmak izi: kopyalanmış cihaz geçerli kimlik bilgisini yeniden kullanamaz
- Yetkisiz SIM tespiti: olağan dışı SIM taşıma otomatik kısıtlama başlatır
- IMSI, IMEI ve bağlamın birlikte değerlendirilmesi
Politika enjeksiyonu
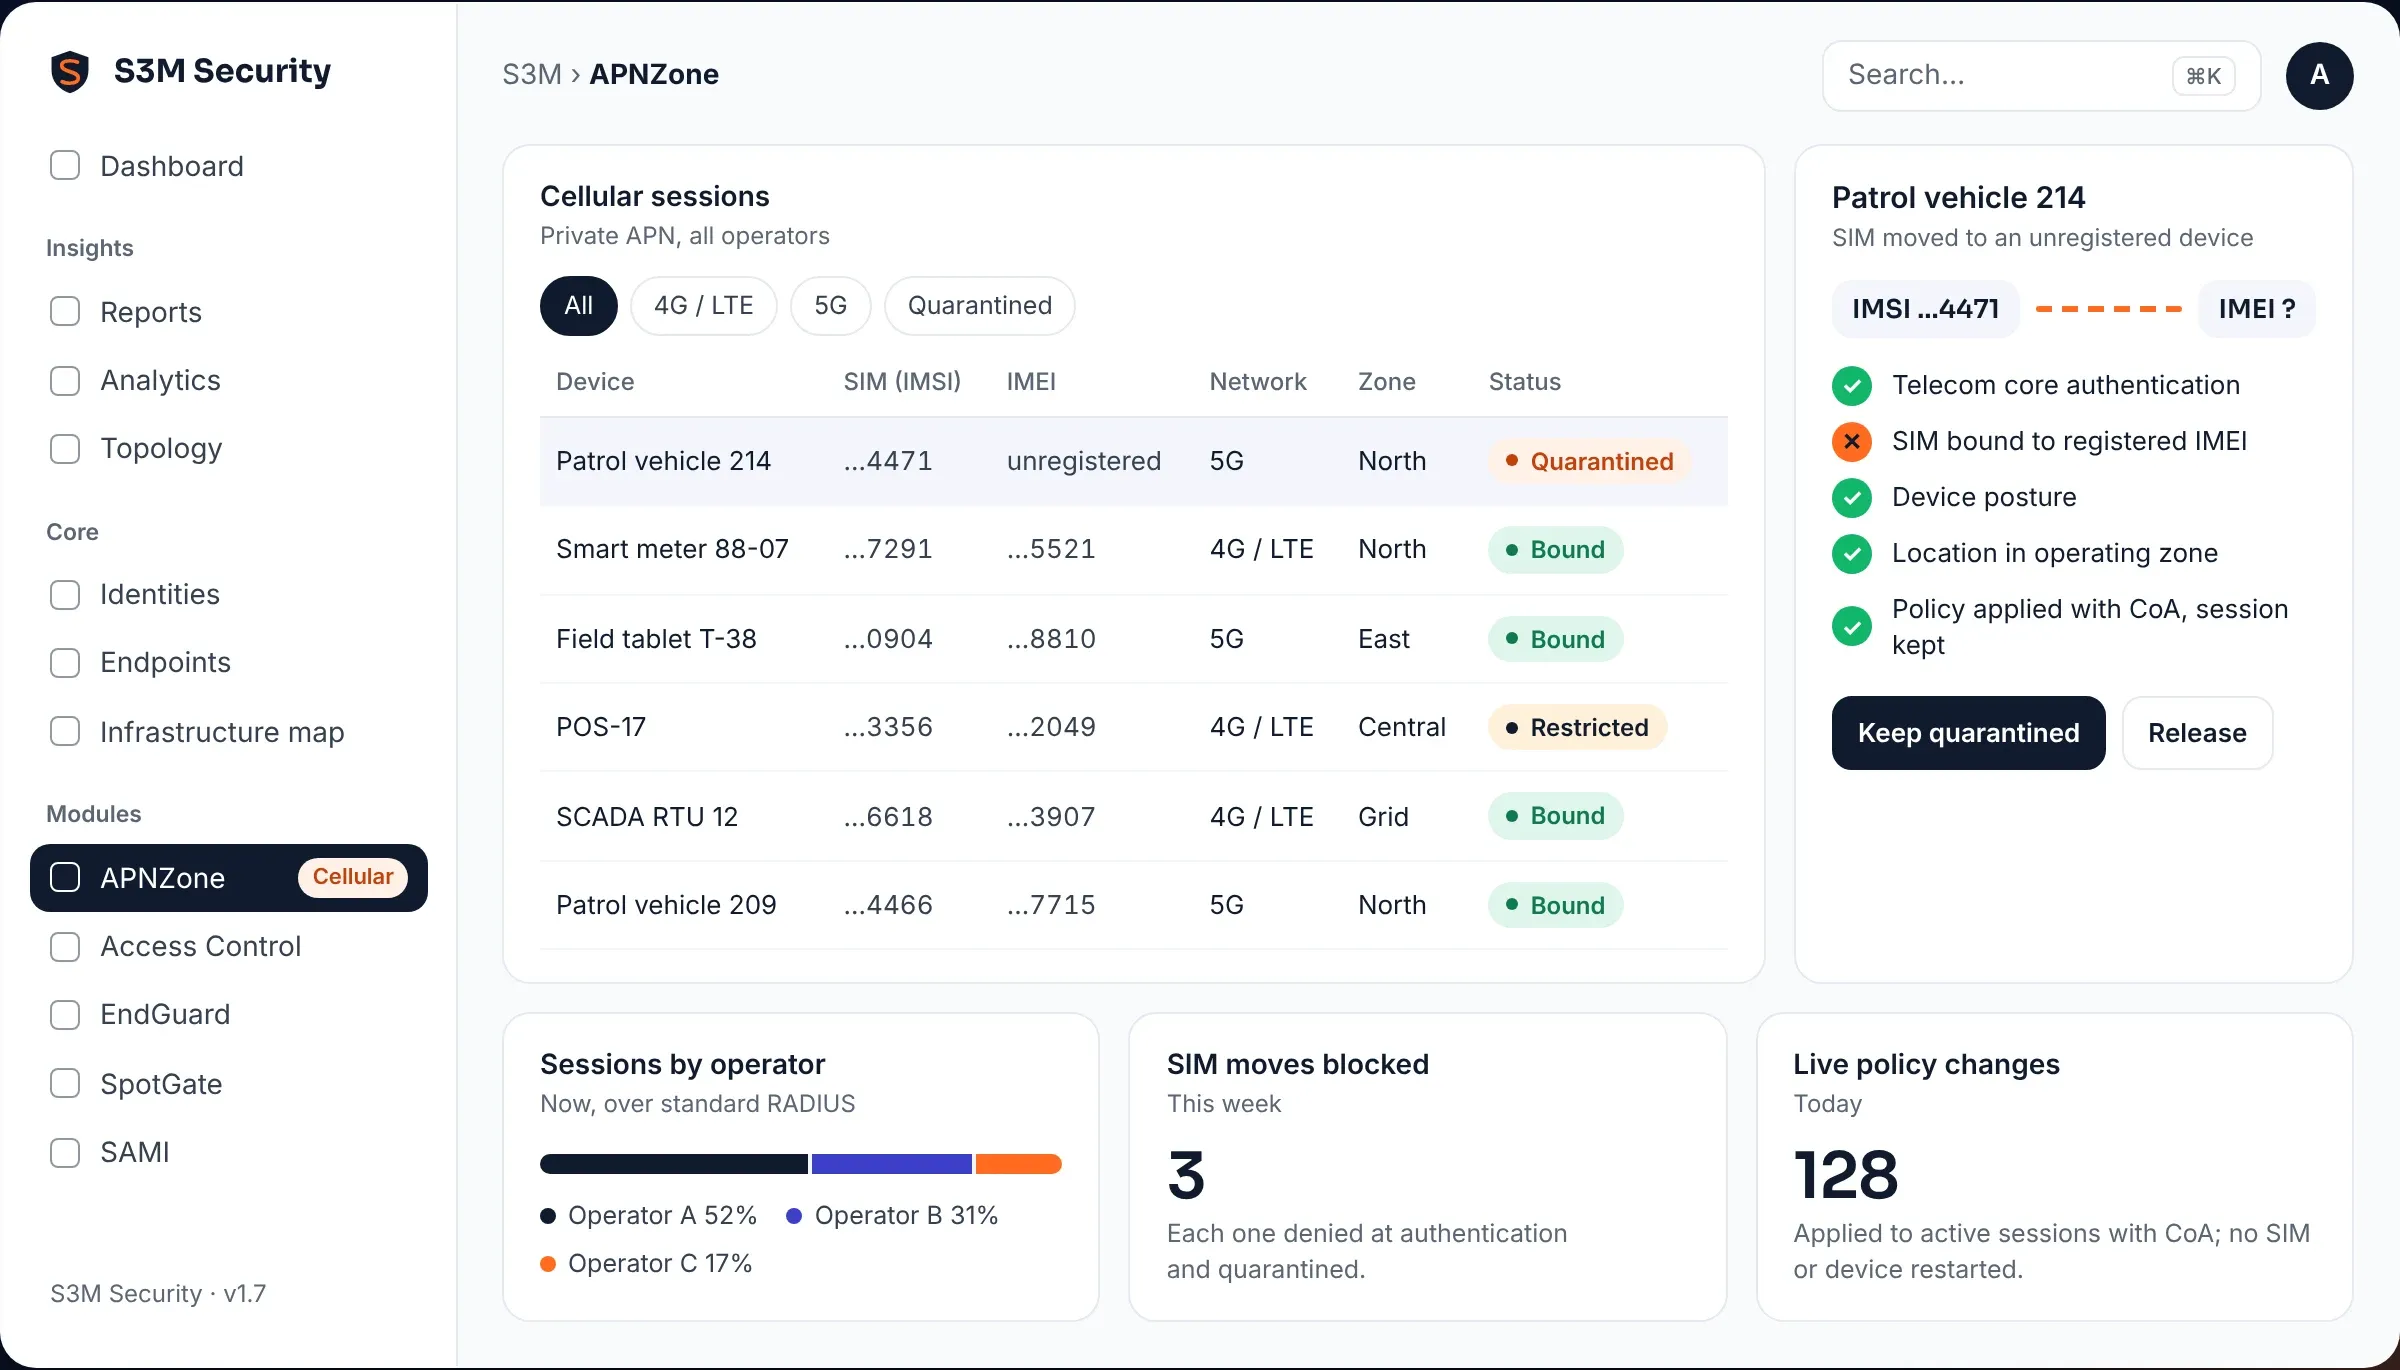
APNZone operatör RADIUS altyapısıyla bütünleşir ve kararı aktif oturuma uygular.
- Statik IP ataması
- Bant genişliği sınırlaması
- Erişim kontrol listeleri (ACL)
- Oturum sürerken yetki değişikliği (RADIUS CoA)
- Cihaz durumu, risk sinyalleri ve kullanıcı kimliğinin anlık değerlendirilmesi
Mobil iş gücü segmentasyonu
Aynı özel APN içindeki cihazlar yalnızca yetkili oldukları sistemlere ulaşır.
- POS terminalleri yalnızca ödeme ağ geçidine erişir
- Saha tabletleri kimliğe ve role göre belirli operasyon sistemlerine erişir
- SCADA ve izleme cihazları yalnızca yetkili kontrol sunucularıyla haberleşir
- Güvenlik duvarı ve veri merkezi tarafında mikro segmentasyon
Anlık karantina ve konum
Riskli cihaz oturumun ortasında ayrılır; erişim kapsamı riske ve konuma göre daralır.
- Oturum sürerken, ağ akışı kesilmeden karantina
- SIM ya da cihaz yeniden başlatılmadan yetki güncellemesi
- Konuma dayalı politika: erişim tanımlı çalışma bölgesinde geçerlidir
- Olağan dışı davranışta erişim kapsamının otomatik daraltılması
Operatör bağımsız entegrasyon
Standart kimlik doğrulama protokolleriyle çalışır; operatör bağımlılığı ve özel telekom donanımı yoktur.
- RADIUS ve mevcut APN kimlik doğrulama akışları
- PGW ve GGSN ortamlarıyla entegrasyon
- Çok operatörlü, 4G/LTE ve 5G altyapılarıyla uyum
- Ek telekom donanımı ya da ağ geçidi değişimi gerekmez
Doğal dilde görünürlük
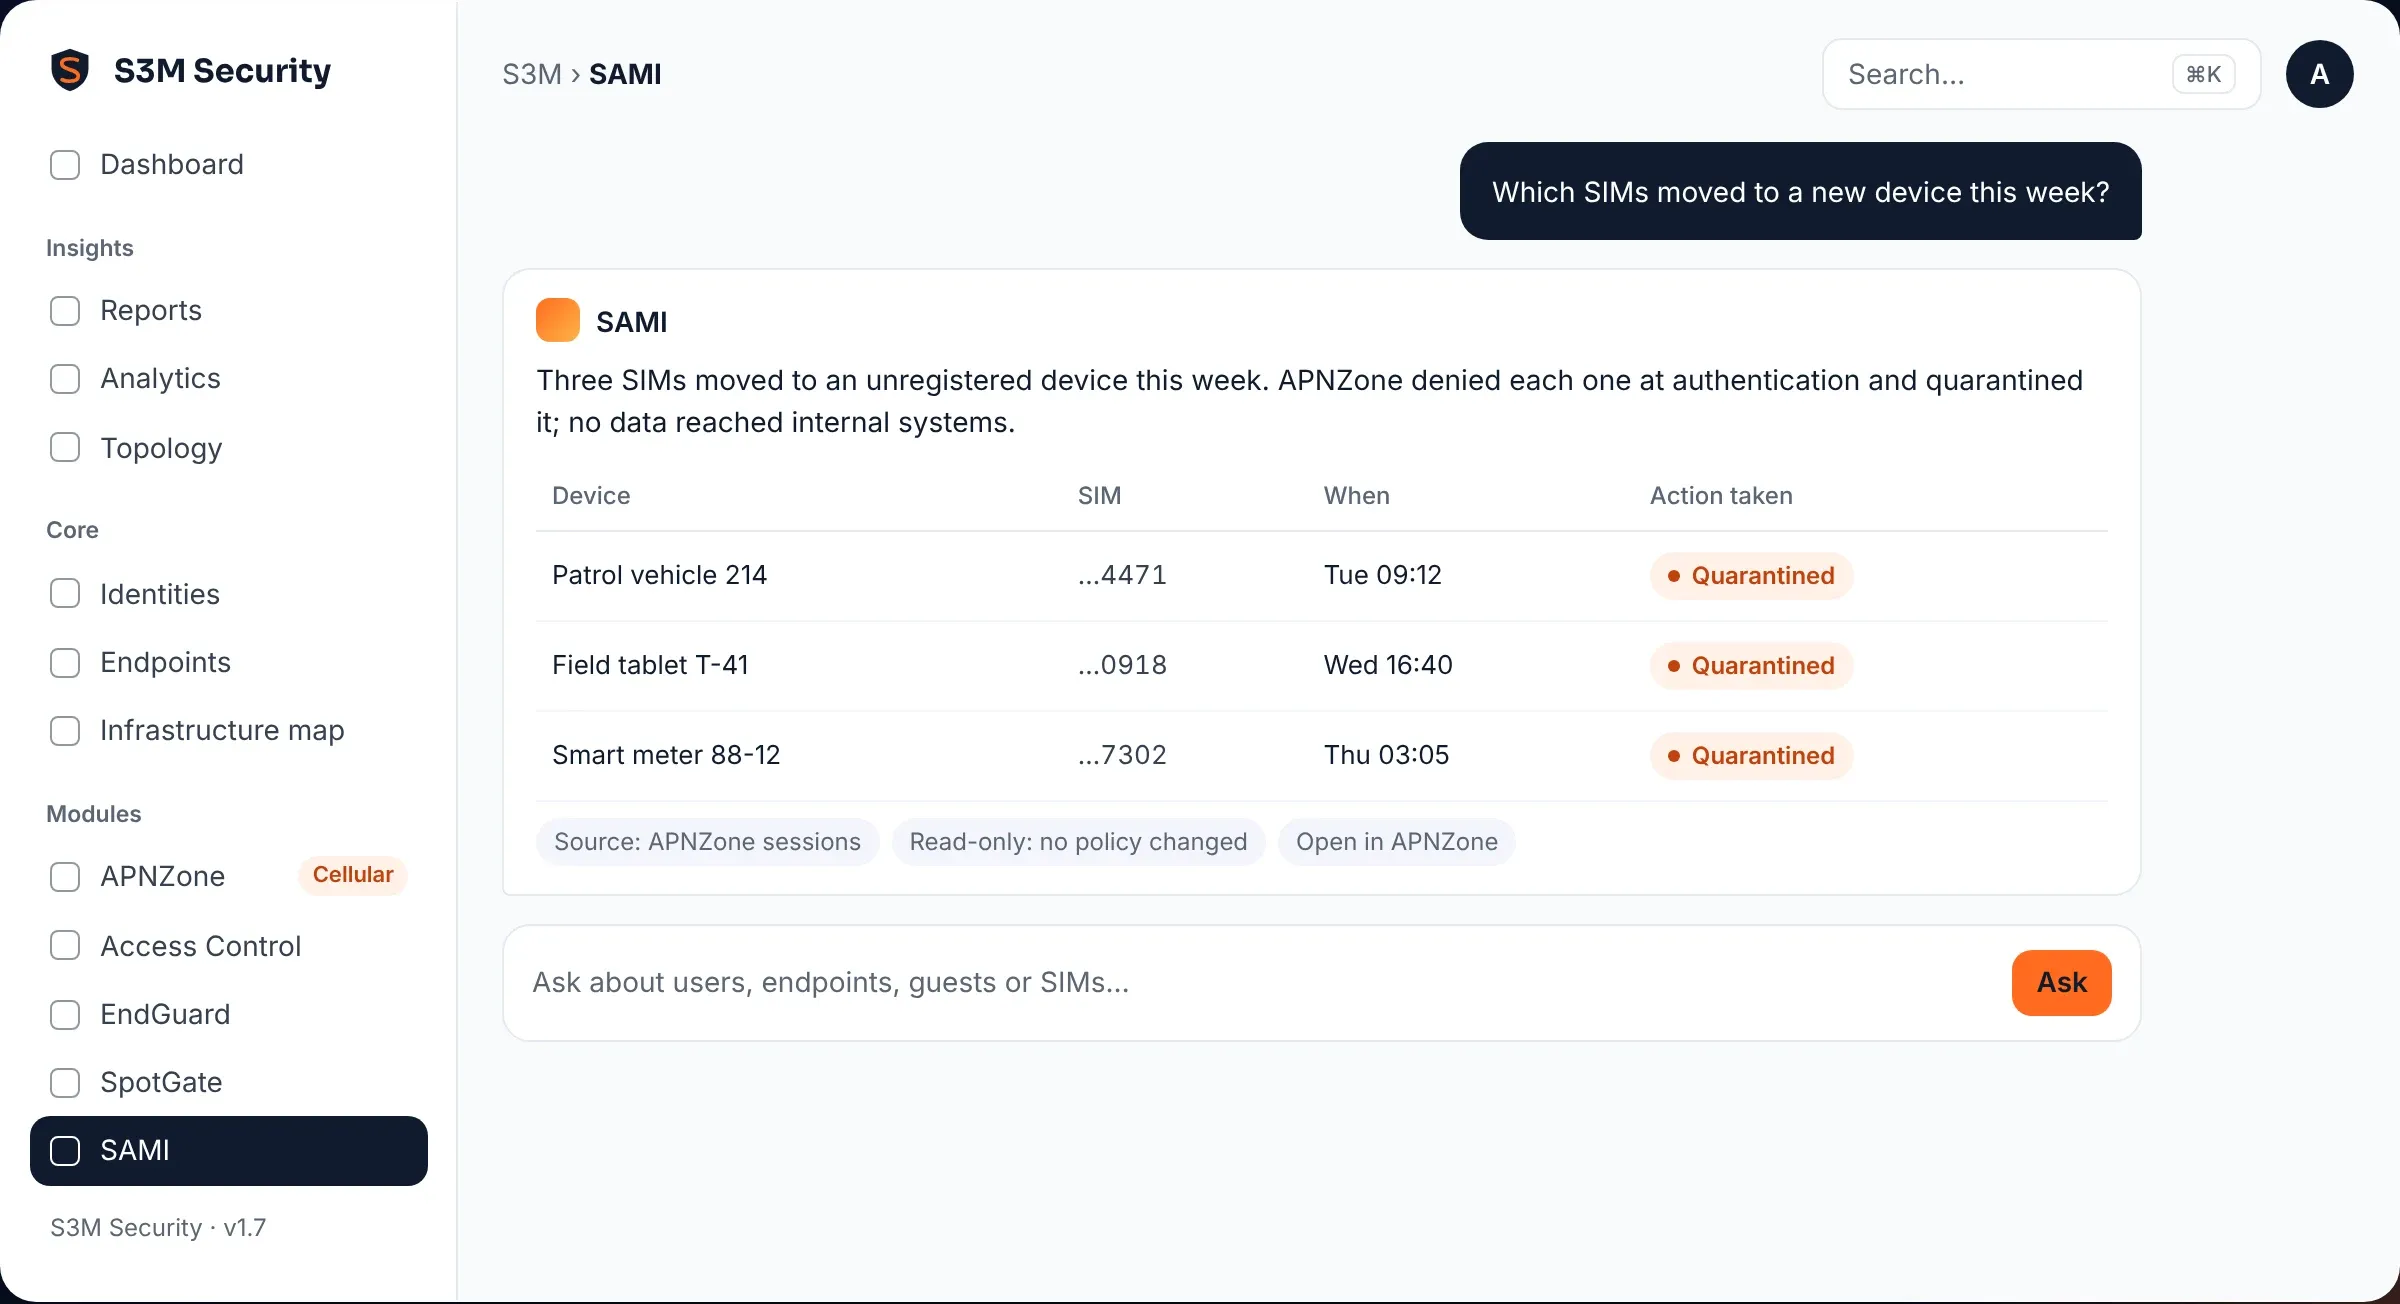
SAMI, APNZone ve ConnGuard verisini doğal dilde sorgulanabilir kılar; salt okunurdur.
- Yetkili bölgesinin dışından bağlanan oturumlar
- Son 24 saatte donanım değişiklikleri
- 5G'den 2G'ye düşen bağlantılar
- Uzun süre sessiz kalıp yeniden etkinleşen SIM'ler
- Politika değiştirmez; eylem önerisini APNZone'a yönlendirir
Kim ne sağlar
Çözümü oluşturan katmanlar ve her birinin üstlendiği iş.
APNZone
Özel APN güvenliği: SIM–cihaz eşleşmesi, politika enjeksiyonu ve oturum içi karantina. Operatör çekirdeği değişmez.
- IMSI–IMEI
- RADIUS CoA
- Konum politikası
- Mikro segmentasyon
SAMI
Güvenlik analitiği: APNZone ve ConnGuard verisine doğal dilde, kaynak gösteren ve salt okunur sorgu.
- Doğal dil
- Salt okunur
- Hücresel tanımlayıcılar
ConnGuard NAC
Ortak politika motoru: kablolu, kablosuz ve VPN erişimi hücresel bağlantılarla aynı kurallardan yönetilir.
- Kablolu ve kablosuz
- VPN
Nasıl görünür
Portföydeki karşılığı
- Özel APN GüvenliğiAPNZoneÖzel APN ve hücresel bağlantılarda sıfır güven: SIM (IMSI) cihaza (IMEI) bağlanır, cihaz durumu doğrulanır ve politika operatör RADIUS entegrasyonuyla anında uygulanır.
- Güvenlik AnalitiğiSAMIConnGuard ve APNZone verisini doğal dilde sorgulanabilir hale getiren güvenlik analitiği katmanı. Kaynak gösteren yanıtlar verir; salt okunurdur, politikayı kendisi değiştirmez.
Referans mimari
Önerdiğimiz referans mimari: APNZone operatörün mevcut kimlik doğrulama akışına bağlanır, karar güvenlik duvarı ve veri merkezinde uygulanır. Operatör ve kurum tarafındaki entegrasyon kapsamı keşif aşamasında netleşir.
Saha cihazı
SIM'li cihaz operatörün özel APN'ine bağlanır; istek operatör çekirdeğinden RADIUS ile gelir.
- 4G/LTE
- 5G
- Çok operatör
Kimlik zinciri
APNZone IMSI'yi IMEI ile eşleştirir, donanım parmak izini ve konumu kontrol eder.
Politika
Statik IP, ACL, bant genişliği ve segment kararı verilir.
Uygulama
Karar güvenlik duvarı ve veri merkezinde uygulanır; cihaz yalnızca yetkili sisteme ulaşır.
Sürekli denetim
Risk ya da konum değişirse oturum CoA ile daraltılır; SAMI olağan dışı durumu sorulduğunda gösterir.
Sektör senaryoları
Kolluk ve kamu güvenliği
Devriye araçları, el terminalleri ve mobil veri terminalleri özel APN üzerinden bağlanır. Kaybolan ya da çalınan cihaz tek konsoldan, oturum sürerken izole edilir.
Enerji ve altyapı
Akıllı sayaçlar, SCADA uç birimleri ve teknisyen tabletleri yalnızca yetkili kontrol ortamlarıyla haberleşir. Erişim geçmişi EPDK ve 7545 kapsamındaki denetimlerde kanıt olarak kullanılır.
Perakende ve lojistik
Hücresel POS terminalleri yalnızca ödeme ağ geçidine erişir; ERP ve iç veritabanlarına ulaşamaz. Filo ve depo cihazları kimliğe göre segmentlenir.
Nasıl devreye alırız
Her proje izleme ile başlar; engelleme, kurum hazır olduğunda devreye girer.
Keşif
SIM filosunu, operatörleri, APN yapısını ve cihazların erişmesi gereken sistemleri birlikte çıkarırız; operatör tarafındaki RADIUS entegrasyonu planlanır.
Pilot
Seçilen bir cihaz grubunda IMSI–IMEI eşleşmesi ve segment kuralları denenir; meşru cihaz değişimleri için kayıt süreci oturtulur.
Kurulum
Politikalar bütün filoya ve operatörlere genişletilir; karantina ve konum kuralları devreye alınır, kayıtlar merkezde toplanır.
Destek
NSS ekibi yeni cihaz ve SIM kayıtlarını, politika ince ayarını, sürüm güncellemelerini ve dönemsel raporlamayı sürdürür.
Ayrıntılar
Teknik ayrıntı, mevzuat eşlemesi ve sınırlar. Açmak için tıklayın.
Mevzuat eşlemesi
| Mevzuat | Madde | Yükümlülük | Dayanak |
|---|---|---|---|
| 7545 sayılı Siber Güvenlik Kanunu | Kritik altyapı | Kritik altyapıyı siber saldırılara karşı korumak için gerekli tedbirleri almak. | NSS değerlendirmesi |
| Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği Rehberi | Erişim ve kimlik | Yönetici ve tedarikçi erişimlerini yetkiyle sınırlamak; saha ve mobil cihazların kimliğini doğrulamak. | NSS değerlendirmesi |
| EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli Yönetmeliği | Varlık ve ağ | OT ve BT varlıklarını görünür kılmak; saha, SCADA ve ofis ağlarını birbirinden ayırmak. | NSS değerlendirmesi |
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Nasıl çalışır
Bağlantı akışı
- Saha cihazı operatörün özel APN’ine bağlanır; kimlik doğrulama operatör çekirdeğinden RADIUS ile APNZone’a gelir.
- APNZone SIM kimliğini (IMSI) cihaz kimliğiyle (IMEI) eşleştirir, donanım parmak izini ve konumu kontrol eder.
- Politika motoru statik IP, ACL, bant genişliği ve segment kararını verir.
- Karar güvenlik duvarı ve veri merkezinde uygulanır; durum değişirse oturum sürerken CoA ile güncellenir.
Nerede kullanılır
| Kullanım | Örnek |
|---|---|
| Kolluk ve kamu sahası | Araç terminalleri, mobil veri terminalleri, el cihazları |
| Enerji ve altyapı | Akıllı sayaçlar, SCADA RTU hücresel bağlantıları, teknisyen tabletleri |
| Perakende ve lojistik | POS cihazları, saha ekibi tabletleri |
Referans: Emniyet Genel Müdürlüğü vakası, 350.000 SIM. Kaynak: S3M Security APNZone ürün sayfası ve SAMI.
Sık sorulan sorular
APNZone mevcut operatör altyapısında değişiklik gerektirir mi?
Hayır. APNZone, operatörlerin mevcut APN kimlik doğrulama akışına standart RADIUS ile bağlanır; telekom çekirdek mimarisi değişmez, ek telekom donanımı gerekmez. Çok operatörlü yapıları, 4G/LTE ve 5G ile PGW ve GGSN ortamlarını destekler. Böylece farklı operatörlerdeki SIM'ler tek politika merkezinden yönetilir.
VPN varken özel APN güvenliğine neden ihtiyaç var?
VPN, cihaz bağlantıyı başlattıktan sonra trafiği korur. APNZone ise güvenliği ağ kimlik doğrulama katmanında uygular: SIM ile cihaz eşleşmesi doğrulanmadan cihaz ağa hiç alınmaz. Kopyalanan SIM, çalınan cihaz ya da izinsiz yer değiştirme bağlantı kurulmadan yakalanır. İki yaklaşım birbirinin yerine geçmez, birbirini tamamlar.
Kaybolan ya da çalınan saha cihazı nasıl izole edilir?
APNZone canlı oturuma yetki değişikliği (CoA) gönderir: cihazın erişimi oturum sürerken kısıtlanır ya da tamamen kesilir, SIM'i veya cihazı yeniden başlatmak gerekmez. Emniyet Genel Müdürlüğü'nün 350.000 SIM'lik özel APN yapısında kaybolan ya da çalınan cihazlar bu sayede tek konsoldan, ülke genelinde ağdan ayrılabiliyor.
SAMI politika değiştirebilir mi?
Hayır. SAMI, APNZone ve ConnGuard verisini doğal dilde sorgulanabilir kılan salt okunur bir analitik katmanıdır: “Bu hafta hangi SIM'ler yeni bir cihaza geçti?” gibi sorulara kaynak gösteren yanıt verir. Karantina, bağlantı kesme ya da politika değişikliği yapmaz. Eylem gerektiğinde önerisini APNZone'a yönlendirir; karar ekibinizde kalır.
Hangi cihazlar özel APN güvenliği kapsamına girer?
Operatörün özel APN'i üzerinden bağlanan SIM'li cihazlar kapsama girer: araç ve el terminalleri, POS cihazları, akıllı sayaçlar, SCADA uç birimleri ve saha tabletleri. APNZone bu cihazları 4G/LTE ve 5G bağlantılarda, çok operatörlü yapılarda tek politika merkezinden yönetir. Hücresel ve kurum içi ağ erişimi karma yapılarda birlikte yönetilebilir.
Konuma dayalı politika nasıl çalışır?
APNZone'da her cihaz için tanımlı bir çalışma bölgesi belirlenir ve erişim bu bölge içinde geçerlidir. Cihaz bölgesinin dışına çıktığında politika canlı oturumda güncellenir; cihaz yeniden başlatılmadan kısıtlı erişime alınır. SAMI ile yetkili bölgesinin dışından bağlanan oturumlar tek bir soruyla listelenebilir.
APNZone ile ConnGuard NAC birlikte nasıl çalışır?
İki ürün aynı politika motorunu paylaşır. ConnGuard kablolu, kablosuz ve VPN bağlantılarını, APNZone hücresel bağlantıları denetler; kurallar tek yerden yazılır. Böylece sahadaki bir tablet ile ofisteki dizüstü bilgisayar aynı kimlik, duruş ve segment mantığıyla yönetilir. SAMI de iki katmanın verisini aynı dille sorgular.
Kapsamın sınırları
Bu çözüm şunları yapmaz:
- Mobil cihaz yönetimi (MDM) değildir; cihaz üzerindeki uygulamaları ve ayarları yönetmez.
- Trafiği şifreleyen bir tünel değildir; güvenliği ağ kimlik doğrulama katmanında, bağlantı kurulmadan önce uygular.
- SAMI salt okunurdur: karantina ya da politika değişikliği yapmaz, APNZone'da yapılacak eylemi önerir.
İlgili çözümler
Sonraki adım
Çözüm mimarımızla görüşün
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71