Güvenlik Operasyonları ve Maruziyet Yönetimi
Mikro SOC: 7/24 Yapay Zekâ Destekli Güvenlik İzleme
SOC kurmadan 7/24 izleme: Buguardian Watcher 11 kaynağı korele eder, bulguları önceliklendirir, alarmda sizi sesli arar. Günler içinde devrede.
- Topla11 kaynaktan bulgular
- BirleştirTekrarlar tek bulguya iner
- ÖnceliklendirAlarm, uyarı, tavsiye
- Haber verAlarmda 7/24 sesli arama
- OnaylaEylem yalnızca insan onayıyla
- Ağ ve Erişim Güvenliği
- Kimlik ve Ayrıcalıklı Erişim
- Veri Güvenliği
- Yapay Zekâ Güvenliği
- Bulut ve Uygulama Güvenliği
- Tarayıcı, Web ve Hibrit Çalışma
- Güvenlik OperasyonlarıBu çözüm
- Kritik Altyapı ve OT
Neden önemli
Her araç uyarı üretiyor; kritik olanı mesai dışında kimse görmüyor
Orta ölçekli bir kurumda tarama araçları, güvenlik duvarı, dizin ve oltalama testleri ayrı ayrı bulgu üretir. Bu bulgular farklı ekranlarda birikir; aynı sorunun izleri birleştirilmez, öncelik belirsiz kalır. Kendi güvenlik operasyon merkezini kuracak bütçesi ve kadrosu olmayan kurumlarda kritik bir bulgu, mesai dışında ya da yoğun bir haftada günlerce fark edilmeden kalabilir.
7545 sayılı Kanun olay ve zafiyetlerin gecikmeksizin bildirilmesini, KVKK kişisel veri ihlalinin 72 saat içinde Kurul'a bildirilmesini bekler; BDDK ve EPDK düzenlemeleri de sürekli izleme ister. Bu sürelerin hepsi olayın fark edilmesiyle işlemeye başlar. Fark etme süresini kısaltmak bildirim yükümlülüğünün ön koşuludur; bildirimi ve müdahaleyi ise kurum yapar. Eşleme NSS değerlendirmesidir.
- %35Türkiye'de 500'den fazla çalışanı olan şirketlerden, SOC önündeki başlıca engellerden biri olarak yüksek yatırım maliyetini gösteren katılımcıların oranı (Mayıs 2026)Kaynak: Kaspersky araştırması (Capital aktarımı)
- 72 saatKişisel veri ihlalinin, öğrenildiği andan itibaren Kişisel Verileri Koruma Kurulu'na bildirilmesi için tanınan süreKaynak: KVKK Kurul Kararı 2019/10 (Hukukçular Evi özeti)
Yetenekler
Korelasyon ve tekilleştirme
On bir kaynaktan gelen bulgular aynı şirket kaydında buluşur; aynı sorunun tekrarları tek bulguya iner.
- Ağ ve web taraması, oltalama, tehdit istihbaratı, AD sağlığı ve güvenlik duvarı analizi
- SSL takibi, erişilebilirlik, sunucu ajanı, Buguardian Management ve Buguardian Authenticator
- Aynı olayın farklı servislerdeki izlerinin birleştirilmesi
- Her değerlendirmenin bir öncekiyle karşılaştırılması (değişim raporu)
- Servisler kendi ekranlarından yönetilir; Watcher yalnızca okur
Üç seviyeli bildirim
Seviye kanalı ve zamanlamayı belirler: alarm birini uyandırır, tavsiye dönemsel incelemeyi bekler.
- Alarm: açık hesap, canlı tehdit ya da internete açık varlıkta kritik zafiyet; 7/24 sesli arama ve e-posta
- Uyarı: yamasız sunucu, yeni açılan servis, süresi dolmak üzere olan sertifika; aynı gün e-posta
- Tavsiye: eğilimler, zayıf noktalar ve departman bazında eğitim ihtiyacı
- Kuruma giden uyarılarda zafiyet ayrıntısı yer almaz
Brifing ve rapor
Yüzlerce bulgu, yöneticinin okuyabileceği kısa bir karar listesine dönüşür.
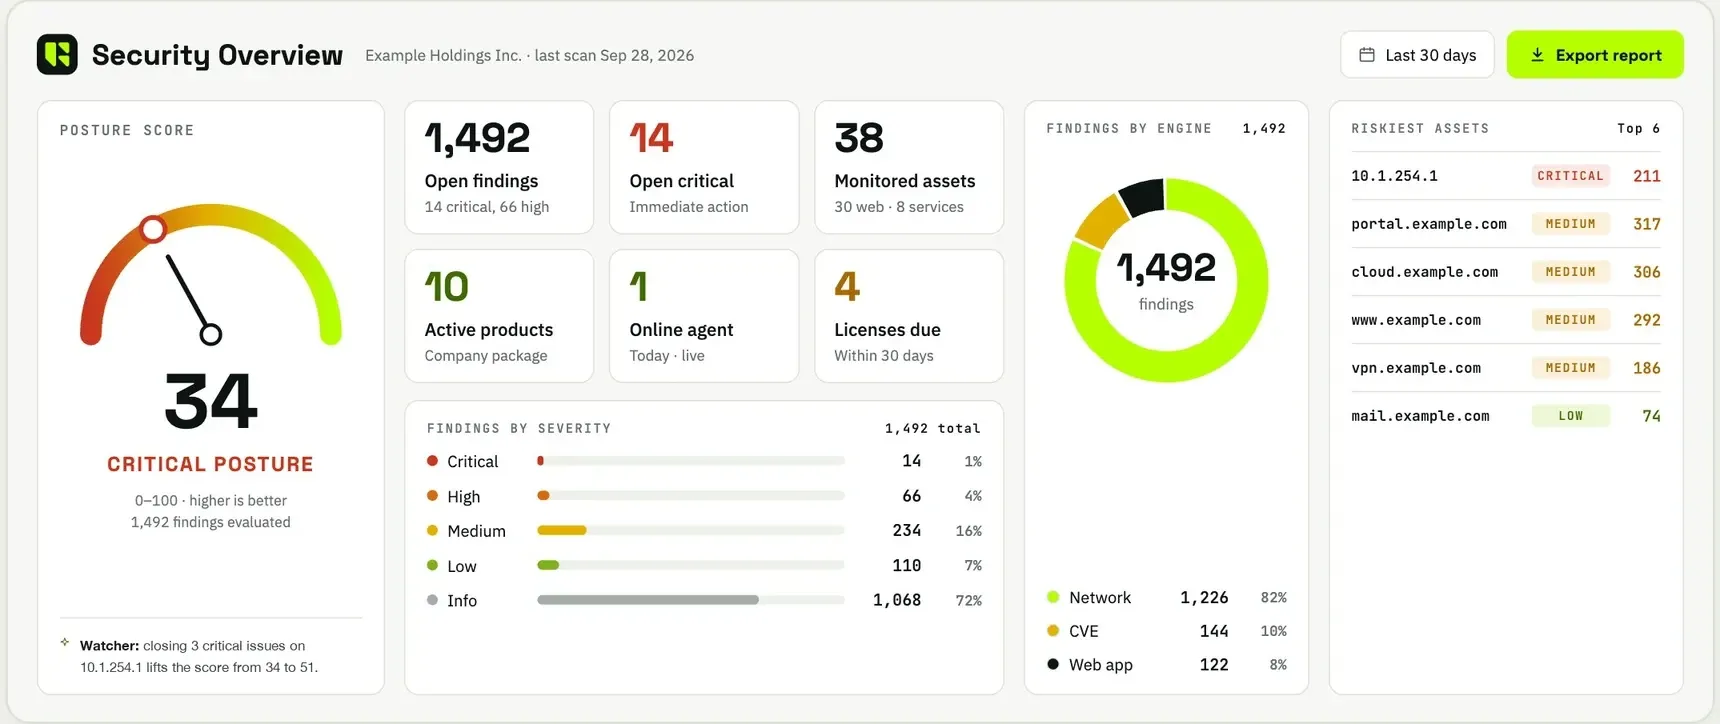
- Gözlem: skor, ölçülen kategoriler ve en zayıf alanlar
- Analiz: skoru belirleyen bulgular ve aktif olarak istismar edilen zafiyetler
- Karar: sıralı eylemler ve hedef skora uzaklık
- Her dönem yapay zekâ ile yazılan tek sayfalık PDF yönetici raporu
Duruş skoru
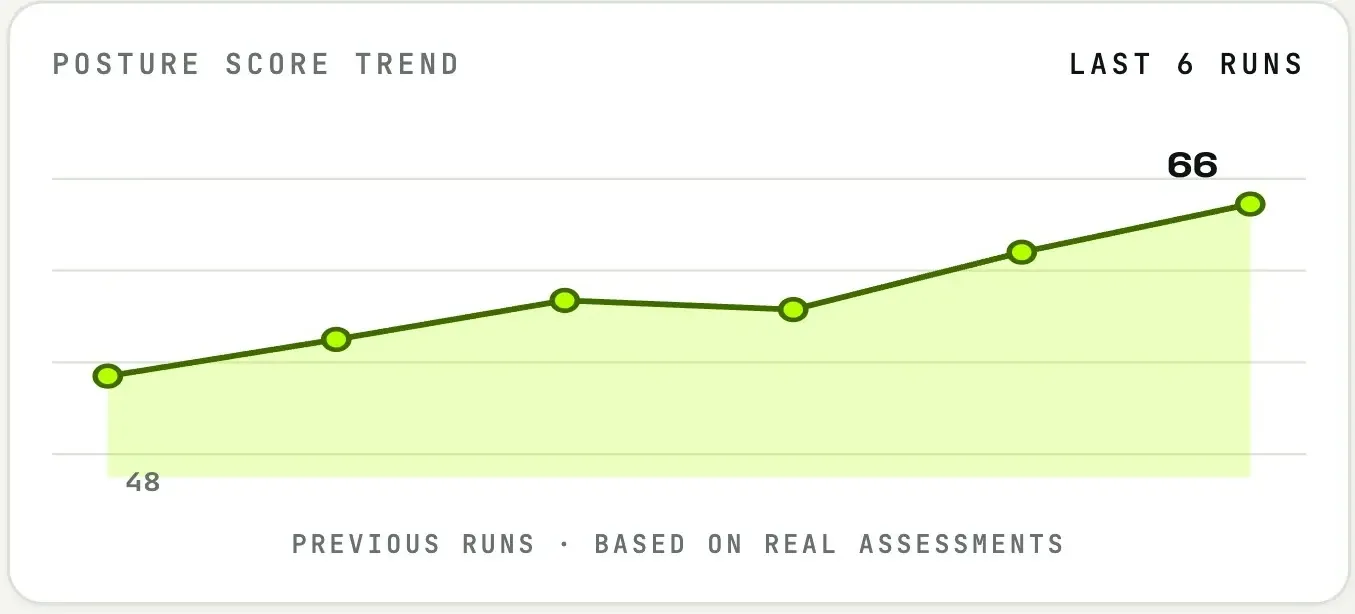
Yönetim kurulu, denetçi ve BT ekibinin aynı şekilde okuyabileceği 0–100 arası tek bir sayı.
- Yedi ağırlıklı kategori: teknik ve web zafiyeti, insan faktörü, veri sızıntısı, güvenlik duvarı, dizin, süreklilik
- Belirlenimci hesap: aynı ölçümler her zaman aynı skoru verir
- Ölçülmeyen kategori sıfır sayılmaz, görünürlük açığı olarak işaretlenir
- Değişim taramadan taramaya ölçülür: yeni, çözülen, yeniden ortaya çıkan
Hazırlanan eylemler
Watcher eylemi gerekçesi ve kapsamıyla hazırlar; yetkili kişi onaylayınca çalışır.
- Eksik kritik yamalar için bakım penceresi içinde halka halka dağıtım
- Düzeltme sonrası doğrulama taraması
- Tekrar tıklayan grup için yeni oltalama simülasyonu
- Sızıntıda bulunan kimlik bilgisi için parola sıfırlama takibi
- Desteği biten uygulamayı çalıştıran makinelerin listesi ve kaldırma önerisi
Denetim ve veri sınırları
Yapay zekâ insan kontrolünde çalışır; her eylem iz bırakır, kişisel veri dil modeline gönderilmez.
- İnsan onayı olmadan hiçbir eylem çalışmaz
- Dizin ve veritabanı denetimleri salt okunurdur
- Her eylem kayıt altındadır: ne yapıldı, hangi varlıkta, kimin onayıyla
- Dil modeline yalnızca sayısal özetler ve oranlar gider
- Distribütör, çözüm ortağı ve müşteri için yalıtılmış çalışma alanları
Kim ne sağlar
Çözümü oluşturan katmanlar ve her birinin üstlendiği iş.
Buguardian Watcher
Mikro SOC: on bir kaynaktan gelen bulguları 7/24 korele eder, önceliklendirir ve alarmda sizi arar. Müdahaleyi ekibiniz veya iş ortağınız yapar.
- Korelasyon
- Sesli alarm
- Duruş skoru
- Yönetici raporu
Buguardian Management
Watcher'ın hazırladığı yama eylemini halka halka dağıtan; envanter, uzaktan destek ve talep takibi sağlayan uç nokta yönetimi.
- Envanter
- Yama
- Uzaktan destek
Buguardian Authenticator
Kullanıcı girişlerinde ikinci faktör; kimlik sinyalleri Watcher korelasyonuna kaynak olur.
- MFA
- Kimlik sinyali
Nasıl görünür
Referans mimari
Önerdiğimiz referans mimari: Watcher kurumun mevcut servislerini okur, bulguları birleştirir ve önceliğe göre doğru kişiye ulaştırır. Hangi kaynakların bağlanacağı keşif aşamasında netleşir.
Kaynaklar
Tarama, tehdit istihbaratı, oltalama, dizin, güvenlik duvarı ve uç nokta bulguları toplanır.
- Ağ ve web taraması
- Tehdit istihbaratı
- AD ve güvenlik duvarı
- Uç nokta yönetimi
Korelasyon
Aynı olayın izleri birleşir, tekrarlar tek bulguya iner.
Önceliklendirme
Bulgu alarm, uyarı ya da tavsiye olur; duruş skoru güncellenir.
Bildirim
Alarmda sorumlu kişi 7/24 sesli aranır; uyarı aynı gün e-postayla gelir.
Onay ve doğrulama
Hazırlanan eylem yetkili onayıyla çalışır; doğrulama taraması sonucu gösterir.
Sektör senaryoları
Orta ölçekli şirketler
Kendi BT ekibi olan ama SOC kuramayan kurumlarda izleme ve raporlama Watcher'a devredilir. Ekip zamanını düzeltmeye ayırır.
Denetlenen kurumlar
ISO 27001, KVKK, siber sigorta ya da müşteri sözleşmeleri için düzenli ve tarihli kanıt gereken kurumlar dönemsel raporu ve değişim kaydını kullanır.
Enerji ve kritik altyapı
7545 ve EPDK kapsamındaki şirketlerde kritik bulgu gece gündüz sorumlu kişiye ulaşır; olay bildirimi için gereken fark etme süresi kısalır.
MSSP ve çözüm ortakları
Yönetilen güvenlik hizmeti kendi markanızla sunulur; her müşteri yalıtılmış bir çalışma alanında izlenir.
Nasıl devreye alırız
Her proje izleme ile başlar; engelleme, kurum hazır olduğunda devreye girer.
Keşif
Hangi servislerin bağlanacağını, kimin aranacağını ve bildirim kurallarını birlikte belirleriz; dış servisler için alan adı DNS kaydıyla doğrulanır.
Pilot
Watcher bir aylık deneme lisansıyla çalışır; ilk duruş skoru, alarm ve uyarı akışı gerçek bulgularla denenir.
Kurulum
İç ağ tarama cihazı Ubuntu sanal makineye kurulur, ajanlar yayılır; yıllık ya da üç yıllık lisansla kalıcı izlemeye geçilir.
Destek
NSS ekibi bildirim kurallarının ince ayarını, dönemsel raporların değerlendirilmesini ve yeni kaynakların eklenmesini sürdürür.
Ayrıntılar
Teknik ayrıntı, mevzuat eşlemesi ve sınırlar. Açmak için tıklayın.
Mevzuat eşlemesi
| Mevzuat | Madde | Yükümlülük | Dayanak |
|---|---|---|---|
| 7545 sayılı Siber Güvenlik Kanunu | Genel yükümlülük | Siber olayları tespit edip Siber Güvenlik Başkanlığı'na gecikmeksizin bildirmek. | NSS değerlendirmesi |
| 7545 sayılı Siber Güvenlik Kanunu | Genel yükümlülük | Tespit edilen güvenlik açıklarını Başkanlığa gecikmeksizin bildirmek. | NSS değerlendirmesi |
| 7545 sayılı Siber Güvenlik Kanunu | Genel yükümlülük | Yetkili kurumların istediği bilgi, belge, kayıt ve veriyi eksiksiz sunabilmek. | NSS değerlendirmesi |
| BDDK Bilgi Sistemleri ve Elektronik Bankacılık Yönetmeliği | İz kayıtları | Kritik sistemlerdeki işlemlerin iz kayıtlarını tutmak, korumak ve izlemek. | NSS değerlendirmesi |
| BDDK Bilgi Sistemleri ve Elektronik Bankacılık Yönetmeliği | SOME | Siber olaylara müdahale ekibi (SOME) işletmek; tehditleri ve güvenlik açıklarını sürekli izlemek. | NSS değerlendirmesi |
| Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği Rehberi | Kayıt ve izleme | Güvenlik kayıtlarını toplamak, saklamak ve güvenlik açıklarıyla birlikte sürekli izlemek. | NSS değerlendirmesi |
| EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli Yönetmeliği | İzleme ve müdahale | Güvenlik açıklarını yönetmek, olayları sürekli izlemek ve SOME süreçleriyle müdahale etmek. | NSS değerlendirmesi |
| KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunu | md. 12/1, 12/3 | Güvenlik açıklarını düzenli taramak, kapatmak ve tedbirlerin işlediğini denetlemek. | Üretici beyanı |
| KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunu | md. 12/5 | İhlali hızla fark edip öğrenme anından itibaren 72 saat içinde Kurul'a bildirmek (Kurul kararı 2019/10). | Üretici beyanı |
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Nasıl çalışır
Watcher’ın okuduğu 11 kaynak
Ağ taraması, web taraması, oltalama, tehdit istihbaratı, AD sağlığı, güvenlik duvarı analizi, SSL takibi, erişilebilirlik, sunucu ajanı, Buguardian Management ve Buguardian Authenticator.
| Seviye | Ne zaman | Nasıl |
|---|---|---|
| Alarm | 7/24 | Sesli arama ve e-posta |
| Uyarı | Aynı gün | Kapatma adımlarıyla e-posta |
| Tavsiye | Her dönem | Yapay zekâ ile yazılan yönetici raporu |
Her bildirim gözlem, analiz ve karar sırasıyla yazılır. Skoru matematik belirler, yapay zekâ yalnızca anlatır.
SOC kurmanın maliyeti
Capital’in aktardığı bir Kaspersky araştırmasına göre (Mayıs 2026), Türkiye’de 500’den fazla çalışanı olan şirketlerden katılımcıların %35’i, SOC önündeki başlıca engellerden biri olarak yüksek yatırım maliyetini gösteriyor (Capital). Mikro SOC, izleme ve önceliklendirmeyi ek analist kadrosu olmadan sağlar; Watcher kurum bazında aylık deneme, yıllık ya da üç yıllık lisansla sunulur.
Kaynak: Buguardian Watcher, SSS. Ürün ayrıntıları: Buguardian Watcher.
Sık sorulan sorular
Mikro SOC ile MDR arasındaki fark nedir?
MDR, uç noktalardaki tehditleri analistlerin izleyip müdahale ettiği personelli bir hizmettir. Mikro SOC ise bulguları yapay zekâ desteğiyle 7/24 korele eder, önceliklendirir ve alarmda kurumu arar; müdahaleyi kurumun ekibi ya da iş ortağı yapar. Daha hafiftir, günler içinde devreye girer ve izleme için ek personel gerektirmez.
Watcher alarm durumunda ne yapar?
Alarm seviyesindeki bulgu için Watcher günün her saatinde kurumun belirlediği kişiyi sesli arar ve e-posta gönderir. Bildirimde gözlem, analiz ve karar önerisi yer alır; zafiyet ayrıntısı paylaşılmaz. Hazırlanan düzeltme adımları, örneğin yama dağıtımı ya da doğrulama taraması, ancak bir yetkili onayladıktan sonra çalıştırılır.
Kurulum ne gerektirir?
Dış servisler için alan adının DNS kaydıyla doğrulanması yeterlidir. İç ağ taraması için en az 4 çekirdek, 8 GB bellek ve 100 GB disk kapasiteli bir Ubuntu sanal makinesi tarama cihazı olarak kurulur; hedefler ve kimlik bilgileri bu cihazda kalır. Envanter ve yama yönetimi için her makineye tek bir ajan yüklenir.
Mikro SOC, 7545 ve KVKK bildirim yükümlülüklerine nasıl katkı sağlar?
7545, olay ve zafiyetlerin gecikmeksizin bildirilmesini; KVKK ise veri ihlalinin 72 saat içinde Kurul'a bildirilmesini ister. Her iki süre de olayın fark edilmesiyle işlemeye başlar. Watcher, kritik bulguyu 7/24 tespit edip sorumlu kişiye hemen ulaştırarak fark etme süresini kısaltır; bildirimi ve müdahaleyi ise kurum yapar.
Duruş skoru nasıl hesaplanır?
Skor 0 ile 100 arasındadır ve yedi ağırlıklı kategoriden hesaplanır: teknik ve web zafiyeti, insan faktörü, veri sızıntısı, güvenlik duvarı, dizin ve süreklilik. Hesap belirlenimcidir; aynı ölçümler her zaman aynı skoru verir. Lisanslanmayan servis skoru düşürmez, ölçülmeyen kategori sıfır sayılmaz ve görünürlük açığı olarak işaretlenir.
Yapay zekâya hangi veriler gönderiliyor?
Dil modeline yalnızca sayısal özetler ve oranlar gider; kişisel veri ve zafiyet ayrıntısı gönderilmez. Skoru matematik belirler, yapay zekâ yalnızca brifingi ve yönetici raporunu yazar. Yapay zekâ hizmeti kapalı olsa bile skor değişmez. Kuruma giden uyarılarda da zafiyet ayrıntısı yer almaz; alıcı ayrıntı için konsola yönlendirilir.
MSSP olarak Watcher'ı kendi markamızla sunabilir miyiz?
Evet. Watcher distribütör, çözüm ortağı ve müşteri seviyelerinden oluşan çok kiracılı bir yapıyla çalışır; her müşteri yalıtılmış bir çalışma alanında izlenir. Yönetilen güvenlik hizmeti çözüm ortağının kendi markasıyla sunulabilir. Lisans şirket başınadır; bir aylık deneme, yıllık ya da üç yıllık seçenekler vardır ve fiyat teklif üzerine hazırlanır.
Kapsamın sınırları
Bu çözüm şunları yapmaz:
- Personelli bir MDR ya da olay müdahale hizmeti değildir. Watcher izler ve sizi arar; müdahaleyi ekibiniz veya iş ortağınız yapar.
- EDR ya da antivirüs değildir; uç noktada tehdidi engellemez.
- Sızma testi değildir; düzenli tarama ve korelasyonla iki test arasındaki dönemi görünür kılar.
İlgili çözümler
Sonraki adım
Çözüm mimarımızla görüşün
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71