Ürün · Buguardian
Buguardian Watcher
Bulguları 7/24 korele eder, önceliğe göre ayırır ve kritik durumda sizi arayarak ne yapmanız gerektiğini söyler.
- Alarmda sesli aramaAcil müdahale gereken bulgu 7/24 sesli arama ve e-postayla, adımlarıyla birlikte size ulaşır.
- Binlerce satır yerine tek öncelikOn bir kaynağın bulguları birleştirilir, tekrarlar ayıklanır; her bulgu alarm, uyarı ya da tavsiyedir.
- İnsan onayı olmadan eylem yokWatcher yamayı ya da doğrulama taramasını hazırlar; yetkili kişi onaylamadan hiçbir şey çalışmaz.
Genel bakış
Yapay zekâ destekli Mikro SOC: 11 kaynaktan gelen bulguları 7/24 korele eder, alarm, uyarı ve tavsiye olarak ayırır; alarmda müşteriyi sesli arar. İnsan onayı olmadan hiçbir eylem yürütmez.
Çoğu kurumun güvenlik verisi eksik değildir; dağınıktır. Zafiyet taraması bir ekranda, sızıntı bildirimi bir e-posta kutusunda, oltalama sonuçları bir tabloda durur. Aynı olayın farklı servislerde bıraktığı izler birleştirilmediğinde öncelik kaybolur ve kritik bir bulgu yüzlerce satırın arasında gözden kaçar. Kendi güvenlik operasyon merkezini kurmak ise aylar ve uzman kadro gerektirir.
Buguardian Watcher, Buguardian platformunun yapay zekâ destekli mikro SOC katmanıdır. Ağ ve web taraması, oltalama simülasyonu, tehdit istihbaratı, Active Directory ve güvenlik duvarı analizi gibi on bir kaynağın sonuçlarını şirket bazında okur, tekrarları birleştirir ve her bulguyu alarm, uyarı ya da tavsiye olarak sınıflar. Alarmda müşteriyi 7/24 sesli arama ve e-postayla, yapılacaklarla birlikte uyarır.
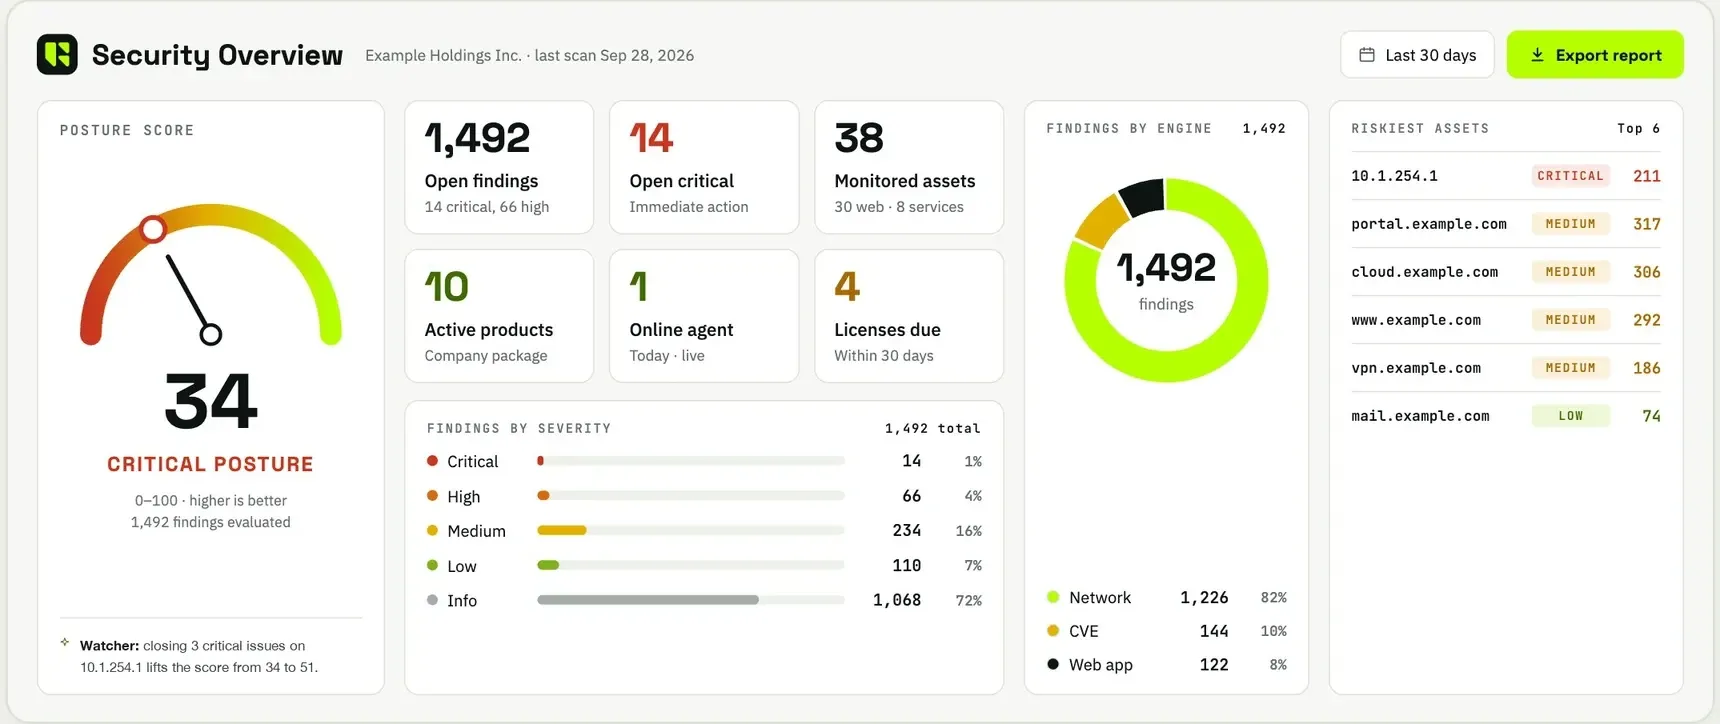
Watcher izler ve önceliklendirir; eylemi kurumun BT ekibi ya da çözüm ortağı, hazır bir yol haritasıyla alır. Desteklenen iş akışlarında yama dağıtımı ya da doğrulama taraması gibi eylemleri gerekçesi ve kapsamıyla hazırlar, ancak yetkili bir kişi onaylamadan hiçbirini çalıştırmaz. Duruş skoru yayımlanmış ağırlıklarla, belirlenimci olarak hesaplanır; dil modeli skoru belirlemez, yalnızca açıklar.
Yetenekler
Üreticinin yayımladığı yetenekler, işlevine göre gruplanmış hâlde.
Korelasyon ve tekilleştirme
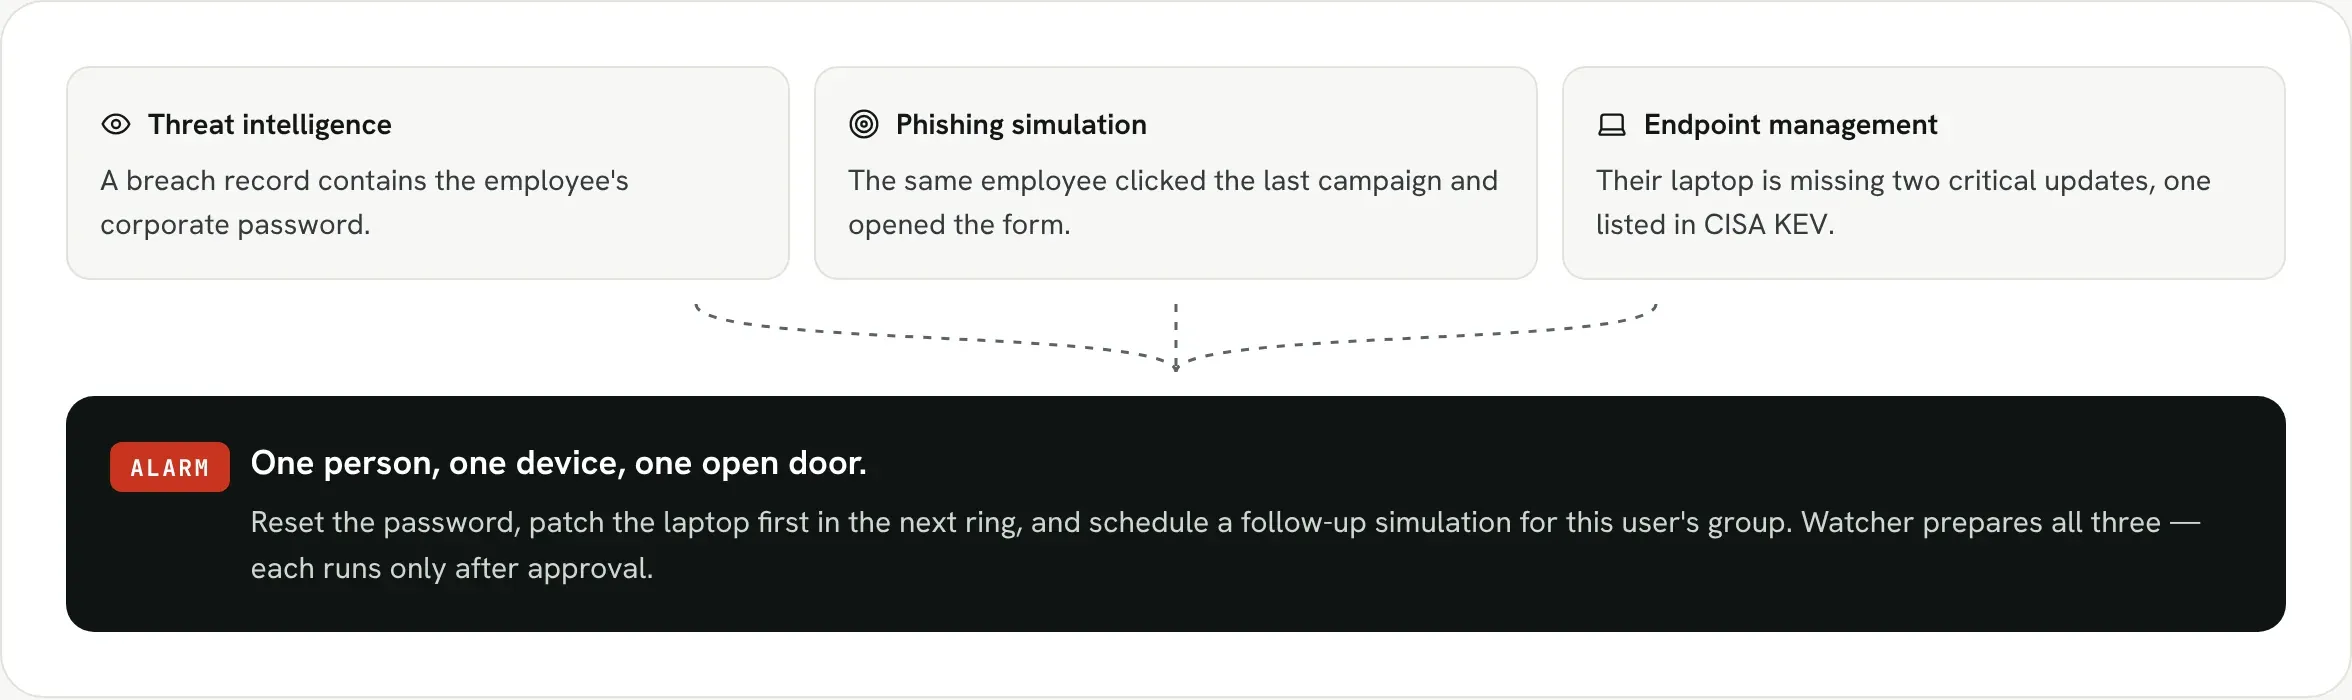
Farklı servislerin bulguları aynı şirket kaydında buluşur; aynı sorunun tekrarları tek bulguya iner.
- On bir kaynağın sonuçlarının şirket bazında toplanması
- Aynı olayın farklı servislerde bıraktığı izlerin birleştirilmesi
- Tekrarlayan bulguların tekilleştirilmesi
- Her değerlendirmenin bir öncekiyle karşılaştırılması (değişim raporu)
- Servisler kendi ekranlarından yönetilir; Watcher yalnızca okur
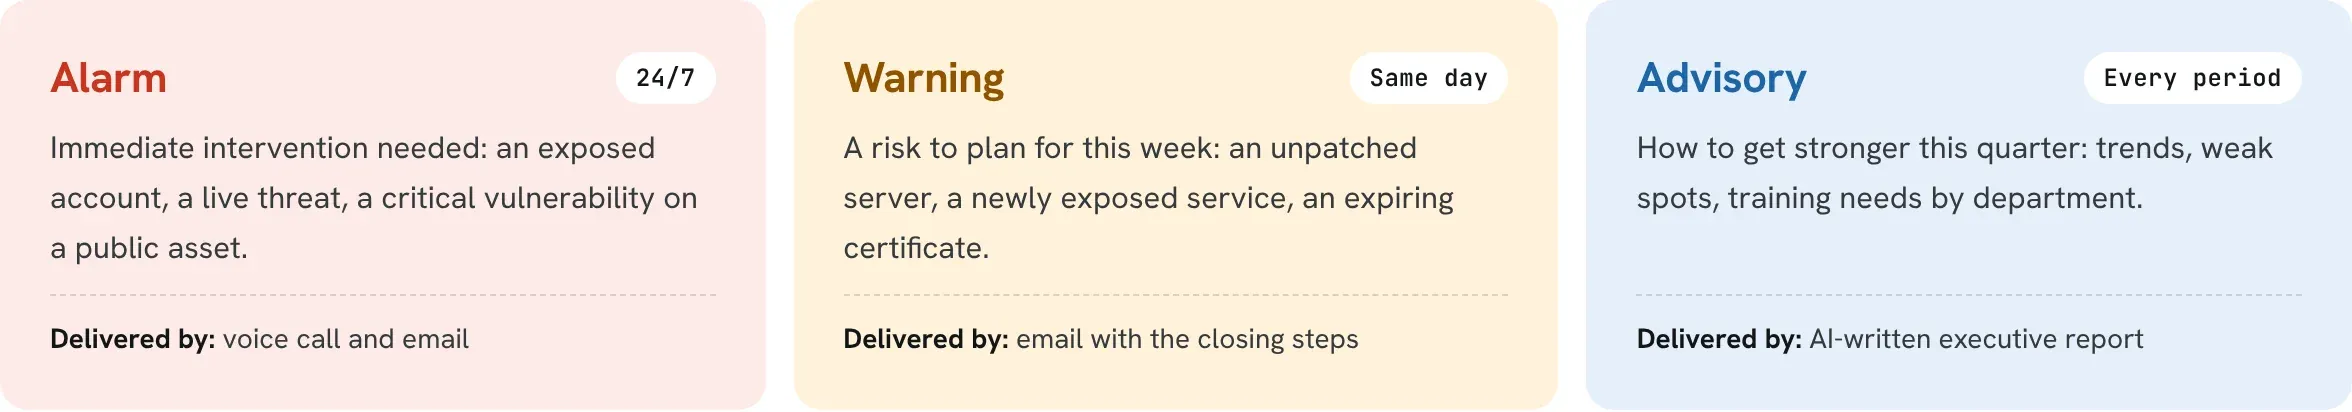
Üç seviyeli bildirim
Seviye, kanalı ve zamanlamayı belirler: alarm birini uyandırır, tavsiye dönemsel incelemeyi bekler.
- Alarm: açık hesap, canlı tehdit ya da internete açık varlıkta kritik zafiyet; 7/24 sesli arama ve e-posta
- Uyarı: yamasız sunucu, yeni açılan servis, süresi dolmak üzere olan sertifika; aynı gün, kapatma adımlarıyla e-posta
- Tavsiye: eğilimler, zayıf noktalar ve departman bazında eğitim ihtiyacı; dönemsel yönetici raporu
- Kuruma giden uyarılarda zafiyet ayrıntısı yer almaz; alıcı konsola yönlendirilir
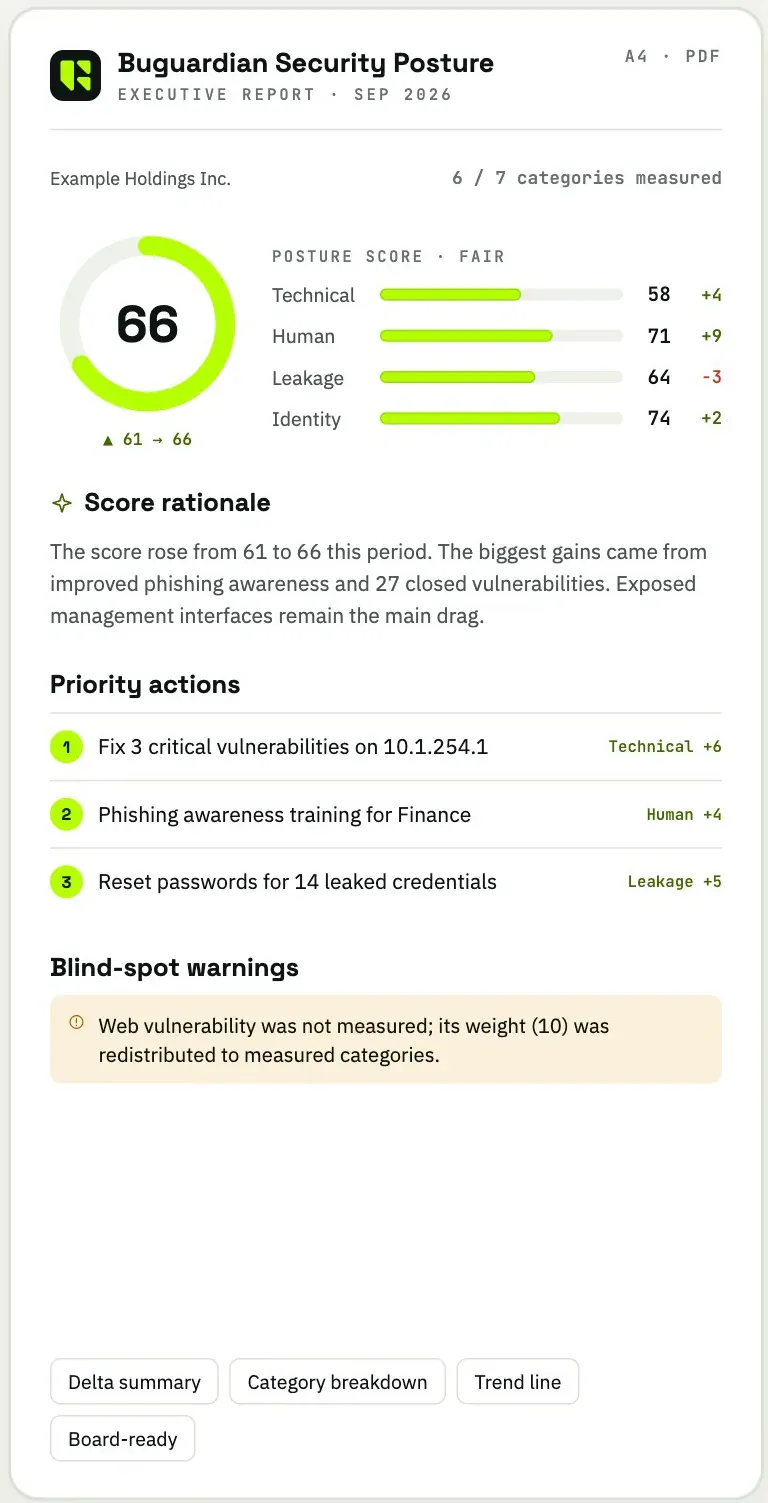
Brifing: gözlem, analiz, karar
Yüzlerce bulgu, yöneticinin masasında okunabilecek kısa bir karar listesine dönüşür.
- Gözlem: skor, ölçülen kategoriler ve en zayıf alanlar
- Analiz: skoru hangi bulguların ve varlıkların belirlediği, hangi zafiyetlerin aktif olarak istismar edildiği
- Karar: sıralı eylemler ve hedef skora uzaklık
- Her dönem yapay zekâ ile yazılan, tek sayfalık PDF yönetici raporu
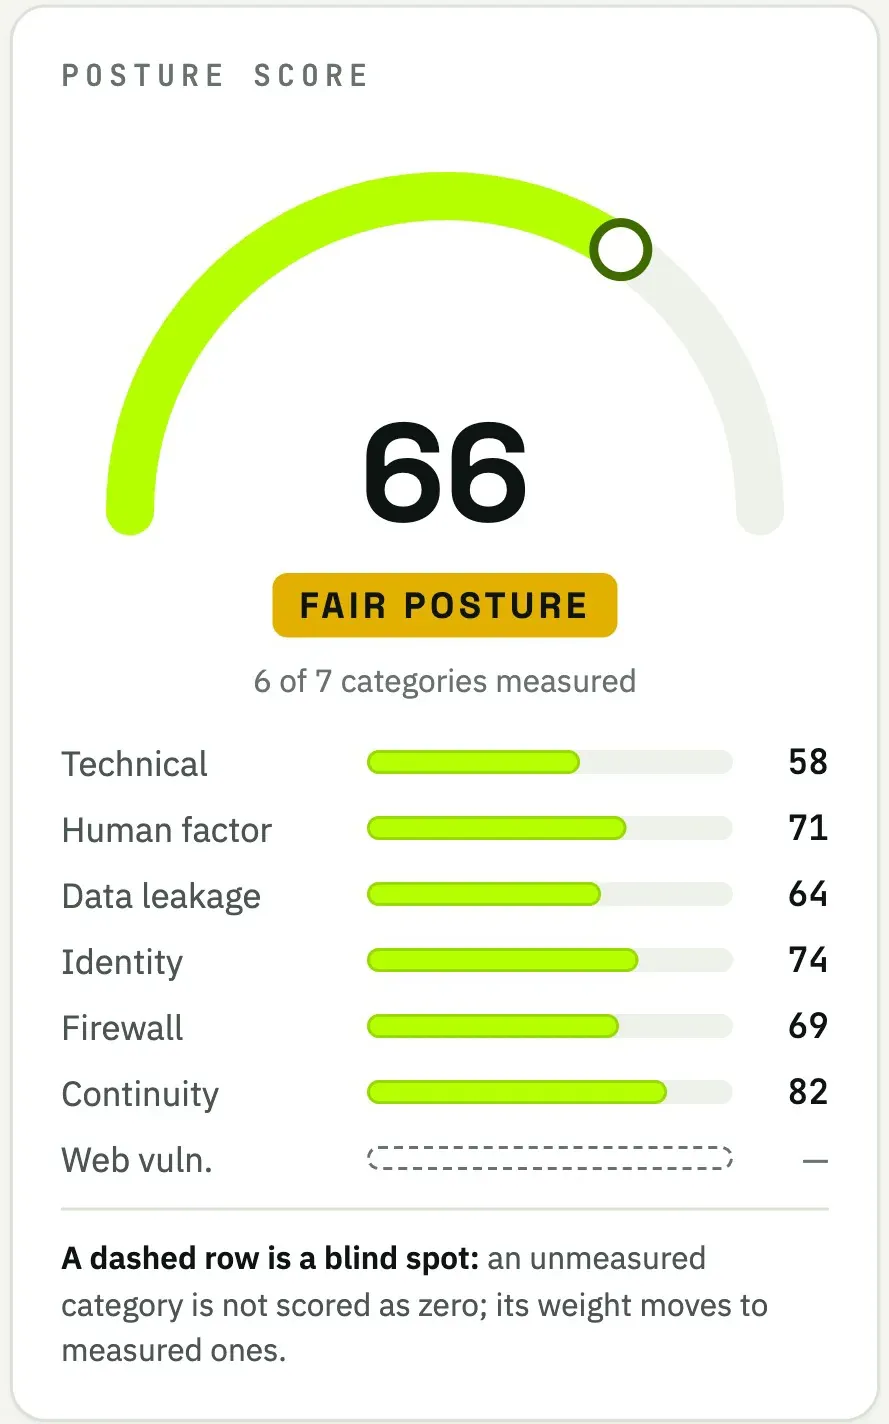
Duruş skoru
Yönetim kurulu, denetçi ve BT ekibinin aynı şekilde okuyabileceği 0–100 arası tek bir sayı.
- Yedi ağırlıklı kategori: teknik ve web zafiyeti, insan faktörü, veri sızıntısı, güvenlik duvarı, dizin, süreklilik
- Belirlenimci hesap: aynı ölçümler her zaman aynı skoru verir
- Lisanslanmayan servis skoru düşürmez; ağırlığı ölçülen kategorilere dağıtılır
- Ölçülmeyen kategori sıfır sayılmaz, görünürlük açığı olarak işaretlenir
- Değişim taramadan taramaya ölçülür: yeni, çözülen, yeniden ortaya çıkan
Hazırlanan eylemler
Desteklenen iş akışlarında Watcher eylemi gerekçesi ve kapsamıyla hazırlar; yetkili kişi onaylayınca çalışır.
- Eksik kritik yamalar için bakım penceresi ve hata eşiği içinde halka halka yama dağıtımı
- Düzeltme sonrası çözülen, kalan ve yeniden ortaya çıkanları raporlayan doğrulama taraması
- Tekrar tıklayan grup için yeni oltalama simülasyonu
- Sızıntıda bulunan kimlik bilgisi için parola sıfırlama onaylanana kadar izlenen uyarı
- Desteği biten uygulamayı çalıştıran makinelerin listesi ve kaldırma önerisi
Denetim ve veri sınırları
Yapay zekâ insan kontrolünde çalışır; her eylem iz bırakır, kişisel veri dil modeline gönderilmez.
- İnsan onayı olmadan hiçbir eylem çalışmaz
- Elle yapılan işlemlerle aynı kontroller: halkalar, bakım pencereleri, hata eşikleri, geri alma
- Dizin ve veritabanı denetimleri salt okunurdur; Watcher Active Directory'ye ya da veritabanına yazmaz
- Her eylem kayıt altındadır: ne yapıldı, hangi varlıkta, kimin onayıyla
- Dil modeline yalnızca sayısal özetler ve oranlar gider; yapay zekâ hizmeti kapalıysa skor değişmez
Nasıl çalışır
Topla
Her Buguardian servisinin bulguları şirket bazında tek bir kayıtta toplanır.
Korele et
Watcher aynı olayın farklı servislerdeki izlerini birleştirir, tekrarları ayıklar.
Önceliklendir
Her sonuç puanlanır ve sınıflanır.
- Alarm
- Uyarı
- Tavsiye
Bildir ve öner
Ne yapılması gerektiği, kimin yapacağı ve neden önemli olduğu doğrudan size ulaşır; alarmda sesli arama yapılır.
Onayla
Watcher eylemi hazırlar; yetkili kişi onayladıktan sonra çalışır ve bir sonraki ölçümde sonuç doğrulanır.
Ürünü görün
Üretici görselleri: bir senaryo seçin, ürünün ne yaptığını görün.
Üç seviye
Korelasyon örneği
Duruş skoru
Yönetici raporu
Kullanım alanları
Kendi BT ekibi olan kurumlar
İzleme ve raporlama devredilir; ekip zamanını düzeltmeye ayırır.
Denetlenen kurumlar
ISO 27001, NIS2, KVKK, siber sigorta ya da müşteri sözleşmeleri için düzenli ve tarihli kanıt üretmesi gereken kuruluşlar.
MSSP'ler ve çözüm ortakları
Yönetilen güvenlik hizmeti kendi markanızla sunulur; her müşteri yalıtılmış bir çalışma alanında izlenir.
Teknik ayrıntılar
Teknik özellikler
| Hizmet modeli | Bulut hizmeti (SaaS); dış servisler için kurulum gerekmez |
|---|---|
| Okunan kaynaklar | Ağ ve web zafiyet taraması, oltalama, tehdit istihbaratı, AD sağlığı, güvenlik duvarı, SSL, erişilebilirlik, sunucu ajanı, Management, Authenticator |
| Bildirim | Alarm: 7/24 sesli arama ve e-posta · Uyarı: aynı gün e-posta · Tavsiye: dönemsel rapor |
| Duruş skoru | 0–100; yedi ağırlıklı kategori; 71–100 iyi, 41–70 orta, 0–40 kritik |
| Eylem modeli | Watcher hazırlar, yetkili kişi onaylar; her eylem kayıt altında |
| Raporlar | Dönemsel tek sayfalık PDF yönetici raporu, değişim raporu |
| Veri sınırı | Dil modeline yalnızca sayısal özetler ve oranlar gider; uyarılarda zafiyet ayrıntısı yer almaz |
| İç ağ taraması | En az 4 çekirdek, 8 GB bellek ve 100 GB disk ile Ubuntu sanal makine üzerinde tarama cihazı |
| Çok kiracılı yapı | Distribütör, çözüm ortağı ve müşteri seviyeleri; her müşteri için yalıtılmış çalışma alanı |
| Konsol dili | Türkçe, İngilizce, İspanyolca |
| Ne değildir | Personelli olay müdahalesi (MDR) hizmeti, antivirüs, EDR ya da yedekleme ürünü değildir |
| Lisans | Şirket başına: bir aylık demo, yıllık ya da üç yıllık; fiyat teklif üzerine |
Entegrasyonlar
Maruziyet servisleri
- Ağ zafiyet taraması
- Web zafiyet taraması
- SSL sertifika takibi
- Erişilebilirlik izleme
İnsan ve tehdit
- Oltalama simülasyonu
- Tehdit istihbaratı (CTI)
Altyapı denetimi
- Active Directory sağlık analizi
- Güvenlik duvarı analizi
- Sunucu ajanı
Buguardian ürünleri
- Buguardian Management
- Buguardian Authenticator
Üreticinin entegrasyon listesindeki adlar; üçüncü taraf logoları kullanılmaz.
Sık sorulan sorular
Kurulum, entegrasyon ve kullanım hakkında en sık gelen sorular. Sorunuz burada yoksa bize yazın.
Mikro SOC ne anlama geliyor?
Watcher bulguları 7/24 izler, korele eder, önceliklendirir ve önerilen adımlarla sizi arar. Eylemi kendi BT ekibiniz ya da çözüm ortağınız, hazır bir yol haritasıyla alır. Böylece analist işe almadan kesintisiz izleme elde edersiniz. Watcher izleme ve önceliklendirme katmanıdır; personelli bir olay müdahale ekibinin yerini tutmaz.
Buguardian Watcher bir MDR hizmeti mi?
Hayır. Buguardian bir hizmet değil, BT ekibinizin ya da hizmet sağlayıcınızın işlettiği bir platformdur. Watcher değerlendirir, önceliklendirir, uyarır ve raporlar; personelli olay müdahalesi sunmaz. Antivirüs, EDR ya da yedekleme ürünü de değildir; maruziyetinizi ölçer ve kullandığınız koruma ve yedekleme araçlarının yanında çalışır.
Watcher onay olmadan işlem yapabilir mi?
Hayır. Her eylem gerekçesi ve kapsamıyla önerilir, ancak yetkili bir kişi onayladıktan sonra çalışır. Eylemler elle yapılan işlemlerle aynı kontrollerden geçer: halkalar, bakım pencereleri, hata eşikleri ve geri alma. Dizin ve veritabanı denetimleri salt okunurdur; her eylem kimin onayıyla, hangi varlıkta yapıldığıyla birlikte kayda geçer.
Bize nasıl haber verir?
Seviyeye göre. Hemen müdahale gerektiren alarm, 7/24 sesli arama ve e-postayla ulaşır. Bu hafta planlanması gereken uyarı, kapatma adımlarıyla aynı gün e-postayla gelir. Bu çeyrekte güçlenmek için yapılacaklar ise her dönem yapay zekâ ile yazılan yönetici raporunda toplanır. Kurum dışına giden uyarılar zafiyet ayrıntısı içermez.
Duruş skoru nasıl hesaplanır?
Yedi ağırlıklı kategori 0–100 arası tek bir sayıda birleşir: teknik zafiyet yüzde 30, insan faktörü 20, veri sızıntısı 15, web zafiyeti, güvenlik duvarı ile kimlik ve dizin 10'ar, süreklilik 5. Hesap belirlenimcidir ve her servisin son tamamlanan sonucunu kullanır. Watcher skoru belirlemez; açıklar ve iyileştirmek için çalışır.
Kişisel verilerimiz dil modeline gönderiliyor mu?
Hayır. Üreticiye göre yapay zekâ katmanına yalnızca sayısal özetler ve oranlar aktarılır; ham kayıtlar gönderilmez. Ortamınızda üretilen veri orada kalır ve kurum dışına giden uyarılar zafiyet ayrıntısı içermez. Yapay zekâ hizmeti kullanılamazsa uydurma bir skor gösterilmez, hesaplanan skor değişmeden kalır.
Kurulum için ne gerekir?
Buguardian bulut hizmeti olarak sunulur. Web taraması, tehdit istihbaratı, sertifika ve kara liste izleme, DNS kaydıyla doğrulanan bir alan adından başlar. İç ağ taramaları için en az 4 çekirdek, 8 GB bellek ve 100 GB diskli bir Ubuntu sanal makine, envanter ve yama için her makinede uç nokta ajanı gerekir.
Watcher nasıl lisanslanır?
Watcher şirket başına lisanslanır: gerçek verinizle tam kapsamlı bir aylık demo, sürekli raporlama ve değişim takibi içeren yıllık lisans ya da uzun dönemli skor eğrisi ve denetim geçmişi sunan üç yıllık lisans. Üretici fiyatları teklif üzerine paylaşır; kapsamı keşif görüşmesinden sonra birlikte netleştiririz.
Bu ürünün yer aldığı çözümler
Kritik Altyapı Siber Güvenliği
Mikro SOC: 7/24 Yapay Zekâ Destekli Güvenlik İzleme
Zafiyet Yönetimi ve Dış Saldırı Yüzeyi (EASM)
Mevzuat eşlemesi
Bu ürünün yer aldığı çözümler üzerinden eşlenen yükümlülükler.
- 7545 sayılı Siber Güvenlik KanunuGenel yükümlülükSiber olayları tespit edip Siber Güvenlik Başkanlığı'na gecikmeksizin bildirmek.
- 7545 sayılı Siber Güvenlik KanunuGenel yükümlülükTespit edilen güvenlik açıklarını Başkanlığa gecikmeksizin bildirmek.
- 7545 sayılı Siber Güvenlik KanunuGenel yükümlülükYetkili kurumların istediği bilgi, belge, kayıt ve veriyi eksiksiz sunabilmek.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıKritik altyapıyı siber saldırılara karşı korumak için gerekli tedbirleri almak.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık Yönetmeliğiİz kayıtlarıKritik sistemlerdeki işlemlerin iz kayıtlarını tutmak, korumak ve izlemek.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık YönetmeliğiSOMESiber olaylara müdahale ekibi (SOME) işletmek; tehditleri ve güvenlik açıklarını sürekli izlemek.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiGüvenlik seviyeleriHer varlık için kritiklik derecesine göre belirlenen üç güvenlik seviyesinden birinin tedbirlerini uygulamak.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiKayıt ve izlemeGüvenlik kayıtlarını toplamak, saklamak ve güvenlik açıklarıyla birlikte sürekli izlemek.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiYetkinlik seviyesiEPDK'nın bildirdiği kritiklik derecesine göre üç seviyeli yetkinlik modelinin kontrollerini süresi içinde uygulamak.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli Yönetmeliğiİzleme ve müdahaleGüvenlik açıklarını yönetmek, olayları sürekli izlemek ve SOME süreçleriyle müdahale etmek.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 12/1, 12/3Güvenlik açıklarını düzenli taramak, kapatmak ve tedbirlerin işlediğini denetlemek.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 12/5İhlali hızla fark edip öğrenme anından itibaren 72 saat içinde Kurul'a bildirmek (Kurul kararı 2019/10).
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Sonraki adım
Kurumunuza uygun mimariyi birlikte çizelim.
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71