Güvenlik Operasyonları ve Maruziyet Yönetimi
Zafiyet Yönetimi ve Dış Saldırı Yüzeyi (EASM)
İç ağ ve internete açık varlıklardaki açıkları sürekli bulun, EPSS ve KEV ile önceliklendirin, yamayı dağıtıp doğrulayın. Buguardian ile tek panelde.
- KeşfetAğlar, sunucular, alt alan adları
- Taraİçeriden ve dışarıdan
- ÖnceliklendirEPSS, KEV, CISA son tarihi
- KapatHalka halka yama dağıtımı
- DoğrulaDoğrulama taraması
- Ağ ve Erişim Güvenliği
- Kimlik ve Ayrıcalıklı Erişim
- Veri Güvenliği
- Yapay Zekâ Güvenliği
- Bulut ve Uygulama Güvenliği
- Tarayıcı, Web ve Hibrit Çalışma
- Güvenlik OperasyonlarıBu çözüm
- Kritik Altyapı ve OT
Neden önemli
Açıklar her gün yayımlanıyor; hangisinin önce kapanacağı belirsiz
Her gün yeni zafiyetler yayımlanıyor; kurumun sunucularında, iş istasyonlarında ve internete açık sistemlerinde de her tarama yüzlerce bulgu üretiyor. Bulguların çoğu teorik şiddetine göre sıralanır, ama gerçekten istismar edilen açık bu listenin ortasında kalabilir. Unutulmuş bir alt alan adı, açık bırakılmış bir dizin ya da destek dışı kalmış bir yazılım, kimsenin envanterinde olmadığı için hiç taranmayabilir.
7545 sayılı Kanun kapsamındaki kurumlardan zafiyetlerin gecikmeksizin bildirilmesini, kritik altyapı işletmecilerinden varlık envanteri tutmasını bekler; KVKK m.12 ve BDDK düzenlemeleri de güvenlik açıklarına karşı düzenli tedbir ister. Bir açığı bildirebilmek ve zamanında kapatabilmek için önce onu görmek gerekir: neyin açık olduğunu, hangisinin önce kapanacağını ve kapandığını kanıtlayabilmek. Eşleme NSS değerlendirmesidir.
Yetenekler
İç ağ taraması
Tarama cihazı ağları ve sunucuları keşfeder, her varlığı birden fazla tespit motoruyla kontrol eder.
- Tablo ya da topoloji haritası olarak ağ ve varlık keşfi
- Her IP için işletim sistemi, port, servis ve geçmiş
- Tam CVE ve NVD kapsamı; bulguların motora göre gruplanması
- Zamanlanmış ve talep üzerine tarama
- SSH, WinRM, SMB ve SNMP ile kimlik doğrulamalı tarama; kimlik bilgileri AES-256 ile saklanır
Dış saldırı yüzeyi (EASM)
Tek alan adı doğrulamasıyla internete açık yüz bulunur ve düzenli taranır.
- Alt alan adlarının otomatik keşfi
- Web siteleri, alan adları, IP'ler ve bulut servislerinin taranması
- Açık .git dizini, zayıf TLS, phpinfo çıktısı ve açık portlarda bilinen CVE
- Her bulguda saldırı vektörü, CVSS vektörü, etkilenen sürümler ve referanslar
- Her alt alan adındaki sertifikanın geçerlilik takibi
İstismar odaklı öncelik
Teorik şiddet yerine gerçek risk: her CVE istismar olasılığı ve bilinen istismar bilgisiyle gelir.
- Her CVE'de EPSS istismar olasılığı
- CISA KEV işareti ve CISA son tarihi
- Yeni KEV girişlerinin son tarihleriyle işaretlendiği tehdit akışı
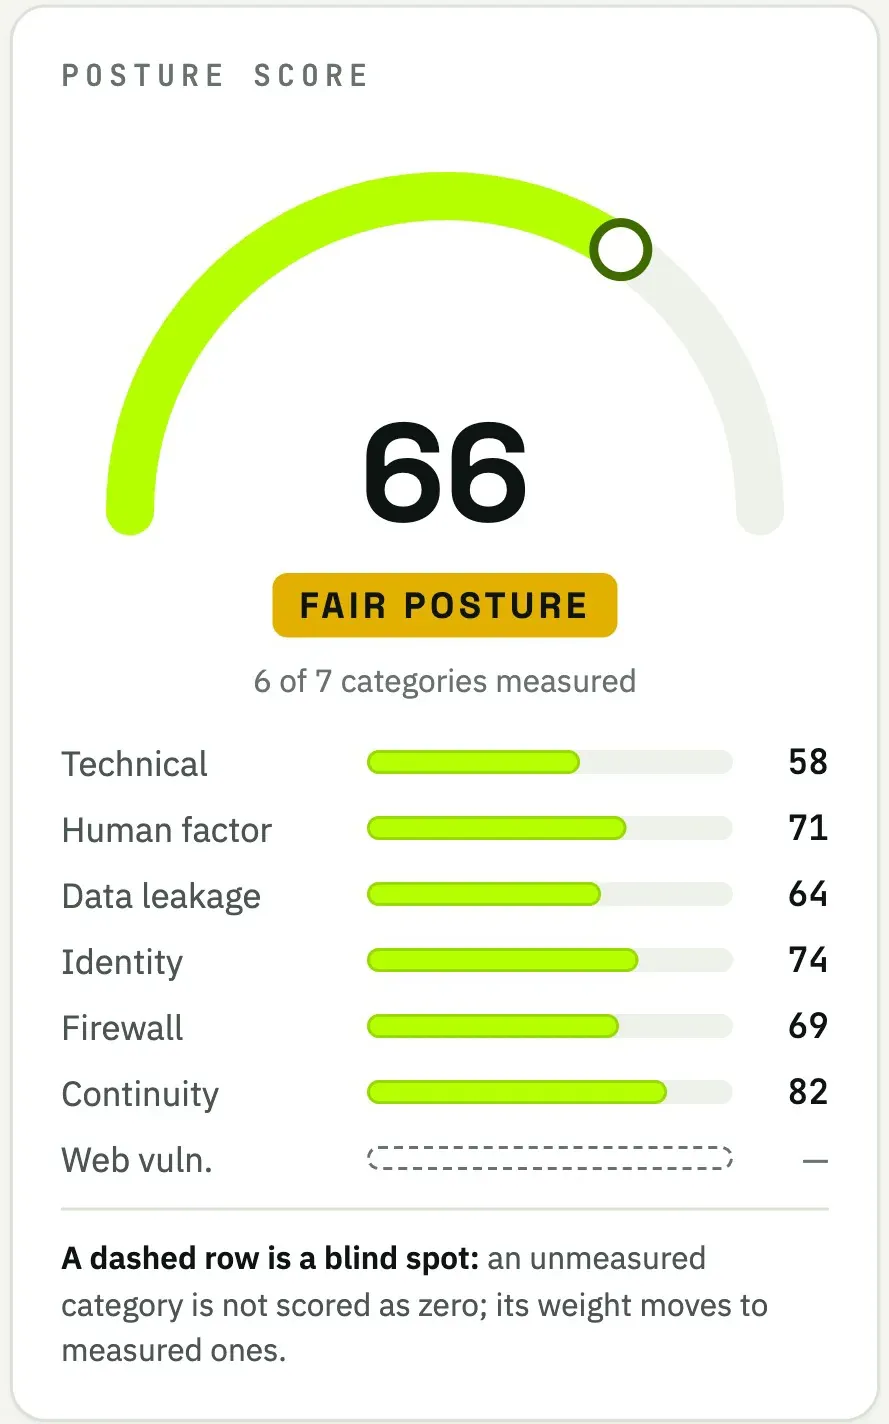
- Bulguların duruş skorundaki teknik ve web zafiyeti kategorilerine yansıması
Yama ve kapatma
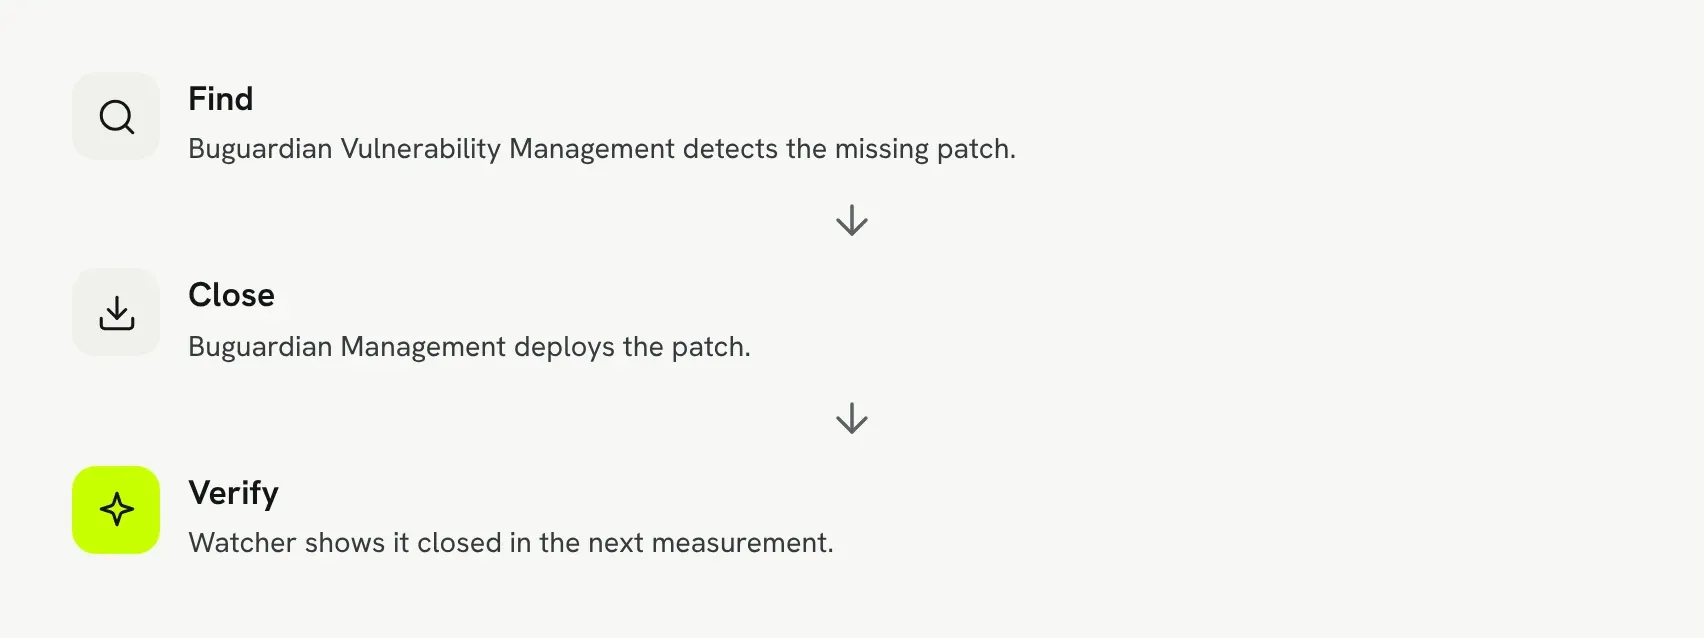
Buguardian Management bulunan açığı kapatan halkadır; yamayı dikkatli ve izlenebilir dağıtır.
- Windows ve Ubuntu'da uygulama bazında zafiyet ve KEV işareti
- Eksik Windows ve üçüncü taraf güncellemelerinin önem sırasına göre listesi
- Pilot halkalar, bakım pencereleri ve hata eşiği
- Geri alma ve hangi güncellemenin nereye ne zaman kurulduğunun geçmişi
- Yazılı gerekçeli istisna; istisna zafiyeti gizlemez
Doğrulama ve takip
Döngü, düzeltmenin bir sonraki ölçümde doğrulanmasıyla kapanır.
- Düzeltme sonrası Watcher doğrulama taraması
- Her bulgunun yeni, kapandı, yeniden açıldı ya da sürüyor olarak izlenmesi
- Desteği biten ya da bir yıl içinde bitecek yazılımların görünümü
- Kritik yamalar için Watcher'ın dağıtımı hazırlayıp onay beklemesi
Rapor ve kanıt
Tarama sonuçları denetimde ve yönetimde okunabilir rapora dönüşür.
- Her tarama ya da ağ için PDF rapor
- Her dönem tek sayfalık yönetici raporu
- Değişim raporu: her değerlendirmenin bir öncekiyle karşılaştırılması
- Talep sistemi kaydıyla düzeltmenin yapıldığının gösterilmesi
Kim ne sağlar
Çözümü oluşturan katmanlar ve her birinin üstlendiği iş.
 Buguardian
 platformu: iç ağ zafiyet taraması ve dış saldırı yüzeyi (EASM) taraması; EPSS, KEV ve CISA son tarihiyle önceliklendirme.
- İç ağ taraması
- EASM
- EPSS ve KEV
Buguardian Watcher
Zafiyet bulgularını diğer kaynaklarla korele eder, önceliklendirir, doğrulama taramasını çalıştırır ve duruş skoruna yansıtır.
- Korelasyon
- Doğrulama taraması
- Duruş skoru
Buguardian Management
Bulunan açığı kapatan halka: envanter, halka halka yama dağıtımı, geri alma ve gerekçeli istisna.
- Envanter
- Yama
- Geri alma
Nasıl görünür
Portföydeki karşılığı
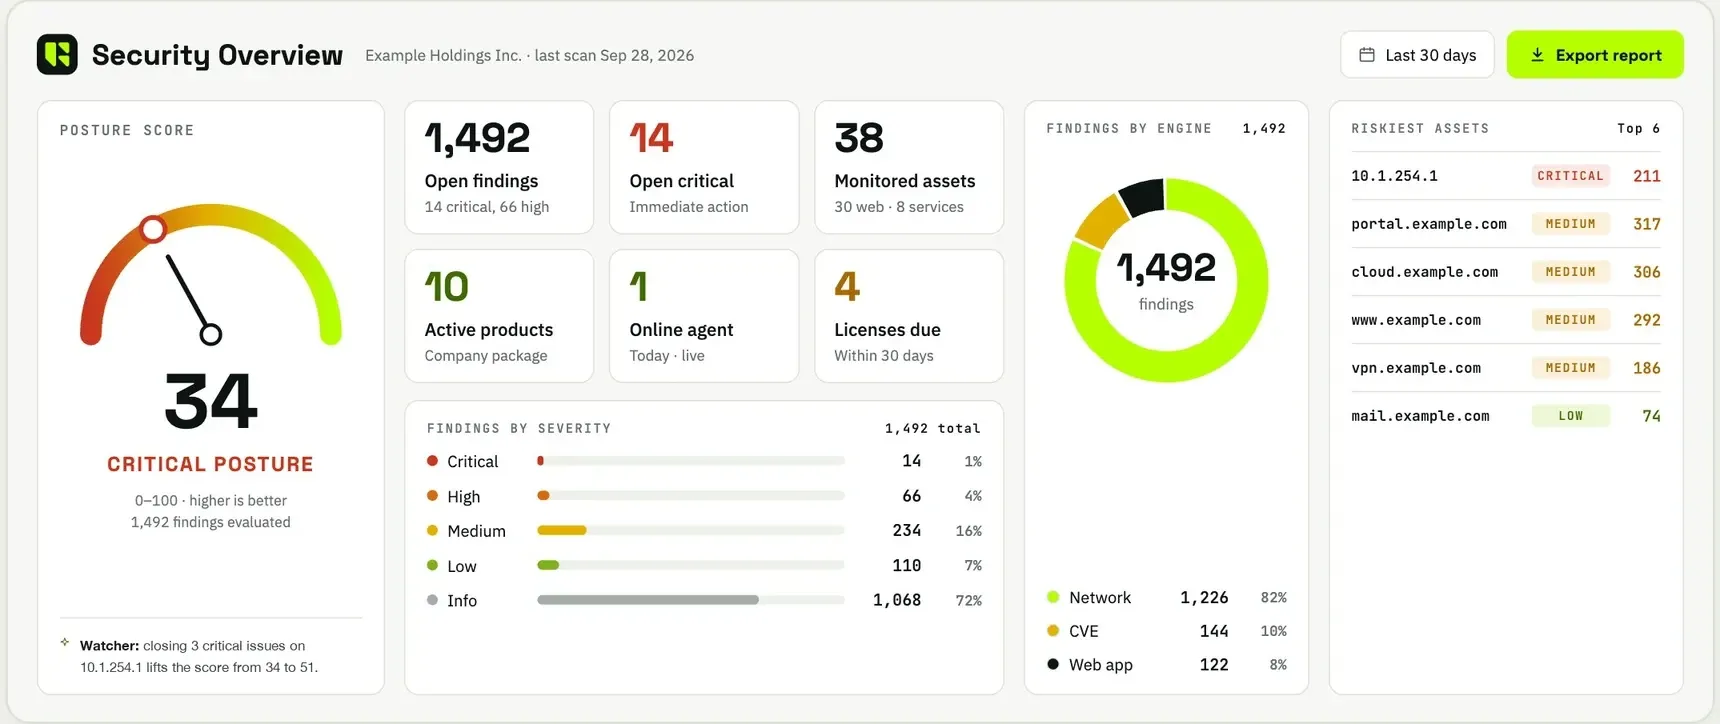 Mikro SOCBuguardian WatcherYapay zekâ destekli Mikro SOC: 11 kaynaktan gelen bulguları 7/24 korele eder, alarm, uyarı ve tavsiye olarak ayırır; alarmda müşteriyi sesli arar. İnsan onayı olmadan hiçbir eylem yürütmez.
- Yama ve Uç Nokta YönetimiBuguardian ManagementTek ajanla envanter, yama yönetimi, uzaktan destek ve talep takibi. Zafiyet yönetiminin bulduğu açığı kapatır; Watcher düzeltmeyi bir sonraki ölçümde doğrular.
Referans mimari
Önerdiğimiz referans mimari: içeriden ve dışarıdan bulunan açıklar tek bulgu tablosunda birleşir; kapatma ve doğrulama aynı döngüde izlenir. Tarama kapsamı ve bakım pencereleri keşif aşamasında netleşir.
Keşif
Tarama cihazı iç ağları ve sunucuları, alan adı doğrulaması internete açık yüzü bulur.
- Ubuntu tarama cihazı
- DNS doğrulaması
Tarama
Varlıklar içeriden kimlik doğrulamalı, dışarıdan EASM ile taranır.
Önceliklendirme
Her CVE EPSS, KEV ve CISA son tarihiyle sıralanır; Watcher bulguları korele eder.
Kapatma
Management yamayı pilot halkadan başlayarak bakım penceresinde dağıtır.
Doğrulama
Watcher doğrulama taraması çalıştırır; bulgu kapandı ya da sürüyor olarak işaretlenir.
Sektör senaryoları
Banka ve finans
İnternete açık servisler ve alt alan adları düzenli taranır; KEV işaretli açıklar öne alınır. Düzeltme kayıtları BDDK denetimlerinde kanıt olur.
E-ticaret ve perakende
Web sitelerinin ve ödeme sayfalarının dış yüzü taranır; açık .git dizini ve zayıf TLS gibi bulgular erken görünür olur.
Enerji ve kritik altyapı
7545 kapsamındaki varlık envanteri ve zafiyet bildirimi için iç ağ taraması düzenli kanıt üretir; yamalar bakım pencereleri içinde dağıtılır.
Kamu kurumları
Bilgi ve İletişim Güvenliği Rehberi'ndeki zafiyet yönetimi beklentisi için tarama, önceliklendirme ve doğrulama tek döngüde izlenir.
Nasıl devreye alırız
Her proje izleme ile başlar; engelleme, kurum hazır olduğunda devreye girer.
Keşif
Taranacak ağları, alan adlarını ve bakım pencerelerini birlikte belirleriz; dış yüz için alan adı DNS kaydıyla doğrulanır.
Pilot
Tarama cihazı kurulur, ilk iç ve dış taramalar çalışır; bulgular EPSS ve KEV'e göre önceliklendirilir.
Kurulum
Zamanlanmış taramalar ve Management ajanları yayılır; yama halkaları ve istisna kuralları tanımlanır.
Destek
NSS ekibi tarama takvimini, bulgu değerlendirmesini, yama döngüsünü ve dönemsel raporlamayı sürdürür.
Ayrıntılar
Teknik ayrıntı, mevzuat eşlemesi ve sınırlar. Açmak için tıklayın.
Mevzuat eşlemesi
| Mevzuat | Madde | Yükümlülük | Dayanak |
|---|---|---|---|
| 7545 sayılı Siber Güvenlik Kanunu | Genel yükümlülük | Tespit edilen güvenlik açıklarını Başkanlığa gecikmeksizin bildirmek. | NSS değerlendirmesi |
| BDDK Bilgi Sistemleri ve Elektronik Bankacılık Yönetmeliği | SOME | Siber olaylara müdahale ekibi (SOME) işletmek; tehditleri ve güvenlik açıklarını sürekli izlemek. | NSS değerlendirmesi |
| Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği Rehberi | Kayıt ve izleme | Güvenlik kayıtlarını toplamak, saklamak ve güvenlik açıklarıyla birlikte sürekli izlemek. | NSS değerlendirmesi |
| EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli Yönetmeliği | İzleme ve müdahale | Güvenlik açıklarını yönetmek, olayları sürekli izlemek ve SOME süreçleriyle müdahale etmek. | NSS değerlendirmesi |
| KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunu | md. 12/1, 12/3 | Güvenlik açıklarını düzenli taramak, kapatmak ve tedbirlerin işlediğini denetlemek. | Üretici beyanı |
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Nasıl çalışır
İçeriden ve dışarıdan
| İç ağ taraması | Dış saldırı yüzeyi (EASM) | |
|---|---|---|
| Başlangıç | Tarama cihazı (Ubuntu sanal makine) | Alan adının DNS doğrulaması |
| Kapsam | Ağlar, sunucular, servisler | Web siteleri, alt alan adları, IP’ler, bulut servisleri |
| Bulgu | CVE ve yapılandırma açıkları | Açık .git, zayıf TLS, açık portlarda bilinen CVE |
| Duruş skorundaki ağırlık | Teknik zafiyet kategorisi | Web zafiyeti kategorisi |
Yamadan doğrulamaya
Buguardian Management; Windows ve Ubuntu envanterini, uygulama bazında açıkları ve KEV işaretlerini, bir yıl içinde destek dışı kalacak yazılımları gösterir. Yamalar pilot halka, bakım penceresi ve hata eşiğiyle dağıtılır; istisnalar yazılı gerekçe ister ve açığı gizlemez. Döngü, Watcher’ın bir sonraki ölçümde düzeltmeyi doğrulamasıyla kapanır.
7545 sayılı Kanun’da zafiyet ve olay bildirimi yükümlülüğüne aykırılık için idari para cezası ve hapis cezası öngörülür; ayrıntılar mevzuat sayfasında.
Kaynak: Buguardian servisler, Management. Ürün ayrıntıları: Watcher, Management.
Sık sorulan sorular
Zafiyet taraması ile sızma testi arasındaki fark nedir?
Zafiyet taraması bilinen açıkları otomatik ve sık aralıklarla bulur; sonuç, önceliklendirilmiş bir açık listesidir. Sızma testi ise uzmanların belirli bir anda açıkları zincirleyerek gerçek bir saldırıyı denemesidir. Tarama sızma testinin yerini almaz, tamamlar: iki test arasındaki aylarda yeni çıkan açıkları görünür kılar.
EPSS ve KEV önceliklendirmeye nasıl yardımcı olur?
CVSS bir açığın teorik şiddetini gösterir, ama binlerce bulgu arasında hangisinin önce kapanacağını tek başına söylemez. EPSS açığın yakın dönemde istismar edilme olasılığını, CISA KEV ise gerçekten istismar edildiği bilinen açıkları işaretler. Buguardian her CVE'de bu bilgileri ve CISA son tarihini gösterir; ekip önce gerçek riski kapatır.
Dış saldırı yüzeyi taraması için ne gerekir?
Yalnızca alan adının DNS kaydıyla doğrulanması gerekir. Ardından alt alan adları otomatik olarak bulunur; web siteleri, IP adresleri ve bulut servisleri talep üzerine ya da zamanlanmış olarak taranır. Açık bırakılmış .git dizini, zayıf TLS, phpinfo çıktısı ve açık portlardaki bilinen CVE'ler tipik bulgulardır.
Bulunan açığın kapandığı nasıl doğrulanır?
Buguardian Management eksik güncellemeleri önem sırasına göre listeler ve yamayı pilot halkadan başlayarak bakım pencerelerinde dağıtır; hata eşiği aşılırsa dağıtım durur, gerekirse geri alınır. Düzeltmenin ardından Watcher bir doğrulama taraması çalıştırır. Her bulgu yeni, kapandı, yeniden açıldı ya da sürüyor olarak izlenir.
Kimlik doğrulamalı tarama neden önemlidir?
Dışarıdan yapılan tarama yalnızca açık portlardan görüneni bulur. Kimlik doğrulamalı taramada tarayıcı SSH, WinRM, SMB ya da SNMP ile sisteme bağlanır; kurulu yazılımları, sürümleri ve yapılandırmayı içeriden görür, böylece daha fazla açığı daha az tahminle bulur. Buguardian kimlik bilgilerini AES-256 ile şifreler ve bir daha göstermez.
Tarama cihazı için ne gerekir?
İç ağ taraması için en az 4 çekirdek, 8 GB bellek ve 100 GB disk kapasiteli bir Ubuntu sanal makinesi tarama cihazı olarak kurulur. Tarama hedefleri ve kimlik bilgileri bu cihazda kalır. Dış saldırı yüzeyi taraması için kurulum gerekmez; alan adının DNS kaydıyla doğrulanması yeterlidir. Envanter ve yama için her makineye tek bir ajan yüklenir.
DDoS simülasyonu DDoS koruması sağlar mı?
Hayır. DDoS simülasyonu, belirlenen bir sunucu ve porta UDP, SYN, ICMP ve HTTP trafiği gönderen kısıtlı bir testtir. Yalnızca yazılı yetki, belgelenmiş kapsam, servis sağlayıcı izni, yoğunluk sınırları ve acil durdurma ile yapılır; herkese açık değildir. Altyapının dayanıklılığını ölçer, ama DDoS koruması sağlamaz ve böyle bir garanti vermez.
Kapsamın sınırları
Bu çözüm şunları yapmaz:
- Sızma testinin yerini almaz, tamamlar: tarama bilinen açıkları sürekli bulur, sızma testi ise uzman eliyle saldırı senaryosu dener.
- EDR, antivirüs ya da personelli MDR hizmeti değildir; açıkları bulur ve önceliklendirir, saldırıyı engellemez.
- DDoS simülasyonu yalnızca yazılı yetkiyle yapılan bir testtir; DDoS koruması sağlamaz.
İlgili çözümler
Sonraki adım
Çözüm mimarımızla görüşün
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71