Ürün · Buguardian
Buguardian Management
Bulunan açığı kapatır: tek ajanla envanter, halka halka yama, uzaktan destek ve kayıtlı talep takibi.
- Yama, pilot halkadan başlarPilot halka başarısız olursa sonraki halka hiç açılmaz; bakım penceresi, hata eşiği ve geri alma.
- Tek ajan, dört modülEnvanter, yama yönetimi, uzaktan destek ve talep sistemi aynı ajanla çalışır.
- Kapatıldığı kanıtlanırZafiyet yönetimi bulur, Management kapatır, Watcher bir sonraki ölçümde doğrular.
Genel bakış
Tek ajanla envanter, yama yönetimi, uzaktan destek ve talep takibi. Zafiyet yönetiminin bulduğu açığı kapatır; Watcher düzeltmeyi bir sonraki ölçümde doğrular.
Tarayıcılar açığı bulur; değer, açığın kapatılmasındadır. Çoğu kurumda zafiyet raporu bir ekranda, yama dağıtımı başka bir araçta, uzaktan destek ve talepler üçüncü bir sistemde durur. Hangi makinenin hangi yamayı ne zaman aldığı, hangi uygulamanın desteğinin bittiği ve bir düzeltmenin gerçekten işe yarayıp yaramadığı bu dağınıklıkta izlenemez; hatalı bir yama ise bütün makinelere aynı anda yayılabilir.
Buguardian Management, uç nokta yönetimi (RMM) ürünüdür ve tek bir ajanla çalışır. Ajan her makinenin envanterini, eksik güncellemelerini ve uygulama bazındaki zafiyetlerini raporlar; yama yönetimi ve uzaktan destek modüllerini atandığında kendisi kurar. Yamalar halka halka, bakım pencereleri ve hata eşikleriyle dağıtılır; pilot halka başarısız olursa dağıtım orada durur ve yama geri alınabilir.
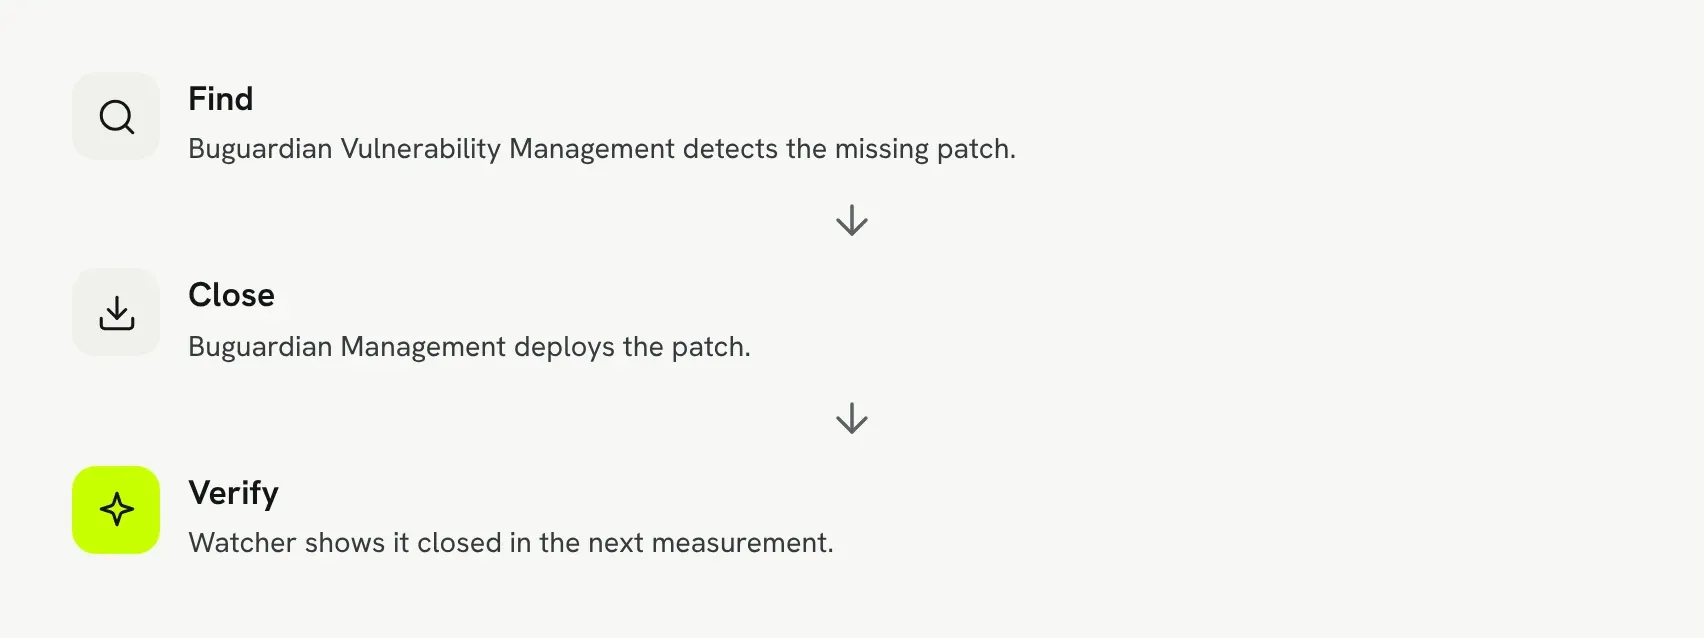
Management, Buguardian ekosisteminde bulunan açığı kapatan halkadır: zafiyet yönetimi eksik yamayı tespit eder, Management dağıtır, Buguardian Watcher bir sonraki ölçümde kapandığını gösterir. Watcher kritik yamalar için dağıtımı halkalarınız ve bakım pencereniz içinde hazırlar ve onayınızı bekler. Uzaktan destek, ikinci bir araca gerek kalmadan şirket ve yetki bazında verilir; talepler ve müdahaleler kayıt altındadır.
Yetenekler
Üreticinin yayımladığı yetenekler, işlevine göre gruplanmış hâlde.
Envanter ve zafiyet görünürlüğü
Her makine görünür; düzeltmeyi planlamadan önce hangi cihazın ilgi beklediği bilinir.
- Windows ve Ubuntu makinelerde donanım, işletim sistemi, oturumdaki kullanıcı, yazılım ve sürümler
- Kurulu her uygulama için zafiyetler ve CISA KEV işareti
- Eksik Windows ve üçüncü taraf uygulama güncellemeleri, önem derecesine göre
- Desteği biten ya da bir yıl içinde bitecek işletim sistemi ve uygulamalar
- Uygulama bazında filo görünümü: kaç sürüm kullanılıyor, nerede güncelleme bekleniyor
- Uygulamanın uzaktan kaldırılması
Halka halka yama dağıtımı
Yamalar dikkatli dağıtılır: pilot halka başarısız olursa sonraki halka açılmaz.
- Pilot halkalar, bakım pencereleri ve hata eşiği
- Yalnızca gerektiğinde yeniden başlatma
- Zamanlanmış iş cihaza önceden ulaşır; makine o an çevrim dışı olsa da kurulum zamanında yapılır
- Yamayı geri alma, yama taraması ve envanter yenileme ayrı işler olarak
- Hangi güncellemenin hangi makineye ne zaman kurulduğunun tam geçmişi
İstisna ve bant genişliği yönetimi
Yama dışı bırakmak gerekçe ister; dağıtım ağ trafiğini gereksiz yere artırmaz.
- Güncellemeyi yazılı gerekçeyle hariç tutma
- Hariç tutma güncellemeyi engeller, zafiyeti gizlemez
- Windows paketlerinin eşler arasında paylaşımı
- Üçüncü taraf güncellemeler için dağıtım noktası önbelleği
Uzaktan destek
Kullanıcıya ikinci bir araç açmadan, yalnızca doğru kişilerin doğru şirkete erişimiyle yardım edilir.
- Operatörler kendi hesaplarıyla girer, erişim şirket şirket verilir
- Yetkiler tek tek verilir: ekran, klavye ve fare, dosya indirme ve yükleme, servisler, süreçler, olay günlüğü
- Uzak konsola girişte ikinci faktör zorunludur
- Erişim istenen anda düzenlenebilir ya da geri alınabilir
Talep sistemi
Her istek ve müdahale kayıt altındadır; bir düzeltmenin yapıldığını gösteren kayıt da budur.
- Kullanıcı talepleri ve yapılan işin şirket bazında kaydı
- Talepten tamamlanan işe kadar izlenebilirlik
- Uzaktan destek ve yama işleriyle aynı kayıtta
- Denetimde müdahale geçmişinin gösterilmesi
Watcher ile bul, kapat, doğrula
Management, Buguardian ekosisteminde bulunan açığı kapatan halkadır; sonuç bir sonraki ölçümde doğrulanır.
- Zafiyet yönetimi eksik yamayı bulur, Management dağıtır
- Watcher bir sonraki ölçümde açığın kapandığını gösterir
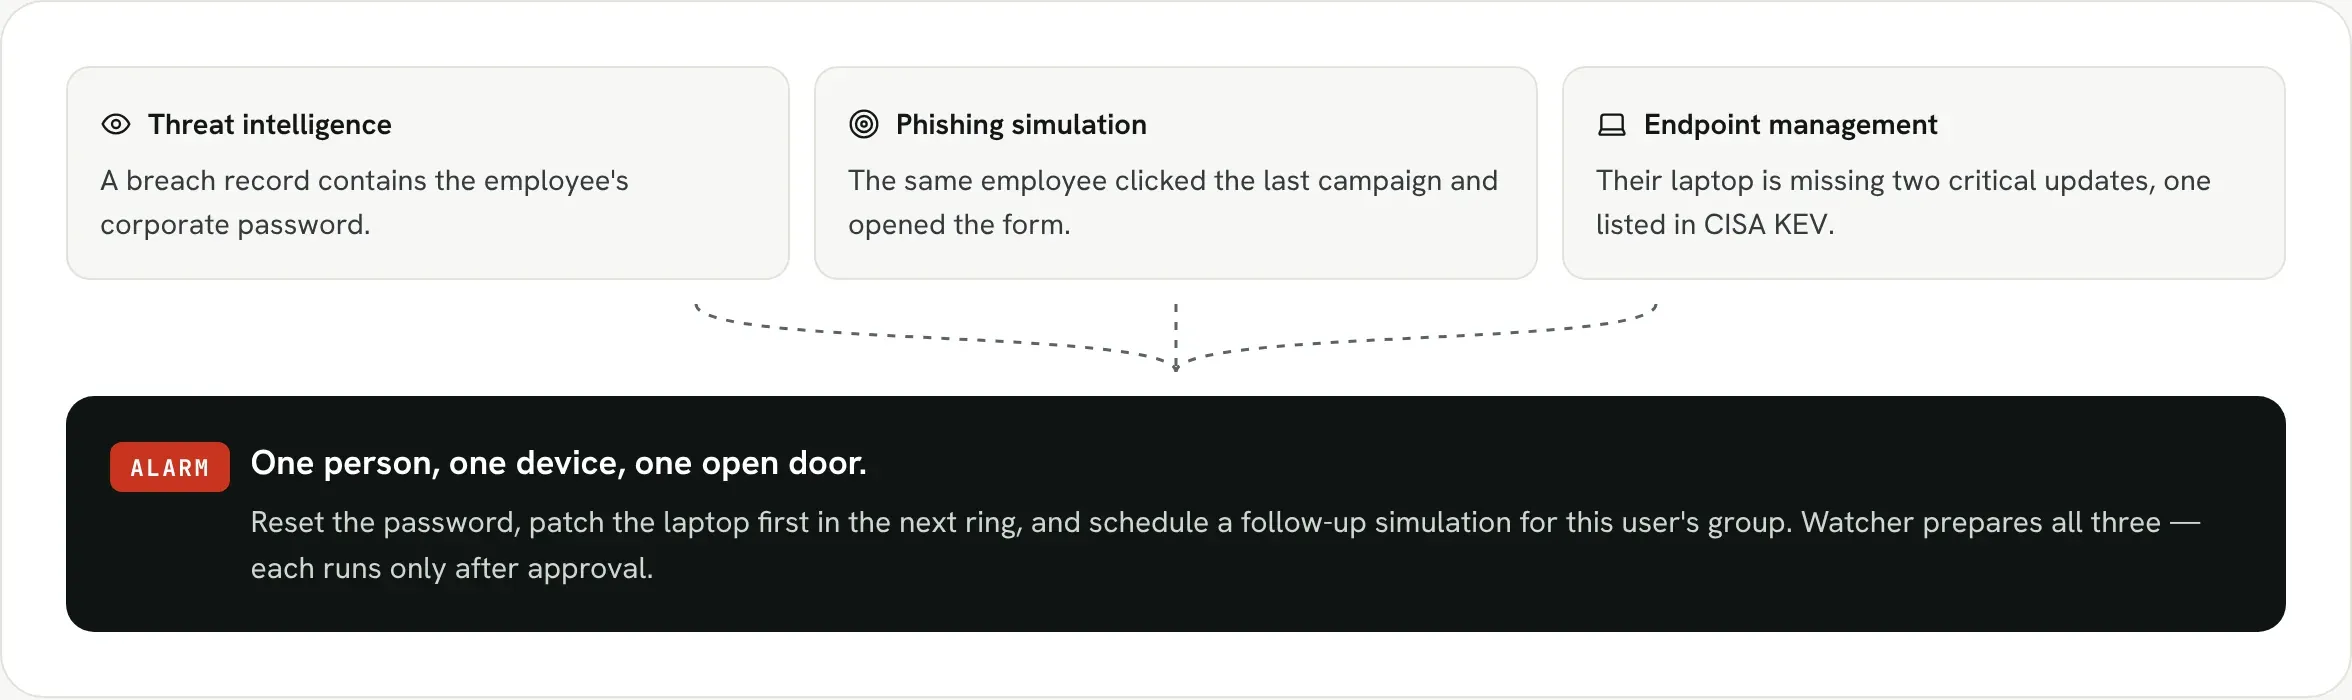
- Watcher kritik yamalar için dağıtımı halkalar ve bakım penceresi içinde hazırlar, onayı bekler
- Uç nokta bulguları Watcher korelasyonuna kaynak olur
Nasıl çalışır
Ajan
Uç nokta ajanı her makineye kurulur; envanteri, eksik güncellemeleri ve zafiyetleri raporlar.
Görünürlük
Hangi makinenin hangi yamayı beklediği, hangi uygulamanın desteğinin bittiği önem derecesine göre listelenir.
Plan ve onay
Dağıtım halkalar, bakım pencereleri ve hata eşiğiyle planlanır; Watcher'ın hazırladığı dağıtım onayınızı bekler.
Halka halka dağıtım
Yama önce pilot halkaya gider; başarılı olursa sonraki halka açılır, olmazsa dağıtım durur ve geri alınabilir.
- Pilot
- Sonraki halkalar
- Geri alma
Doğrulama
Kurulum geçmişi kayda geçer; Watcher bir sonraki ölçümde açığın kapandığını gösterir.
Ürünü görün
Üretici görselleri: bir senaryo seçin, ürünün ne yaptığını görün.
Bul, kapat, doğrula
Uç nokta sinyali
Kullanım alanları
Kendi BT ekibi olan kurumlar
Yama, envanter, uzaktan destek ve talepler tek panelden; düzeltmenin yapıldığı kayıtla gösterilir.
MSP ve MSSP'ler
Her müşteri ayrı şirket olarak yönetilir; operatör erişimi şirket ve yetki bazında verilir.
Denetlenen kurumlar
Hangi güncellemenin hangi makineye ne zaman kurulduğu ve istisnaların gerekçesi denetimde kanıt olarak sunulur.
Teknik ayrıntılar
Teknik özellikler
| Mimari | Tek ajan; yama yönetimi ve uzaktan destek modülleri atandığında ajan tarafından kurulur |
|---|---|
| Desteklenen sistemler | Envanter: Windows ve Ubuntu makineler |
| Modüller | Uzaktan yönetim, yama yönetimi, envanter, talep sistemi |
| Yama kapsamı | Windows güncellemeleri ve üçüncü taraf uygulama güncellemeleri |
| Dağıtım kontrolleri | Pilot halkalar, bakım pencereleri, hata eşiği, geri alma, gerekçeli istisna |
| Zafiyet bağlamı | Uygulama bazında zafiyet, CISA KEV işareti, destek sonu görünümü |
| Uzaktan destek güvenliği | Şirket ve yetki bazında erişim, konsola girişte ikinci faktör, geri alınabilir yetki |
| Bant genişliği | Windows paketlerinde eşler arası paylaşım; üçüncü taraf güncellemeler için dağıtım noktası |
| Hizmet modeli | Buguardian bulut hizmeti (SaaS); her makinede uç nokta ajanı |
| Lisans | Ajan başına aylık, en az 10 lisans; sunucu ve istemci ayrımı yok. Authenticator ile Enterprise Suite |
Entegrasyonlar
İşletim sistemleri
- Windows
- Ubuntu
Zafiyet bağlamı
- CISA KEV
- Windows Update
- Üçüncü taraf uygulama güncellemeleri
Buguardian platformu
- Buguardian Watcher
- Zafiyet yönetimi
- Buguardian Authenticator
Üreticinin entegrasyon listesindeki adlar; üçüncü taraf logoları kullanılmaz.
Sık sorulan sorular
Kurulum, entegrasyon ve kullanım hakkında en sık gelen sorular. Sorunuz burada yoksa bize yazın.
Buguardian Management ne yapar?
Tek bir ajanla uç noktaların envanterini çıkarır, eksik güncellemeleri ve uygulama bazındaki zafiyetleri raporlar, yamaları halka halka dağıtır, uzaktan destek sağlar ve talepleri kayda geçirir. Buguardian ekosisteminde bulunan açığı kapatan halkadır: zafiyet yönetimi eksik yamayı bulur, Management dağıtır, Watcher bir sonraki ölçümde kapandığını doğrular.
Hatalı bir yamanın bütün makinelere yayılması nasıl önlenir?
Dağıtım halka halka açılır. Pilot halka başarısız olursa ya da belirlediğiniz hata eşiği aşılırsa dağıtım orada durur ve sonraki halka hiç açılmaz. Bakım pencereleri tanımlanabilir, yeniden başlatma yalnızca gerektiğinde yapılır, bir güncelleme gerekçe yazılarak hariç tutulabilir ve kurulan yama geri alınabilir.
Hangi işletim sistemlerini destekler?
Üreticinin bugün yayımladığı envanter kapsamı Windows ve Ubuntu makinelerdir: donanım, işletim sistemi, oturumdaki kullanıcı, kurulu yazılım ve sürümleri raporlanır. Yama tarafında Windows güncellemeleri ve üçüncü taraf uygulama güncellemeleri yönetilir. Ortamınızdaki diğer işletim sistemleri için kapsamı keşif aşamasında üreticiyle birlikte doğrular, gerekirse pilotla deneriz.
Makine çevrim dışıyken yama kurulur mu?
Evet, zamanlanmış işler cihaza önceden ulaşır; bu yüzden makine kurulum anında çevrim dışı olsa bile yama planlanan zamanda kurulur. Yamayı geri alma, yama taraması ve envanter yenileme ayrı işler olarak çalıştırılabilir. Hangi güncellemenin hangi makineye ne zaman kurulduğu tam geçmişiyle saklanır.
Bir güncellemeyi hariç tutmak zafiyeti gizler mi?
Hayır, gizlemez. Bir güncellemeyi hariç tutmak için yazılı gerekçe gerekir; hariç tutma güncellemenin kurulmasını engeller ama zafiyeti listeden gizlemez. Böylece bilinçli olarak ertelenen riskler görünür kalır, denetimde gerekçesiyle birlikte gösterilebilir ve Watcher'ın risk değerlendirmesinde yer almaya devam eder; böylece unutulmaz.
Uzaktan destekte erişim nasıl sınırlanır?
Operatörler kendi hesaplarıyla girer ve erişim şirket şirket verilir. Yetkiler tek tek tanımlanır: ekran görüntüleme, klavye ve fare, dosya indirme ve yükleme, servisler, süreçler ve olay günlüğü. Uzak konsola girişte ikinci faktör zorunludur; erişim istenen anda düzenlenebilir ya da tamamen geri alınabilir.
Nasıl lisanslanır?
Üreticiye göre Buguardian Management ajan başına aylık olarak, en az 10 lisansla lisanslanır; sunucu ve istemci ayrımı yapılmaz. Buguardian Authenticator ile birlikte Enterprise Suite olarak da sunulur. Fiyatlar teklif üzerine paylaşılır; makine sayınıza ve ihtiyaç duyduğunuz modüllere göre kapsamı keşif görüşmesinde birlikte netleştiririz.
Bu ürünün yer aldığı çözümler
Mevzuat eşlemesi
Bu ürünün yer aldığı çözümler üzerinden eşlenen yükümlülükler.
- 7545 sayılı Siber Güvenlik KanunuGenel yükümlülükTespit edilen güvenlik açıklarını Başkanlığa gecikmeksizin bildirmek.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık YönetmeliğiSOMESiber olaylara müdahale ekibi (SOME) işletmek; tehditleri ve güvenlik açıklarını sürekli izlemek.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiKayıt ve izlemeGüvenlik kayıtlarını toplamak, saklamak ve güvenlik açıklarıyla birlikte sürekli izlemek.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli Yönetmeliğiİzleme ve müdahaleGüvenlik açıklarını yönetmek, olayları sürekli izlemek ve SOME süreçleriyle müdahale etmek.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 12/1, 12/3Güvenlik açıklarını düzenli taramak, kapatmak ve tedbirlerin işlediğini denetlemek.
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Sonraki adım
Kurumunuza uygun mimariyi birlikte çizelim.
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71