Ürün · S3M Security
EndGuard
Uç noktayı kimliğiyle tanır, duruşunu sürekli doğrular ve riskli cihazı ağdan otomatik olarak ayırır.
- Cihaz ve kullanıcı birlikte doğrulanırDonanım parmak izi ve kullanıcı–cihaz eşleşmesi; tanınmayan cihaz kaynaklara ulaşamaz.
- Riskli uç nokta kendiliğinden ayrılırŞüpheli davranış ya da uyumsuzlukta cihaz izole edilir; yanal hareket ve fidye yazılımı yayılımı sınırlanır.
- Hangi uygulamanın çalışacağı belliUygulama envanteri, beyaz ve kara liste ile konuma göre değişen çalıştırma politikaları.
Genel bakış
Ağa yalnızca güvenilen cihazların bağlanmasını sağlayan uç nokta güvenliği (EPP) ajanı: cihaz kimliği, duruş doğrulama, uygulama kontrolü ve riskli cihazın otomatik izolasyonu.
Kurumsal uç noktalar artık sabit ve tek bir ağda durmuyor: dizüstü bilgisayarlar evden, şubeden ve sahadan bağlanıyor; yüklenici sistemleri ve yönetici iş istasyonları aynı altyapıya erişiyor. Ağın içindeki cihaza varsayılan olarak güvenen modelde, ele geçirilmiş tek bir uç nokta fidye yazılımı, kimlik bilgisi hırsızlığı ve yanal hareket için giriş noktasına dönüşebilir ve bu hareket çoğu zaman görünmez kalır.
EndGuard, S3M Security'nin kimlik odaklı uç nokta güvenliği ajanıdır. Kurumsal altyapıya bağlanan her cihazı donanım parmak iziyle tanır, kullanıcıyla eşleştirir ve yama seviyesi, tehdit durumu ve yapılandırma bütünlüğü üzerinden duruşunu bağlantı boyunca doğrular. Ayrıca davranış tabanlı tespitle zararlı süreçlerin çalışmasını engeller; uyumsuz ya da riskli uç noktayı otomatik olarak izole eder ve kurumsal kaynaklara erişimini hemen kısıtlar.
Aynı ajan, S3M Application Control çözümünün de temelidir: uç noktadaki çalıştırılabilir uygulamaları envantere alır, beyaz ve kara liste ile konuma göre politika uygular. EndGuard ayrıca ConnGuard NAC, kimlik sağlayıcılar, güvenlik duvarları ve mevcut uç nokta koruma araçlarıyla birlikte çalışır. Kurulum, iş akışlarını kesmemek için izleme moduyla başlar; kurallar doğrulandıkça kademeli olarak engellemeye geçilir.
Yetenekler
Üreticinin yayımladığı yetenekler, işlevine göre gruplanmış hâlde.
Cihaz kimliği ve keşif
Kuruma bağlanan her uç nokta keşfedilir ve kimliğiyle tanınır; yönetilmeyen ya da sahte cihaz görünmez kalmaz.
- Donanım seviyesinde cihaz parmak izi
- Ağa bağlanan uç noktaların sürekli keşfi ve sınıflandırılması
- Bilinmeyen ya da sahte cihazın kurumsal altyapıyla etkileşiminin engellenmesi
- Yönetim süreci dışından bağlanan cihazın (gölge BT) tespiti
Kullanıcı–cihaz eşleştirme
Kullanıcı kimliği cihaz kimliğine bağlanır; uç noktayı yalnızca yetkili kullanıcılar kullanabilir.
- Kullanıcı ve cihaz kimliğinin birbirine bağlanması
- Kimlik doğrulamanın yalnızca oturum açılışında değil, oturum boyunca sürmesi
- Kurumsal kimlik sağlayıcılarla entegrasyon
- Kimlik ya da duruş doğrulaması başarısız olduğunda erişimin hemen kısıtlanması
Sürekli duruş doğrulama
Uç nokta güvenlik duruşu açısından bağlantı boyunca değerlendirilir; uyumsuz cihazın erişimi duruş düzelene kadar sınırlanır.
- Yama seviyesi denetimi
- Tehdit durumu değerlendirmesi
- Yapılandırma bütünlüğü kontrolü
- Cihaz kimliği, kullanıcı bağlamı ve duruş sinyallerine göre uyarlanan politika
- Mevcut uç nokta koruma araçlarından duruş sinyali alınması
Tehdit tespiti ve otomatik izolasyon
Davranış tabanlı tespit şüpheli etkinliği yakalar; ele geçirilmiş uç nokta yayılmadan ayrılır.
- Davranış tabanlı tespitle şüpheli süreç örüntülerinin izlenmesi
- Zararlı süreçlerin çalışmasının engellenmesi
- Riskli uç noktanın otomatik izolasyonu ve iletişim kanallarının kısıtlanması
- Şüpheli davranış ya da uyum ihlalinde kontrollerin anında uygulanması
- Fidye yazılımı yayılımını ve yanal hareketi sınırlayan sınırlama politikaları
Uygulama kontrolü
EndGuard ajanı uç noktadaki uygulamaları envantere alır; neyin çalışabileceğini merkezden belirlersiniz.
- Çalıştırılabilir uygulamaların otomatik keşfi ve merkezî yazılım envanteri
- Beyaz liste ya da kara liste modunda çalıştırma politikası
- Konuma ve ağ koşullarına göre değişen uygulama politikaları
- İzinsiz uygulama çalıştıran uç noktanın NAC entegrasyonuyla karantinaya alınması
Ayrıntılı politika ve merkezî yönetim
Politikalar cihaz riski, altyapının hassasiyeti ve operasyon bağlamına göre yazılır ve tek yerden yönetilir.
- Cihaz risk seviyesi, altyapı hassasiyeti ve bağlama göre ayrıntılı politika
- Kimlik, ağ erişimi, cihaz duruşu ve güvenlik politikasının tek platformdan yönetimi
- Dağıtık lokasyonlarda aynı politika
- İzleme modunda başlayıp kademeli olarak engellemeye geçiş
- Politika uygulamasının kayda geçmesi
Nasıl çalışır
Cihaz keşfi
EndGuard kurumsal ortama bağlanan uç noktaları sürekli keşfeder ve tanımlar; yönetilmeyen cihaz görünmez kalmaz.
Kimlik doğrulama
Kullanıcı, cihaz ve güvenlik duruşu birbirine bağlanarak doğrulanır; ağ etkileşimine ancak bundan sonra izin verilir.
Tehdit tespiti
Davranış tabanlı tespit uç nokta etkinliğini izler, şüpheli örüntüleri yakalar ve zararlı süreçlerin çalışmasını engeller.
Otomatik sınırlama
Ele geçirilmiş ya da uyumsuz uç nokta izole edilir, erişimi duruş düzelene kadar kısıtlanır.
- Erişime izin
- Kısıtlı erişim
- İzolasyon
Ürünü görün
Üretici görselleri: bir senaryo seçin, ürünün ne yaptığını görün.
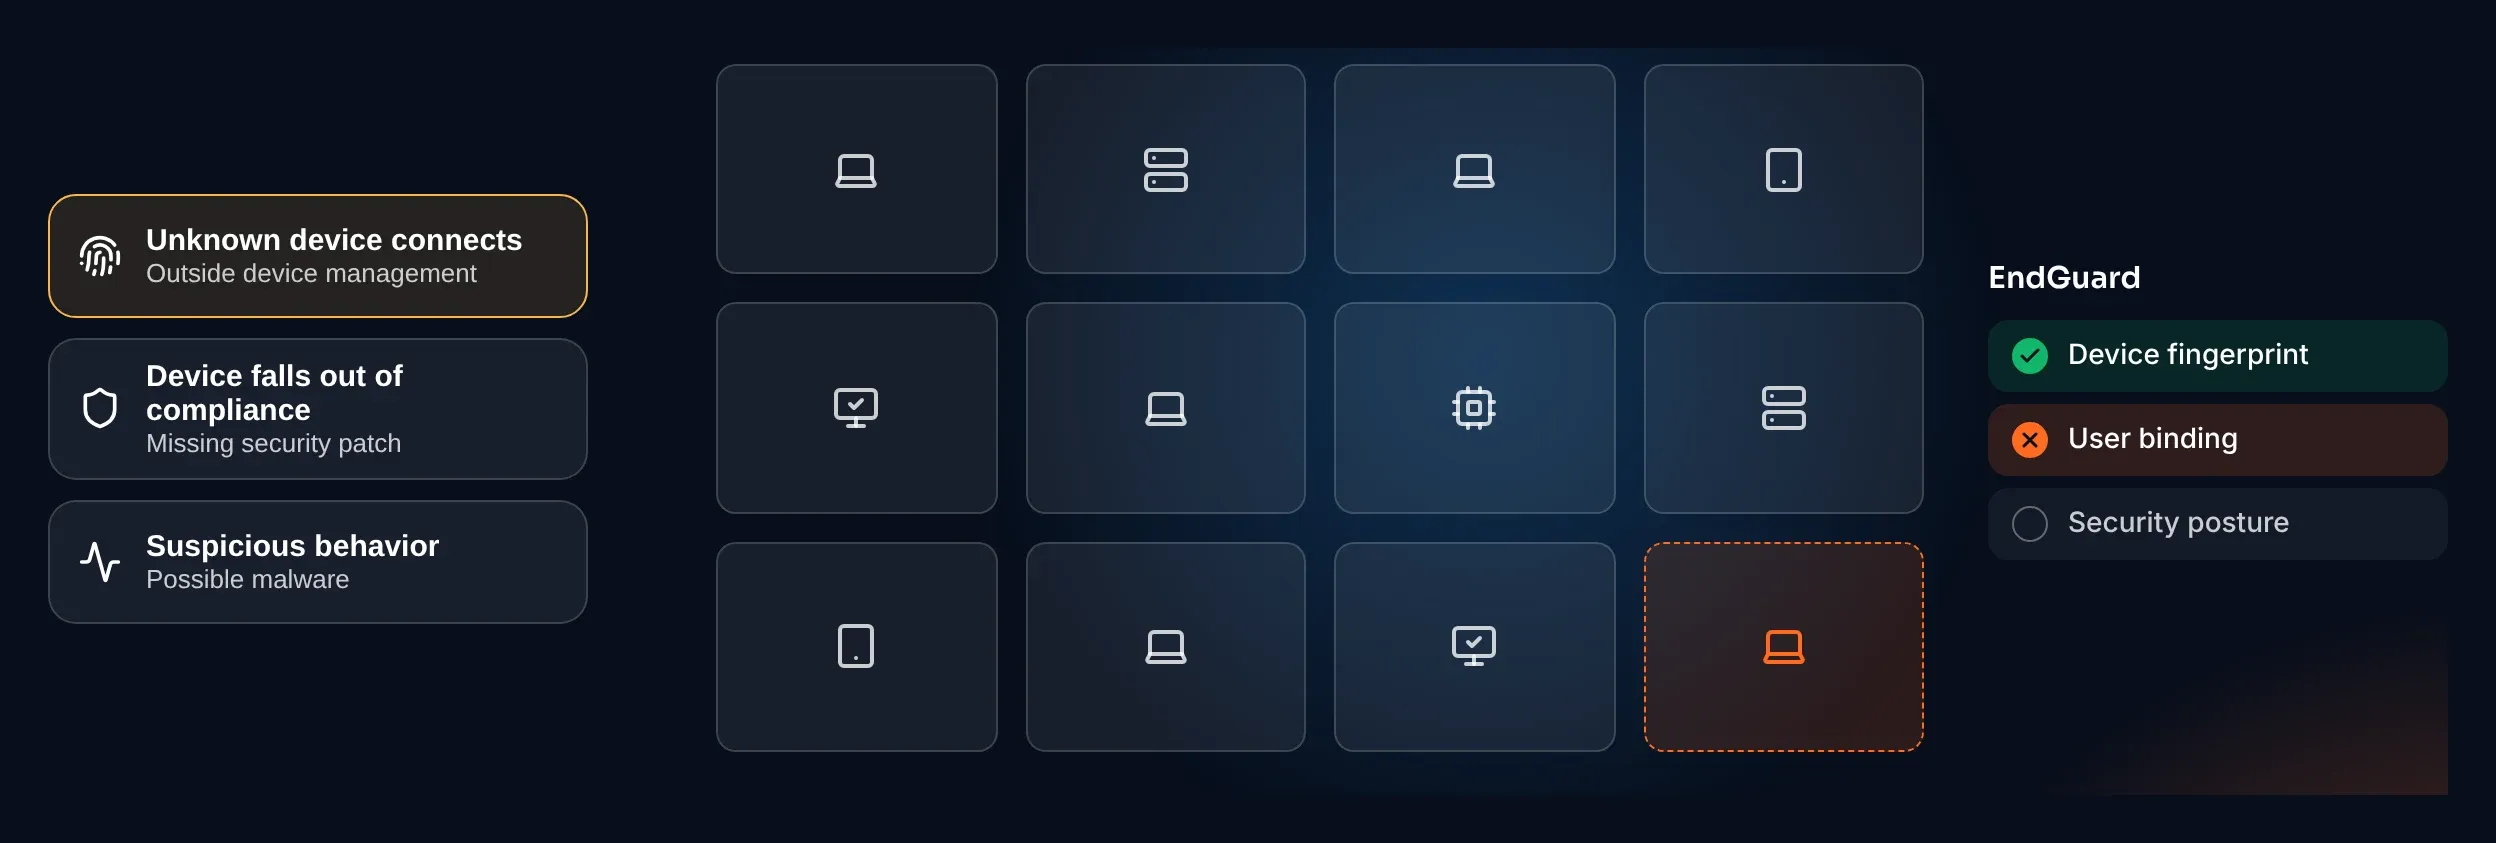
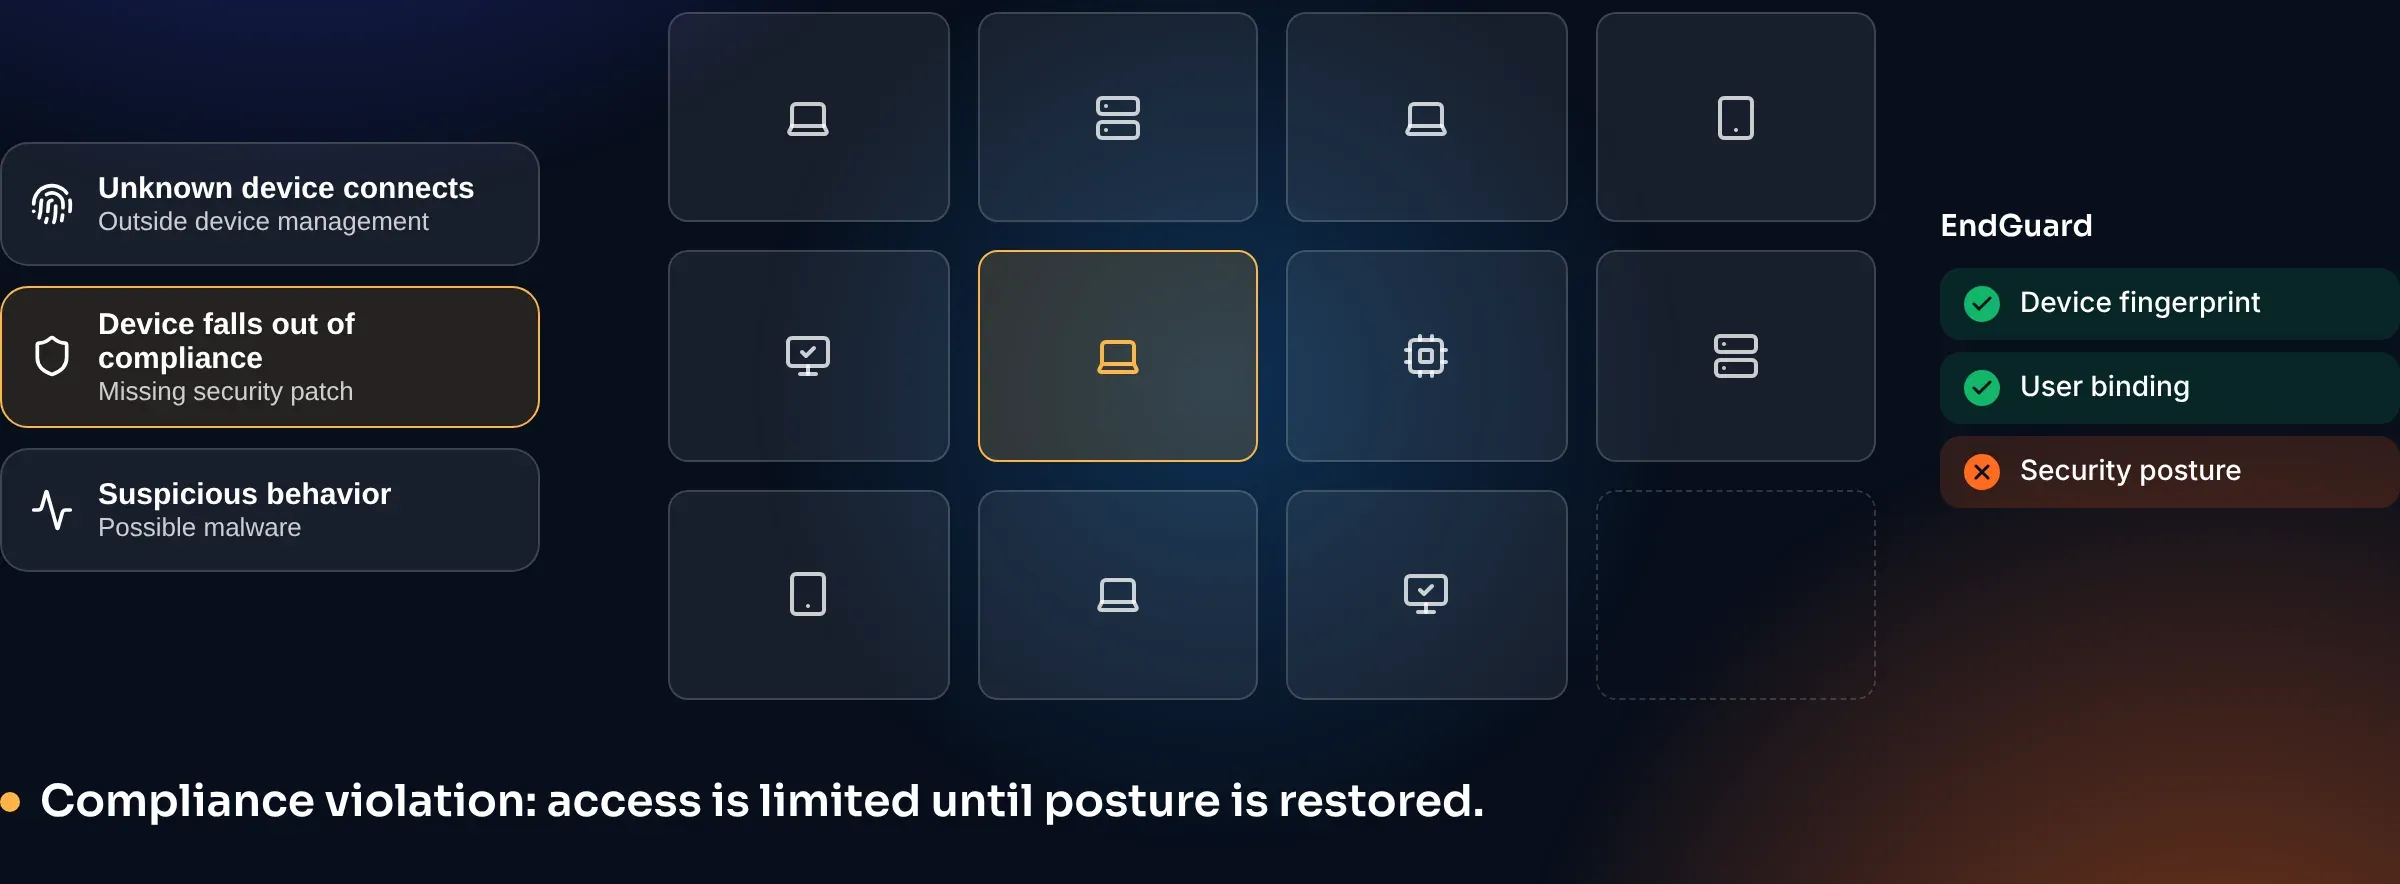
Uyumsuz cihaz
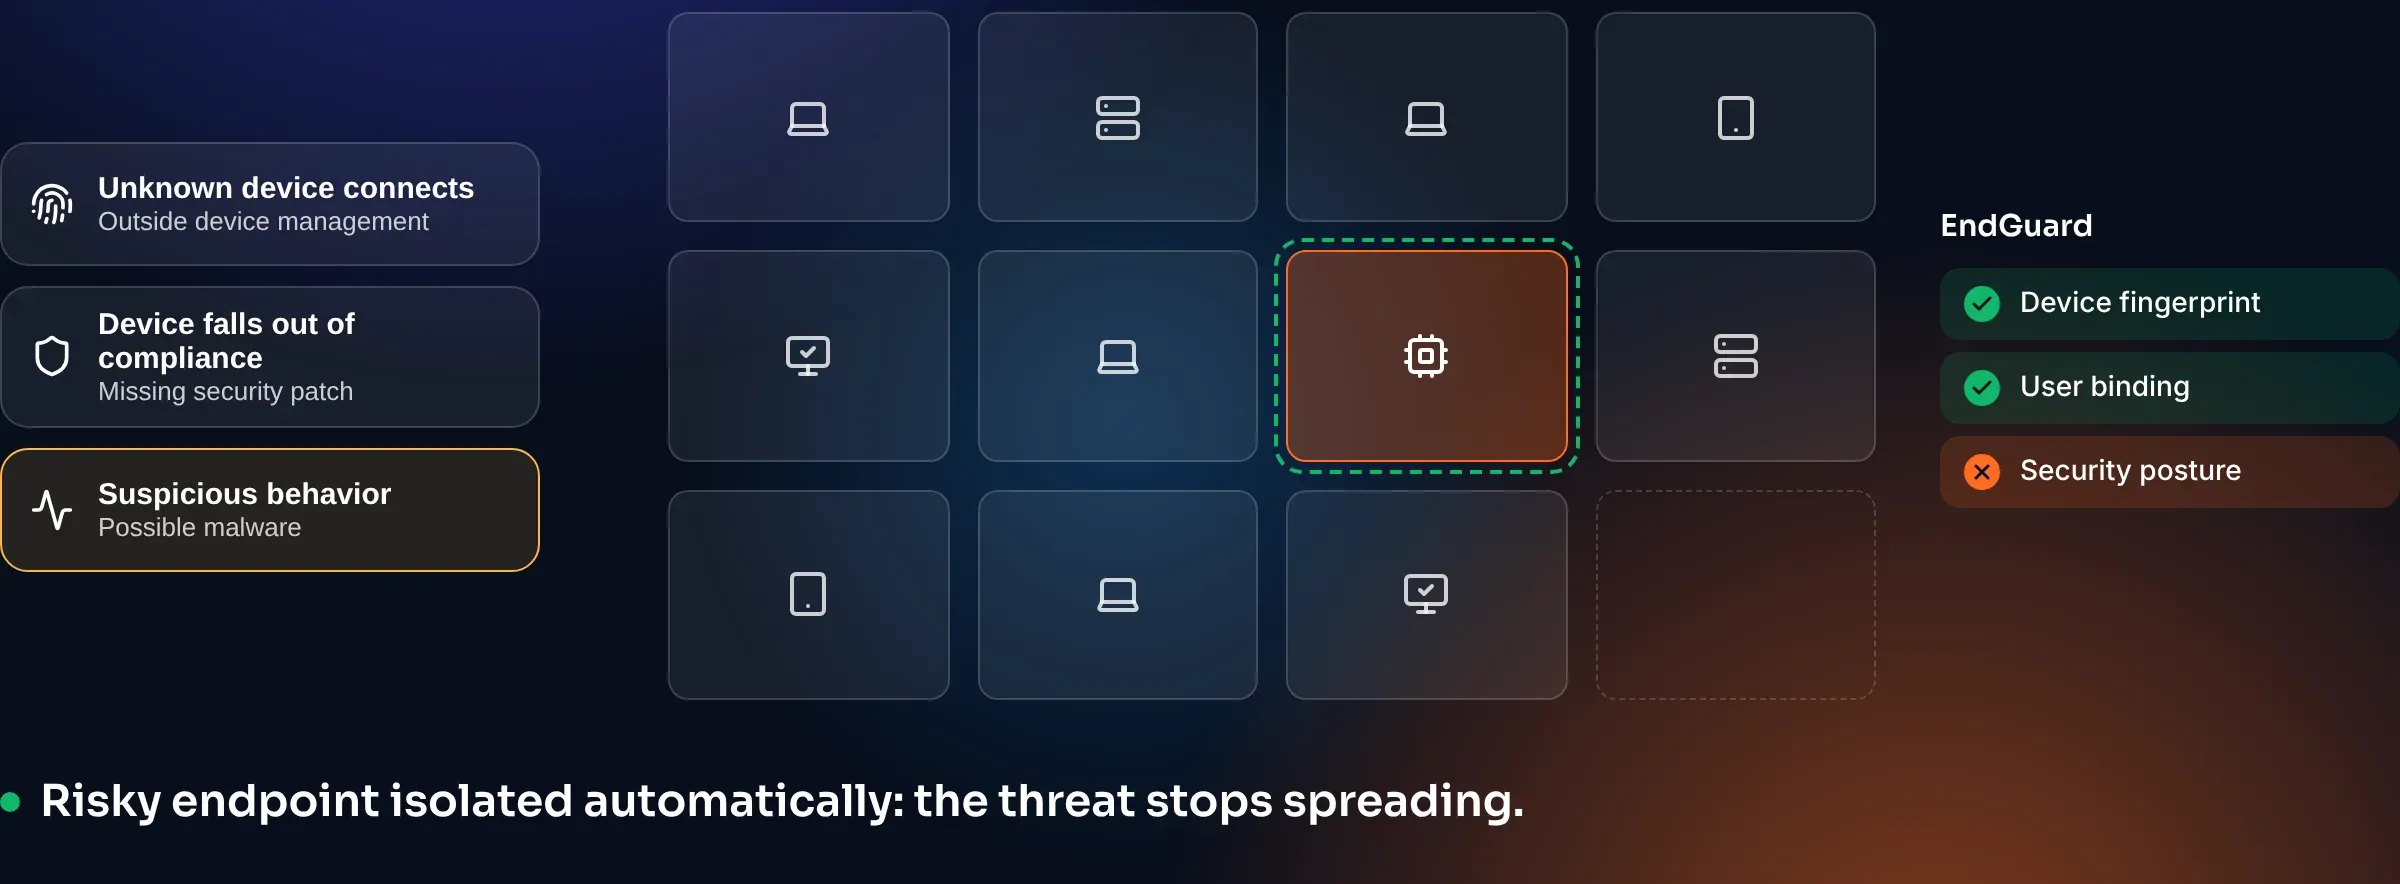
Şüpheli davranış
Kullanım alanları
Kolluk ve kamu güvenliği
Soruşturma ve operasyon iş istasyonları sürekli izlenir; fidye yazılımı ya da zararlı yazılım belirtisi gösteren cihaz ayrılır.
Enerji ve kritik altyapı
SCADA ortamındaki operatör iş istasyonlarının davranışı izlenir; anomali gösteren cihaz kontrol ağından izole edilir.
Perakende ve çok şubeli yapılar
Dağıtık mağaza ve şubelerde aynı uç nokta ve uygulama politikası; izinsiz uygulama çalıştıran cihaz karantinaya alınır.
Finans ve hukuk büroları
Uzaktan çalışan cihazlar bağlanmadan önce şifreleme, yama ve güvenlik yazılımı durumu açısından denetlenir.
Teknik ayrıntılar
Teknik özellikler
| Ürün türü | Uç noktaya kurulan ajan: cihaz kimliği, duruş doğrulama, davranış tabanlı tespit, uygulama kontrolü |
|---|---|
| Cihaz kimliği | Donanım seviyesinde parmak izi; kullanıcı–cihaz eşleştirme |
| Duruş denetimleri | Yama seviyesi, tehdit durumu, yapılandırma bütünlüğü |
| Yanıt | Erişim kısıtlama ve otomatik izolasyon; NAC entegrasyonuyla karantina |
| Uygulama kontrolü | Çalıştırılabilir dosya envanteri; beyaz liste, kara liste ve konuma göre politika |
| Devreye alma | İzleme modunda başlar, kademeli olarak engellemeye geçer |
| Entegrasyon | Kimlik sağlayıcılar, uç nokta koruma araçları (duruş sinyali), güvenlik duvarları, hibrit ve çoklu bulut |
| Desteklenen işletim sistemleri | Üretici yayımlamıyor; ajanın desteklediği sürümler keşif aşamasında netleşir |
| Kurulum modeli | Ürün sayfasında yayımlanmıyor; S3M platform sayfası şirket içi, SaaS ve MSSP seçeneklerini sayar |
| Lisans ve fiyat | Üretici fiyat ve lisans modelini yayımlamıyor; teklif kapsam görüşmesinden sonra hazırlanır |
Entegrasyonlar
Ağ ve güvenlik duvarı
- Cisco
- Huawei
- HPE
- Aruba
- Juniper
- Sophos
- Check Point
- Palo Alto Networks
Sanallaştırma ve bulut
- VMware
- Microsoft Azure
- AWS
S3M platformu
- ConnGuard NAC
- Application Control
Kimlik ve uç nokta
- Kurumsal kimlik sağlayıcılar
- Mevcut uç nokta koruma araçları
Üreticinin entegrasyon listesindeki adlar; üçüncü taraf logoları kullanılmaz.
Sık sorulan sorular
Kurulum, entegrasyon ve kullanım hakkında en sık gelen sorular. Sorunuz burada yoksa bize yazın.
EndGuard nedir, ne yapar?
EndGuard, S3M Security'nin kimlik odaklı uç nokta güvenliği (EPP) ajanıdır. Kurumsal ağa yalnızca güvenilen cihazların erişmesini sağlar: uç noktayı donanım parmak iziyle tanır, kullanıcıyla eşleştirir, duruşunu sürekli doğrular, şüpheli davranışı tespit eder ve riskli cihazı otomatik olarak izole eder. Uygulama kontrolü de aynı ajanla yapılır.
Sıfır güveni uç noktada nasıl uygular?
EndGuard ağın içindeki cihaza varsayılan olarak güvenmez. Kimliği, cihaz duruşunu ve bağlamı erişim verilmeden önce ve oturum boyunca doğrular. Doğrulama oturum açılışıyla sınırlı kalmaz; yama eksikliği ya da şüpheli davranış görüldüğünde politika anında uygulanır ve cihazın erişimi duruş yeniden sağlanana kadar kısıtlanır.
Bilinmeyen cihazları tespit edebilir mi?
Evet. EndGuard ağa bağlanan uç noktaları gerçek zamanlı olarak keşfeder ve sınıflandırır. Cihaz yönetim süreçleri dışından bağlanan ve doğrulanmış kimliği olmayan bir cihaz, parmak iziyle tanınır; kimlik doğrulama ve politika kontrolleri tamamlanana kadar kurumsal kaynaklarla etkileşimi engellenir. Böylece gölge BT varlıkları görünür hâle gelir.
Tehditlere nasıl yanıt verir?
Davranış tabanlı tespit, uç nokta etkinliğindeki şüpheli örüntüleri izler ve zararlı süreçlerin çalışmasını engeller. Ele geçirildiği düşünülen cihaz otomatik olarak izole edilir ve iletişim kanalları kısıtlanır. Amaç, fidye yazılımının ve yanal hareketin tek bir cihazdan altyapının geri kalanına yayılmasını, olay büyümeden durdurmaktır.
Mevcut antivirüs ürünümüzün yerine geçer mi?
EndGuard'ın odağı cihaz kimliği, duruş doğrulama, uygulama kontrolü ve otomatik izolasyondur. Üretici, mevcut uç nokta koruma araçlarının duruş sinyallerini EndGuard ile paylaşabildiğini belirtir; yani iki katman birlikte çalışabilir. Mevcut ürününüzün yerine mi yoksa yanında mı konumlanacağını, kapsamınızı inceleyerek keşif aşamasında birlikte netleştiririz.
Uygulama kontrolü nasıl çalışır?
EndGuard ajanı uç noktadaki çalıştırılabilir uygulamaları otomatik olarak keşfeder ve merkezî bir yazılım envanteri oluşturur. Güvenlik ekibi beyaz liste ya da kara liste modunda hangi uygulamaların çalışacağını belirler; politikalar konuma göre değişebilir. İzinsiz uygulama çalıştıran cihaz, NAC entegrasyonuyla otomatik olarak karantinaya alınabilir.
Devreye alma nasıl yapılır?
Üreticiye göre EndGuard izleme moduyla başlar ve kademeli olarak engellemeye geçer. İlk aşamada hangi cihazların uyumsuz olduğu ve hangi uygulamaların çalıştığı görülür; kurallar bu gerçek veriye göre ayarlandıktan sonra kısıtlama ve izolasyon açılır. Desteklenen işletim sistemlerini ve dağıtım yöntemini keşif görüşmesinde birlikte doğrularız.
Bu ürünün yer aldığı çözümler
Mevzuat eşlemesi
Bu ürünün yer aldığı çözümler üzerinden eşlenen yükümlülükler.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıBilişim varlıklarının ve verilerin ayrıntılı envanterini çıkarmak ve güncel tutmak.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıKritik altyapıyı siber saldırılara karşı korumak için gerekli tedbirleri almak.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık YönetmeliğiErişim yönetimiErişim haklarını sınıflara göre tanımlamak; ayrıcalıklı erişimi ve güçlü kimlik doğrulamayı yönetmek.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiVarlık gruplarıBilgi varlıklarını rehberdeki varlık gruplarına göre envanterlemek; ağa bağlanan cihazları tanımak.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiGüvenlik seviyeleriHer varlık için kritiklik derecesine göre belirlenen üç güvenlik seviyesinden birinin tedbirlerini uygulamak.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiYetkinlik seviyesiEPDK'nın bildirdiği kritiklik derecesine göre üç seviyeli yetkinlik modelinin kontrollerini süresi içinde uygulamak.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiVarlık ve ağOT ve BT varlıklarını görünür kılmak; saha, SCADA ve ofis ağlarını birbirinden ayırmak.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiErişim kontrolüUzaktan bakım ve tedarikçi bağlantılarını onaya bağlamak, kaydetmek ve oturum bazında sınırlamak.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 12/1Kişisel veriye erişimi yetki matrisiyle sınırlamak; ayrıcalıklı hesapları denetlemek.
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Sonraki adım
Kurumunuza uygun mimariyi birlikte çizelim.
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71