Ürün · AccuKnox
AccuKnox AI Security
Kurumun YZ uygulamalarını, modellerini ve ajanlarını keşfeder, sınar ve çalışırken korur.
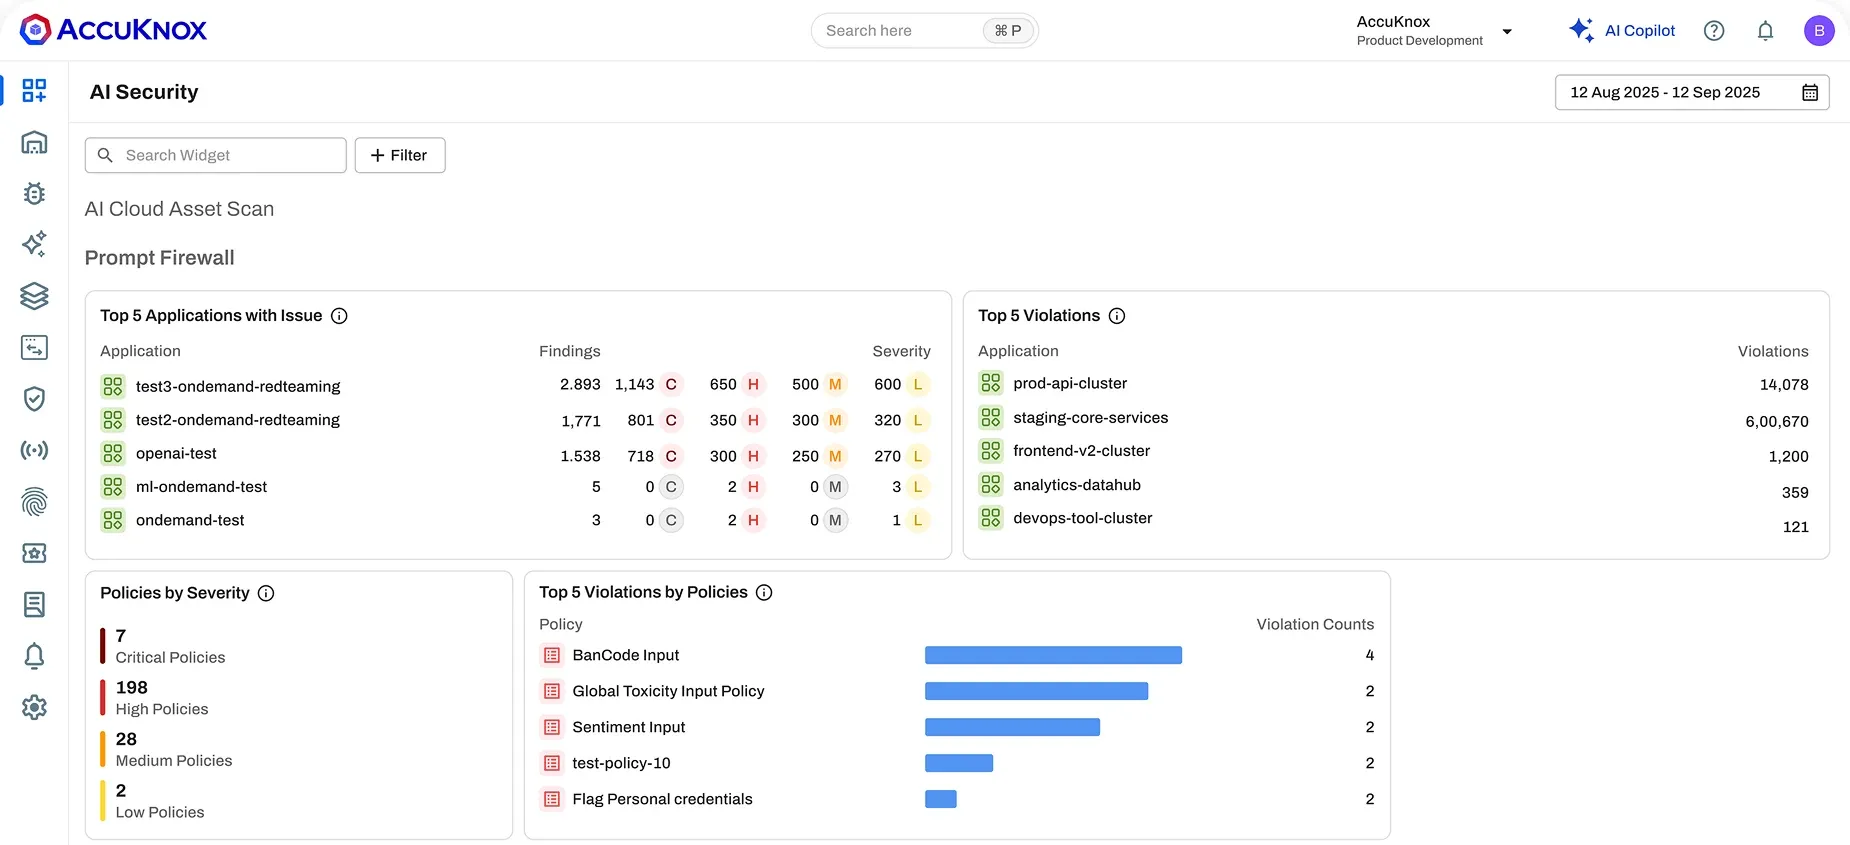
- İstem ve yanıt birlikte denetlenirEnjeksiyon, jailbreak, kişisel veri ve gizli anahtar hem istemde hem model yanıtında yakalanır.
- Görünmeyen YZ varlıkları görünürBulut ve şirket içindeki model, ajan, MCP sunucusu ve YZ araçları sürekli envantere alınır.
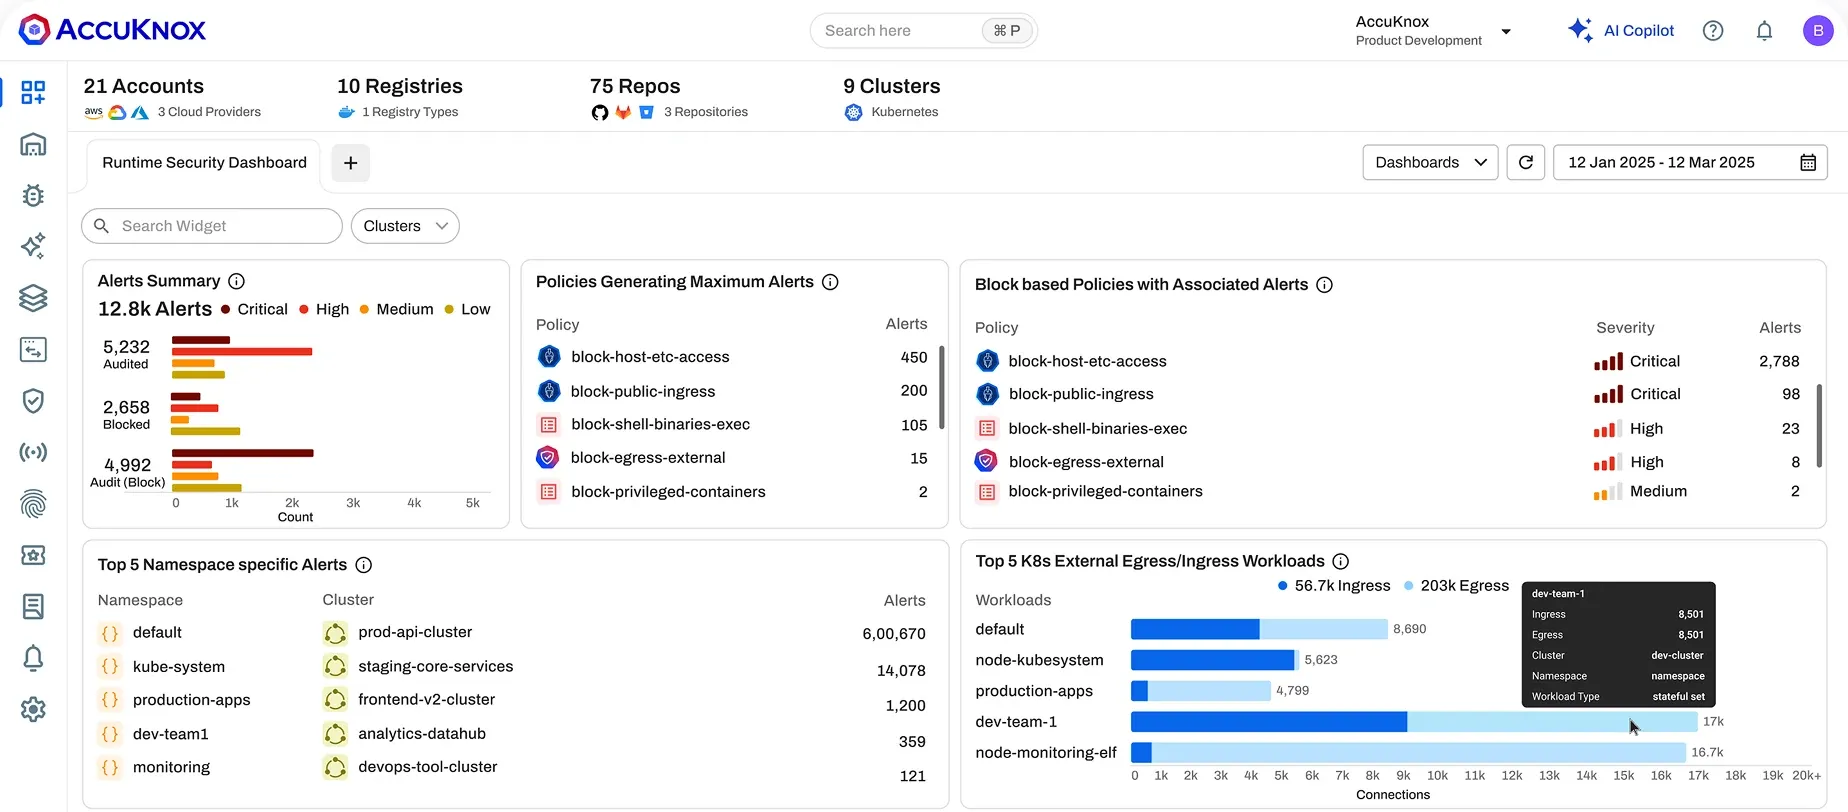
- Ajan çalışırken sınırlanırAjan ve model süreçleri KubeArmor ile çekirdek düzeyinde yalıtılır; yetkisiz araç çağrısı engellenir.
Genel bakış
Kurumun kendi yapay zekâ uygulamalarını, modellerini ve ajanlarını korur. YZ varlıklarını keşfeder, istem ve yanıtları denetler, modelleri saldırı senaryolarıyla sınar, şüpheli dağıtımlara müdahale eder.
Kurumlar artık yapay zekâyı yalnızca kullanmıyor, kendi uygulamalarına yerleştiriyor: müşteri hizmetleri sohbet botları, belge özetleyen iç asistanlar, kod yazan ajanlar, şirket verisine MCP sunucularıyla bağlanan araçlar. Bu uygulamalar yeni bir saldırı yüzeyi açar; istem enjeksiyonu, yanıtla dışarı sızan veri, kurcalanmış model dosyası ya da yetkisinden fazlasını yapan bir ajan klasik güvenlik araçlarının görüş alanında değildir.
AccuKnox AI Security, bu yüzeyi katman katman ele alır. YZ varlıklarını bulut hesaplarında, sanal makinelerde ve uç noktalarda keşfeder; istem güvenlik duvarı her istemi ve yanıtı politikaya göre denetler. Otomatik kırmızı takım testi modelleri dağıtımdan önce saldırı senaryolarıyla sınar, YZ tespit ve müdahale modülü bulut olay kayıtlarındaki yetkisiz dağıtımları yakalar; ajanlar ve modeller ise KubeArmor ile çekirdek düzeyinde yalıtılır.
Modül, AccuKnox CNAPP'nin bir parçası olarak aynı konsolda çalışır; bulut duruşu, Kubernetes ve çalışma zamanı bulgularıyla birlikte değerlendirilir. SaaS ve şirket içi kurulum aynı yetenekleri sunar. İstem güvenlik duvarı uygulamaya SDK ile ya da LiteLLM, AWS API Gateway, Azure API Management gibi bir YZ ağ geçidi üzerinden bağlanır; kayıtlar SIEM ve kayıt sistemlerine aktarılır.
Yetenekler
Üreticinin yayımladığı yetenekler, işlevine göre gruplanmış hâlde.
YZ varlık keşfi ve duruşu (AI-SPM)
Model, ajan, veri kümesi ve YZ araçları nerede çalışırsa çalışsın sürekli envantere alınır ve sahipsiz olanlar işaretlenir.
- AWS Bedrock ve SageMaker, Azure AI Foundry ve Copilot Studio, Google Vertex AI için ajansız keşif
- Bulut sanal makinelerinde anlık görüntüyle ajansız tarama
- Şirket içi sunucu ve uç noktalarda ajanlı tarama; MCP sunucusu, çıkarım motoru, YZ ağ geçidi
- Uç noktalarda kurulu YZ kodlama araçları ve yerel model çalıştırıcılarının bulunması
- Sahipsiz, kayıtsız ya da onaysız varlıkların yönetişim incelemesi için işaretlenmesi
İstem güvenlik duvarı
Her istem modele gitmeden, her yanıt kullanıcıya ulaşmadan politikaya göre denetlenir.
- Doğrudan ve dolaylı istem enjeksiyonu ile jailbreak girişimlerinin engellenmesi
- İstem ve yanıtlarda kişisel veri, sağlık verisi, kimlik bilgisi ve API anahtarı tespiti
- On iki kategoriden fazla politika; zararlı içerik, mevzuat ihlali ve kuruma özel kurallar
- Politika başına izle, uyar, ayıkla ya da engelle eylemi
- Genel ve uygulamaya özel politikalar; her karar denetim kaydına yazılır
- SDK, YZ ağ geçidi ya da Intune ile dağıtılan tarayıcı eklentisi üzerinden bağlantı
Otomatik YZ kırmızı takım testi
Model ve uygulamalar, saldırganın deneyeceği senaryolarla dağıtımdan önce ve her değişiklikte sınanır.
- İstem enjeksiyonu, jailbreak, halüsinasyon, zararlı içerik ve güvensiz kod üretimi testleri
- Çok turlu saldırılar: adım adım tırmanan senaryolar ve saldırı ağacı (TAP)
- Base64, onaltılık ve benzeri kodlamalarla gizlenmiş talimat saldırıları
- İhlali tetikleyen istem ve yanıt çiftleriyle bulgu
- Bulguların OWASP LLM Top 10 ve MITRE ATLAS ile eşlenmesi
- API ile erişilen özel modeller, Ollama ve OpenAI modelleri için zamanlanmış tarama
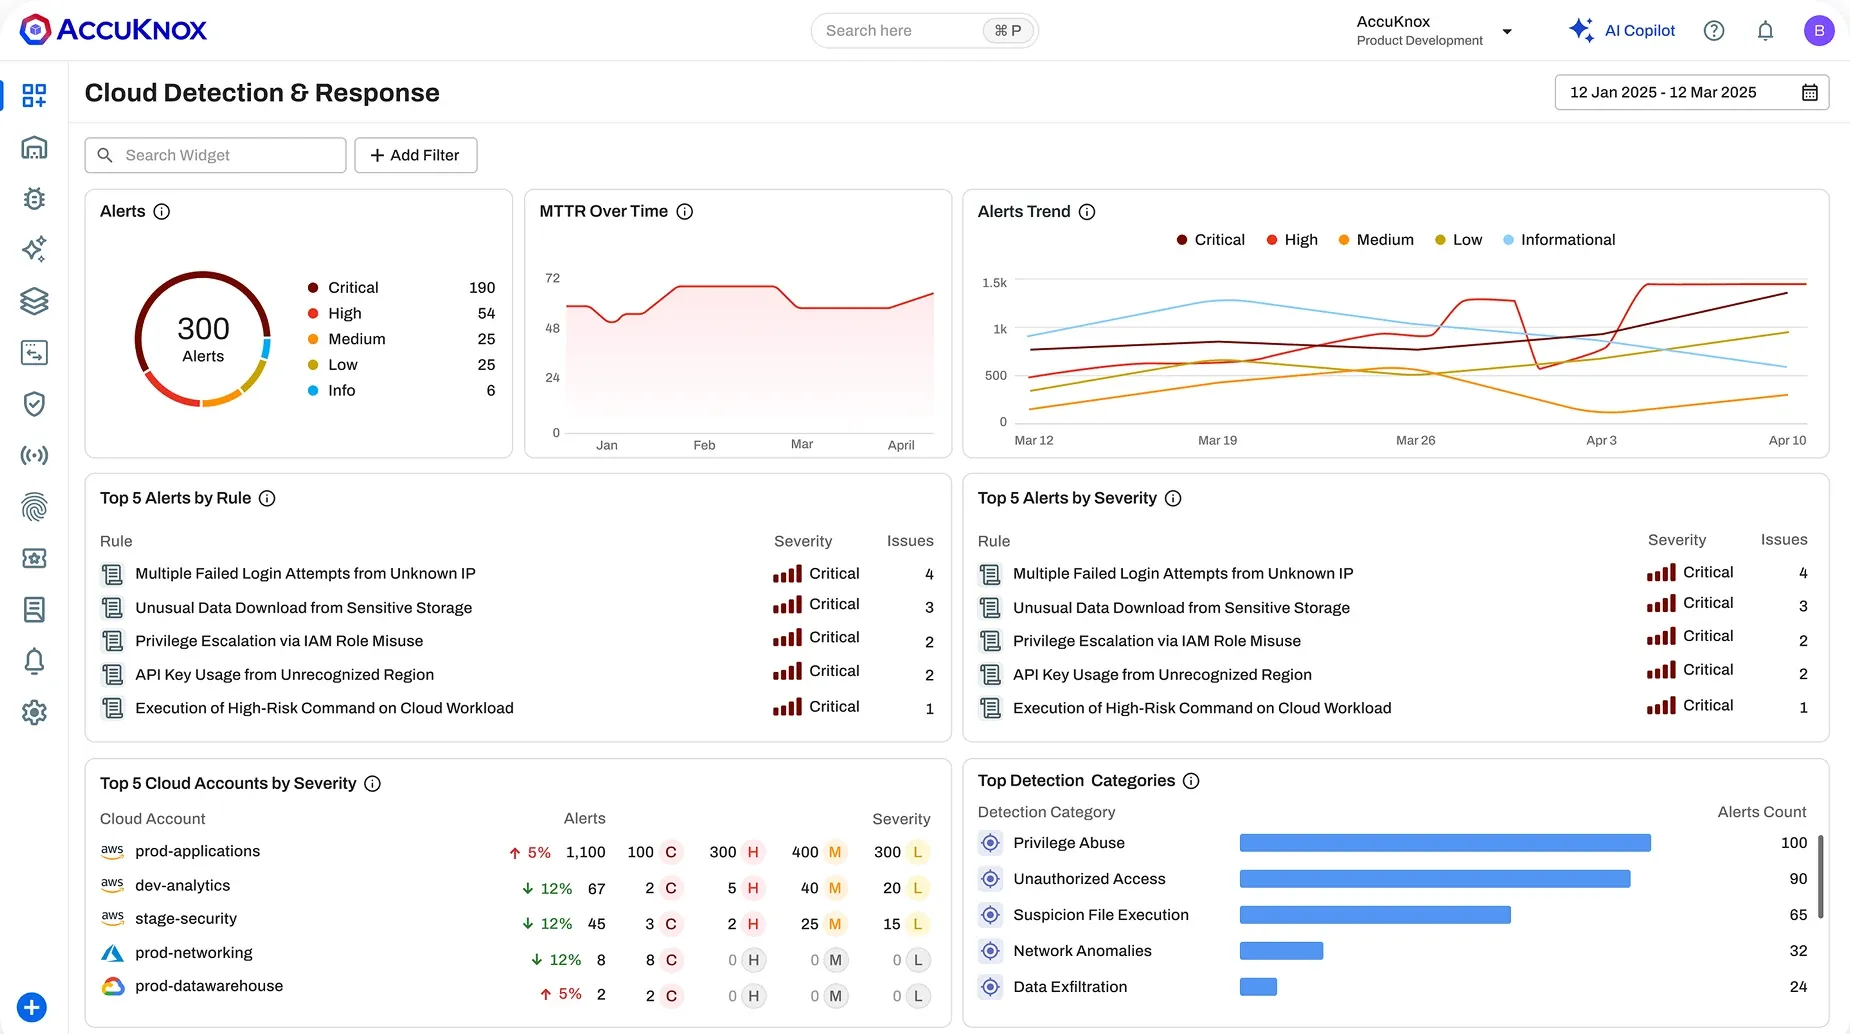
YZ tespit ve müdahale (AI-DR)
Bulut denetim düzlemi olayları politikaya göre değerlendirilir; çıkarım yolunda durmadığı için gecikme eklemez.
- AWS CloudTrail, Azure ve GCP kayıtlarından sürekli olay toplama
- Yetkisiz YZ dağıtımları, dışa açık model uç noktaları ve onaysız bölgelerde kullanımın tespiti
- Erişimi kısıtlama, dışa açık varlığı kapatma, riskli modeli engelleme ve bölge kuralı uygulama
- Politika başına izle, uyar ya da uygula seçimi
- Jira ya da ServiceNow kaydı, Slack ve PagerDuty bildirimi
Ajan, MCP ve çalışma zamanı
Ajan ne yaparsa yapsın, izin verilmeyen süreci, dosyayı ve ağ bağlantısını çekirdek engeller.
- Ajan süreçlerinin Linux güvenlik modülleriyle çekirdek düzeyinde yalıtılması
- LLM'in ürettiği kodun ya da dış aracın yalıtılmış kapsayıcıda çalıştırılması
- Her araç ve API çağrısının çalışmadan önce en az yetki politikasıyla denetimi
- MCP sunucusunda yalıtım, yalnızca kimliği doğrulanmış çağıranlara yetki ve araç çağrısı izleme
- Ajan davranışında temel çizgiden sapmaların işaretlenmesi
Model ve veri kümesi güvenliği
Model dosyası üretime girmeden taranır; yalnızca güvenilir kaynaktan gelen, onaylı modeller dağıtılır.
- TensorFlow, Keras, Pickle ve PyTorch model dosyalarında gömülü risk ve zafiyet taraması
- Modelin değişiklik isteği üzerinde taranması; rapor birleştirmeden önce gelir
- Güvenilir kayıt defteri ve imzalı yapıt politikaları
- Model soy ağacı ve bağımlılıkları için YZ malzeme listesi (AIBOM)
- Veri kümelerinde kişisel veri ve sağlık verisi taraması
- Güvenilmeyen modelin KubeArmor yalıtımında çalıştırılması
Nasıl çalışır
Keşif
Bulut hesapları ajansız bağlanır, sanal makine ve uç noktalar taranır; YZ varlıkları tek envantere girer.
- Bulut YZ hizmetleri
- Sanal makineler
- Uç noktalar
- Tarayıcı
Dağıtım öncesi
Model dosyaları taranır, uygulamalar kırmızı takım testinden geçer; yalnızca onaylı modeller dağıtıma ilerler.
İstek yolu
İstem güvenlik duvarı istemleri ve yanıtları politikaya göre izler, ayıklar ya da engeller.
Çalışma zamanı
Model ve ajanlar çekirdek düzeyinde yalıtılır; AI-DR bulut olaylarını izleyip otomatik yanıt verir.
Kanıt
Kararlar, bulgular ve müdahaleler kayda geçer; SIEM ve kayıt sistemlerine aktarılır.
Ürünü görün
Üretici görselleri: bir senaryo seçin, ürünün ne yaptığını görün.
Çalışma zamanı engelleme
Tespit ve müdahale
Kullanım alanları
Finans
Müşteri hizmetleri ve iç asistan uygulamalarında kişisel veri ve kimlik bilgisi istem ve yanıtta ayıklanır; üretici finans için DORA'ya göre özel politika kurulabildiğini belirtir.
Sağlık
Sağlık verisi işleyen YZ uygulamalarında istem ve yanıtlar denetlenir, veri kümelerinde sağlık verisi taranır.
Yazılım ve SaaS
Ürüne gömülen LLM özellikleri dağıtımdan önce kırmızı takım testinden geçer; model dosyaları değişiklik isteğinde taranır.
Kamu ve savunma
Şirket içinde çalışan modeller ve ajanlar için keşif, istem denetimi ve çalışma zamanı yalıtımı kurum altyapısında kalır.
Teknik ayrıntılar
Teknik özellikler
| Modüller | AI-SPM, istem güvenlik duvarı, YZ kırmızı takım testi, AI-DR, ajan güvenliği, model ve veri kümesi güvenliği |
|---|---|
| Kurulum modeli | SaaS ya da şirket içi; iki modelde aynı yetenekler |
| Bulut YZ hizmetleri | AWS Bedrock ve SageMaker, Azure AI Foundry ve Copilot Studio, Google Vertex AI |
| Model sağlayıcıları | Amazon Bedrock, Gemini, Ollama, vLLM ve OpenAI uyumlu API'ler |
| İstem güvenlik duvarı bağlantısı | SDK ya da YZ ağ geçidi (LiteLLM, Bifrost, AWS API Gateway, Azure API Management) |
| Keşif yöntemleri | Ajansız bulut SDK'sı, sanal makine anlık görüntüsü, ajanlı tarama, tarayıcı eklentisi |
| Çalışma zamanı yalıtımı | KubeArmor; Linux güvenlik modülleri ve eBPF |
| Şirket içi kurulum | Helm şemalarıyla kendi Kubernetes kümesinde ya da üç düğümlü sanal makine kümesinde; 30 dakika ile 4 saat |
| Ek bileşenler (şirket içi) | Neo4j veritabanı; istem güvenlik duvarı için GPU önerilir |
| Test eşlemesi | Kırmızı takım bulguları OWASP LLM Top 10 ve MITRE ATLAS ile eşlenir |
| Kapsam dışı | YZ kimlik güvenliği ve YZ uyum modülleri üreticinin yol haritasında; bu sayfada sunulmaz |
| Lisans ve fiyat | Teklif kapsam görüşmesinden sonra hazırlanır |
Entegrasyonlar
Bulut YZ hizmetleri
- AWS Bedrock
- Amazon SageMaker
- Azure AI Foundry
- Microsoft Copilot Studio
- Google Vertex AI
Model ve çıkarım
- Ollama
- vLLM
- NVIDIA Triton
- OpenAI uyumlu API'ler
YZ ağ geçitleri
- LiteLLM
- Bifrost
- AWS API Gateway
- Azure API Management
- Apigee
Ajan çerçeveleri
- LangChain
- LangGraph
- CrewAI
- MCP sunucuları
Kayıt ve bildirim
- Jira
- ServiceNow
- Slack
- PagerDuty
- SIEM
Üreticinin entegrasyon listesindeki adlar; üçüncü taraf logoları kullanılmaz.
Sık sorulan sorular
Kurulum, entegrasyon ve kullanım hakkında en sık gelen sorular. Sorunuz burada yoksa bize yazın.
AccuKnox AI Security, çalışanların ChatGPT kullanımını denetleyen bir ürün mü?
Öncelikli amacı bu değildir. AccuKnox AI Security, kurumun kendi geliştirdiği YZ uygulamalarını, modellerini ve ajanlarını korur. Çalışanların hazır YZ araçlarındaki veri paylaşımını tarayıcı oturumunda denetlemek için Redaccess daha uygundur. İki ürün birbirini tamamlar: biri kullanımı, diğeri kurumun YZ yığınını korur.
İstem güvenlik duvarı uygulamamıza nasıl bağlanır?
İki yol vardır. Güvenlik duvarı uygulamanın içine SDK ile gömülebilir ya da LiteLLM, AWS API Gateway, Azure API Management gibi bir YZ ağ geçidine bağlanabilir. Ajanların ağ geçidini atlamaması için model sağlayıcılarına doğrudan çıkışın kapatılması önerilir. Bağlantı yöntemi mevcut mimarinize göre keşifte belirlenir.
Hassas veri istemde yakalanırsa ne olur?
Her politika için eylem siz seçersiniz: yalnızca izlemek, uyarmak, hassas veriyi ayıklayıp istemi göndermek ya da isteği tümüyle engellemek. Kimlik bilgisi gibi yüksek riskli veriler için katı kurallar, belirsiz durumlarda bağlamı değerlendiren sınıflandırma politikaları kullanılır. Her karar denetim kaydına yazılır ve politikalar gerçek trafiğe göre ayarlanır.
Kırmızı takım testi tek seferlik bir taramadan farkı nedir?
Tek seferlik tarama her saldırı istemini bir kez gönderip yanıtı puanlar. AccuKnox kırmızı takım testi, adım adım tırmanan çok turlu saldırılar ve kodlanmış talimatlarla sabırlı bir saldırganı taklit eder. Bulgular, ihlali tetikleyen istem ve yanıt çiftleriyle gelir; testler zamanlanabilir ve her model değişikliğinde yeniden çalıştırılabilir.
Şirket içinde çalışan modellerimizi de kapsar mı?
Evet. AI Security SaaS ve şirket içi kurulumda aynı yetenekleri sunar; şirket içi kurulum kendi Kubernetes kümenize ya da üç düğümlü bir sanal makine kümesine Helm şemalarıyla yapılır. Ollama ve vLLM gibi yerel çıkarım motorları, ajanlı taramayla bulunur. İstem güvenlik duvarı için GPU zorunlu değildir, ancak üretici önerir.
YZ ajanlarının yetkisinden fazlasını yapmasını nasıl önleriz?
AccuKnox, ajan süreçlerini KubeArmor ile çekirdek düzeyinde yalıtır; izin verilmeyen süreç, dosya ve ağ bağlantısı çalışmaz. Her araç ve API çağrısı en az yetki politikasına göre denetlenir. Ajanları baştan varsayılan olarak her şeyin kapalı olduğu bir alanda çalıştırmak isteyen kurumlar için AccuKnox'un AgentZ platformu da vardır.
AgentZ nedir?
AgentZ, AccuKnox'un Ağustos 2026'da duyurduğu, YZ ajanlarını oluşturma, çalıştırma ve yönetme platformudur. Her ajan kendi yalıtılmış alanında çalışır; işlemci, bellek, dosya sistemi, paket ve ağ erişimi ayarlanır. Araç bazında izin, çalışma anında kimlik bilgisi aktarımı ve denetim izi sunar; SaaS, şirket içi ve yalıtılmış ortamda kurulabilir.
Mevzuat açısından nasıl kanıt üretir?
AccuKnox istem kararlarını, kırmızı takım bulgularını ve AI-DR müdahalelerini kayda geçirir; test bulgularını OWASP LLM Top 10 ve MITRE ATLAS ile eşler. KVKK ve BDDK ile eşleme NSS değerlendirmesidir: kişisel verinin YZ uygulamasından sızmasını sınırlayan tedbirlerden biri olabilir, ancak ürün tek başına uyum sağlamaz, kanıt üretmeye yardım eder.
Bu ürünün yer aldığı çözümler
Mevzuat eşlemesi
Bu ürünün yer aldığı çözümler üzerinden eşlenen yükümlülükler.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıBilişim varlıklarının ve verilerin ayrıntılı envanterini çıkarmak ve güncel tutmak.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiVarlık gruplarıBilgi varlıklarını rehberdeki varlık gruplarına göre envanterlemek; ağa bağlanan cihazları tanımak.
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Sonraki adım
Kurumunuza uygun mimariyi birlikte çizelim.
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71