Ürün · AccuKnox
AccuKnox Zero Trust CNAPP
Koddan buluta ve çalışan iş yüküne kadar riski tek yerde görür; politika dışı davranışı çalışmadan engeller.
- Tespit değil, engellemeKubeArmor politika dışı süreci, dosya ve ağ erişimini çekirdek düzeyinde çalışmadan durdurur.
- Şirket içi ve yalıtılmış kurulumBütün modüller internete bağlı olmayan ortamda da çalışır; veri kurumdan çıkmaz.
- Modüler: ihtiyaç kadarCSPM, KSPM, CWPP, ASPM ve CDR ayrı ayrı alınabilir, aynı konsolda birleşir.
Genel bakış
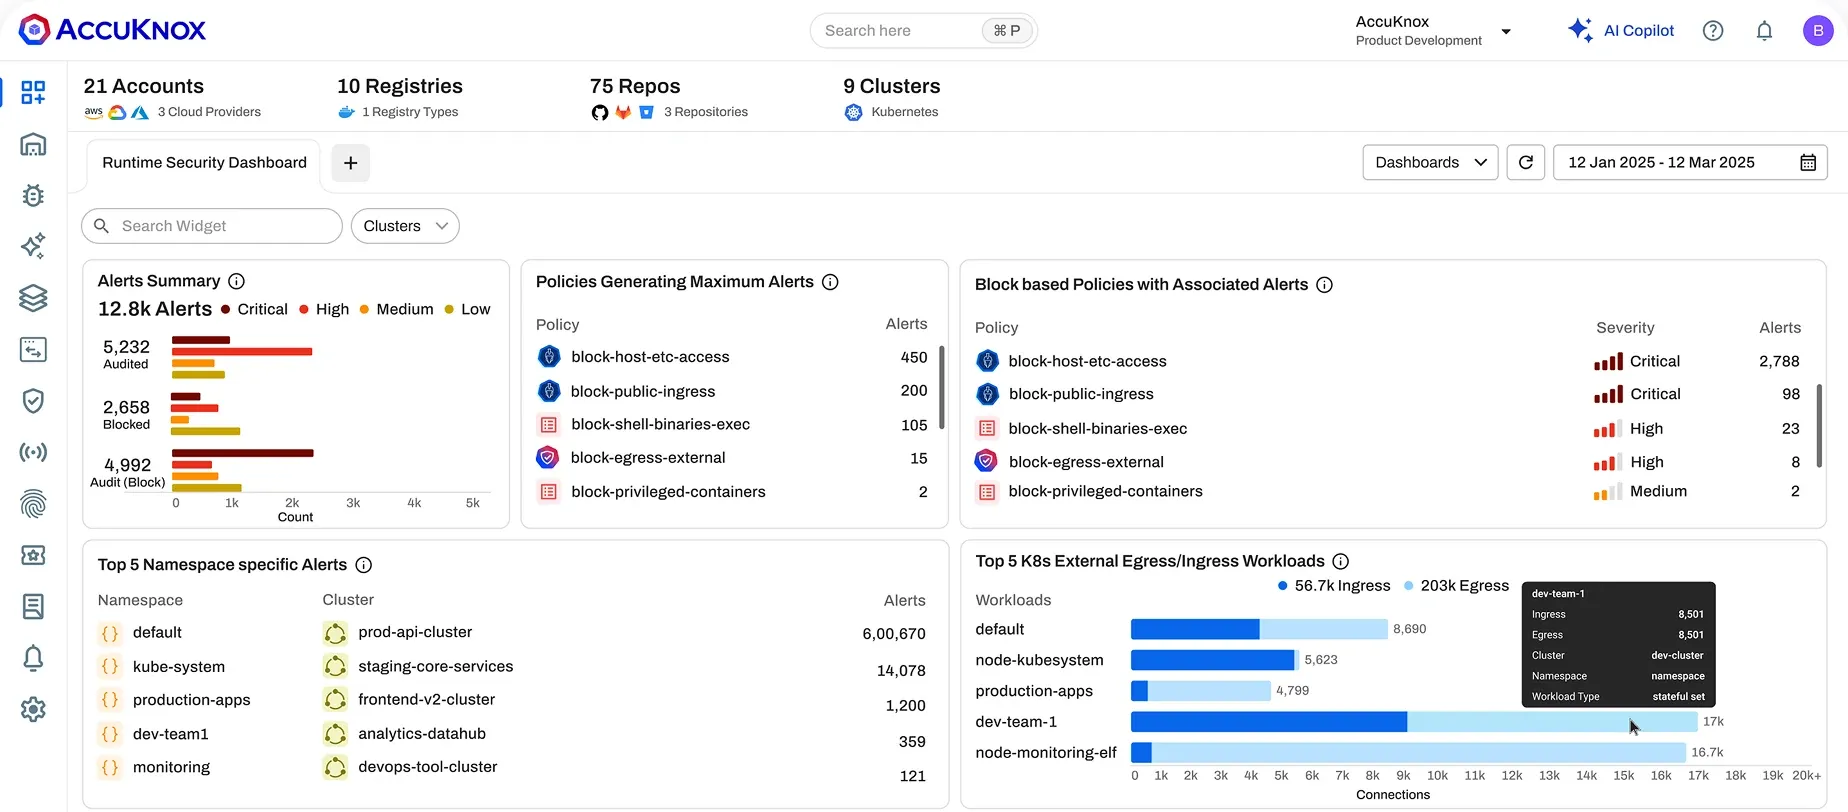
Bulut hesaplarını, Kubernetes kümelerini, iş yüklerini ve kodu tek platformda denetler. Politika dışı süreci KubeArmor ile çalışmadan önce engeller; şirket içi ve yalıtılmış ortamda da kurulur.
Bulut-yerel uygulamalar kod deposundan başlar, bir kayıt defterinden geçer, Kubernetes kümesinde ya da sanal makinede çalışır ve bulut hesabının yapılandırmasına dayanır. Her katman için ayrı bir araç kullanıldığında bulgular farklı konsollara dağılır, aynı risk birkaç kez raporlanır ve çalışan iş yükündeki saldırı çoğu zaman ancak gerçekleştikten sonra fark edilir. Düzenlemeye tabi kurumlar ise bu araçların önemli bir kısmını SaaS olarak kullanamaz.
AccuKnox Zero Trust CNAPP, bulut duruşunu (CSPM), Kubernetes duruşunu (KSPM), iş yükü korumasını (CWPP), uygulama güvenliğini (ASPM) ve bulut tespit ve müdahalesini (CDR) tek platformda toplar. Bulut hesapları salt okunur yetkiyle ajansız taranır; kümelere ve sanal makinelere ise AccuKnox'un geliştirdiği CNCF projesi KubeArmor kurulur. KubeArmor, Linux güvenlik modülleri ve eBPF ile politika dışı davranışı çalışmadan engeller.
Platform SaaS olarak, kurumun veri merkezinde, internet bağlantısı olmayan yalıtılmış ortamda ya da kurumun kendi bulut hesabında aynı yeteneklerle kurulur. Bulgular yinelenmeden birleştirilir, önceliklendirilir ve Jira, ServiceNow gibi sistemlerde kayda dönüşür; olaylar SIEM'e aktarılır. Sonuçlar CIS, ISO 27001, PCI DSS ve NIST gibi çerçevelere göre raporlanır; modüller ayrı ayrı alınabildiği için kurum tek bir alanla başlayıp kapsamı zamanla genişletebilir.
Yetenekler
Üreticinin yayımladığı yetenekler, işlevine göre gruplanmış hâlde.
Bulut duruşu (CSPM)
Bulut hesapları ajansız, salt okunur yetkiyle taranır; yanlış yapılandırma ve sapma sürekli izlenir.
- AWS, Azure ve GCP hesaplarında salt okunur yetkiyle ajansız varlık keşfi
- Hesaplama, depolama, veritabanı, ağ ve kimlik kaynaklarının otomatik envanteri
- Yanlış yapılandırma tespiti ve iki tarama arasında başarısıza dönen kontrollerin işaretlenmesi
- Dışa açık kaynakların her taramada etiketlenmesi
- Bulgulardan Jira, Freshservice ve ConnectWise kaydı açılması
Çalışma zamanı koruması (CWPP)
KubeArmor, kapsayıcı ve sanal makinelerin davranışını çekirdek düzeyinde sınırlar; saldırı çalışmadan durur.
- Süreç çalıştırma, dosya erişimi ve ağ işlemlerinin kısıtlanması
- AppArmor, BPF-LSM ve SELinux ile satır içi engelleme
- Gözlenen davranıştan en az yetkili temel politikaların otomatik üretimi
- Kubernetes'te DaemonSet, sanal makine ve fiziksel sunucuda systemd modu
- Ana makine taraması, zararlı yazılım taraması ve STIG ile CIS sıkılaştırma denetimleri
- Denetim düzlemine erişilemese de çalışma zamanı koruması sürer
Kubernetes duruşu (KSPM)
Küme, ad alanı, düğüm ve pod düzeyinde yapılandırma ve yetki riskleri sürekli görünür olur.
- Küme, ad alanı, düğüm, pod ve servislerin sürekli haritası
- CIS, NSA/CISA ve MITRE ATT&CK eşlemeleriyle kıyaslama taramaları
- Kubernetes kimlik ve yetki yönetimi (KIEM)
- Yetkisiz dağıtımların ve dışa açık iş yüklerinin tespiti
- Dağıtım öncesinde manifest, Helm şeması, Terraform ve imaj taraması
Uygulama güvenliği (ASPM)
Güvenlik bulguları kod ve boru hattı aşamasında yakalanır, çalışma zamanı bağlamıyla önceliklendirilir.
- Statik ve dinamik uygulama güvenliği testi (SAST, DAST)
- Açık kaynak bağımlılıklarında zafiyet ve lisans riski taraması
- Terraform, Helm ve Kubernetes manifestlerinde IaC taraması
- Kod depoları ve CI/CD boru hatlarında gizli anahtar taraması
- Kapsayıcı imajlarında zafiyet ve zararlı yazılım taraması
- IaC bulguları için GitOps değişiklik isteği
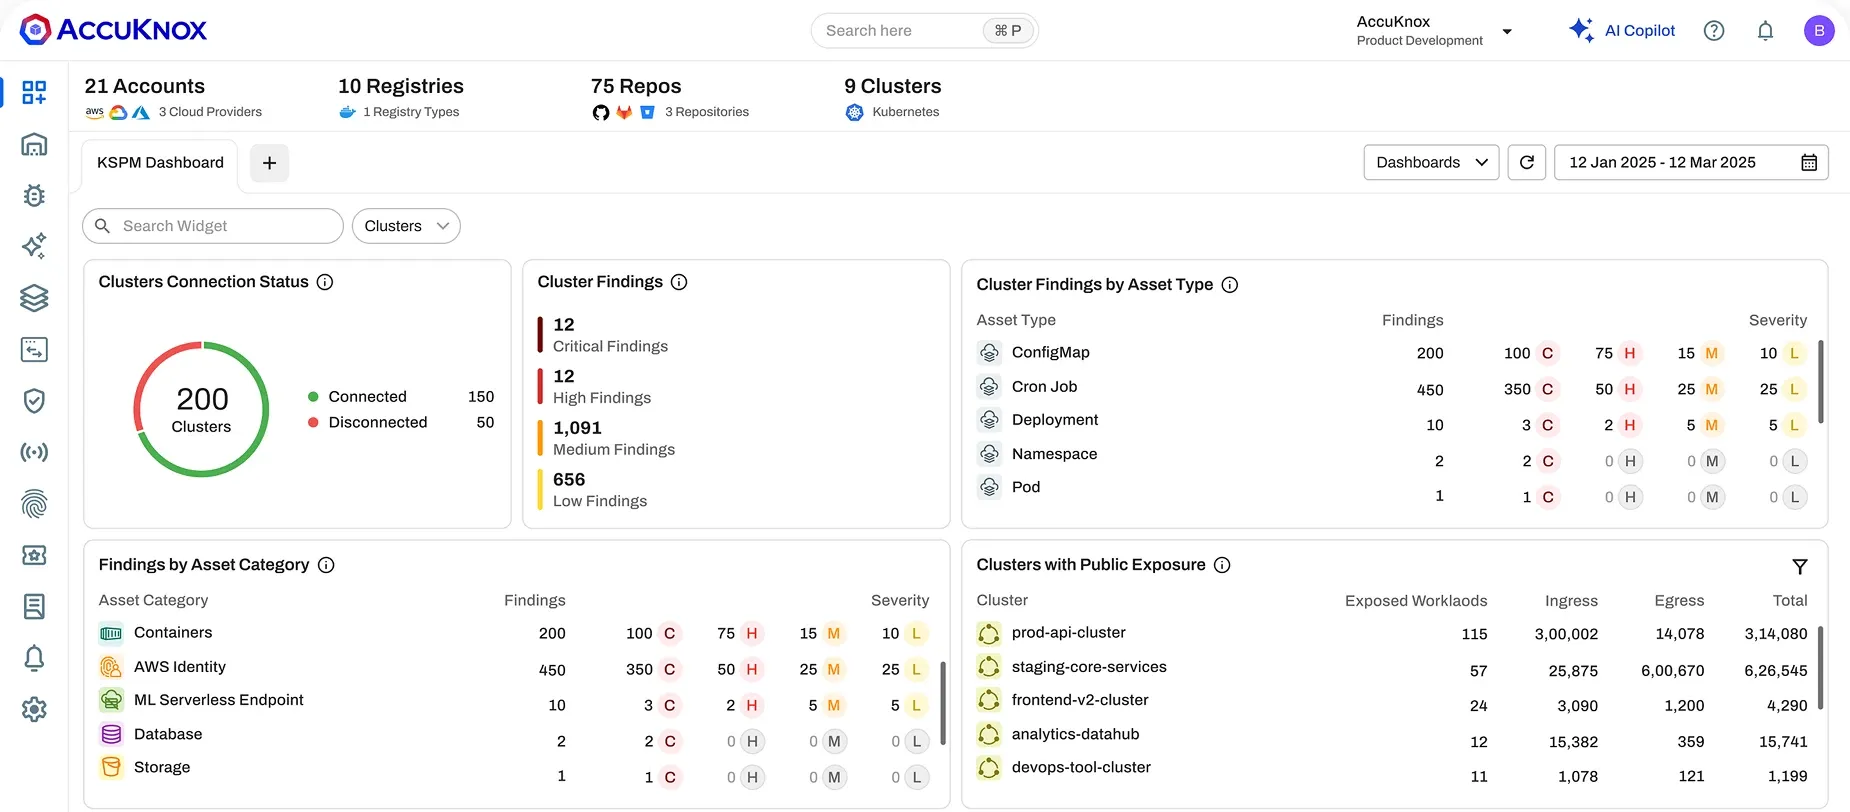
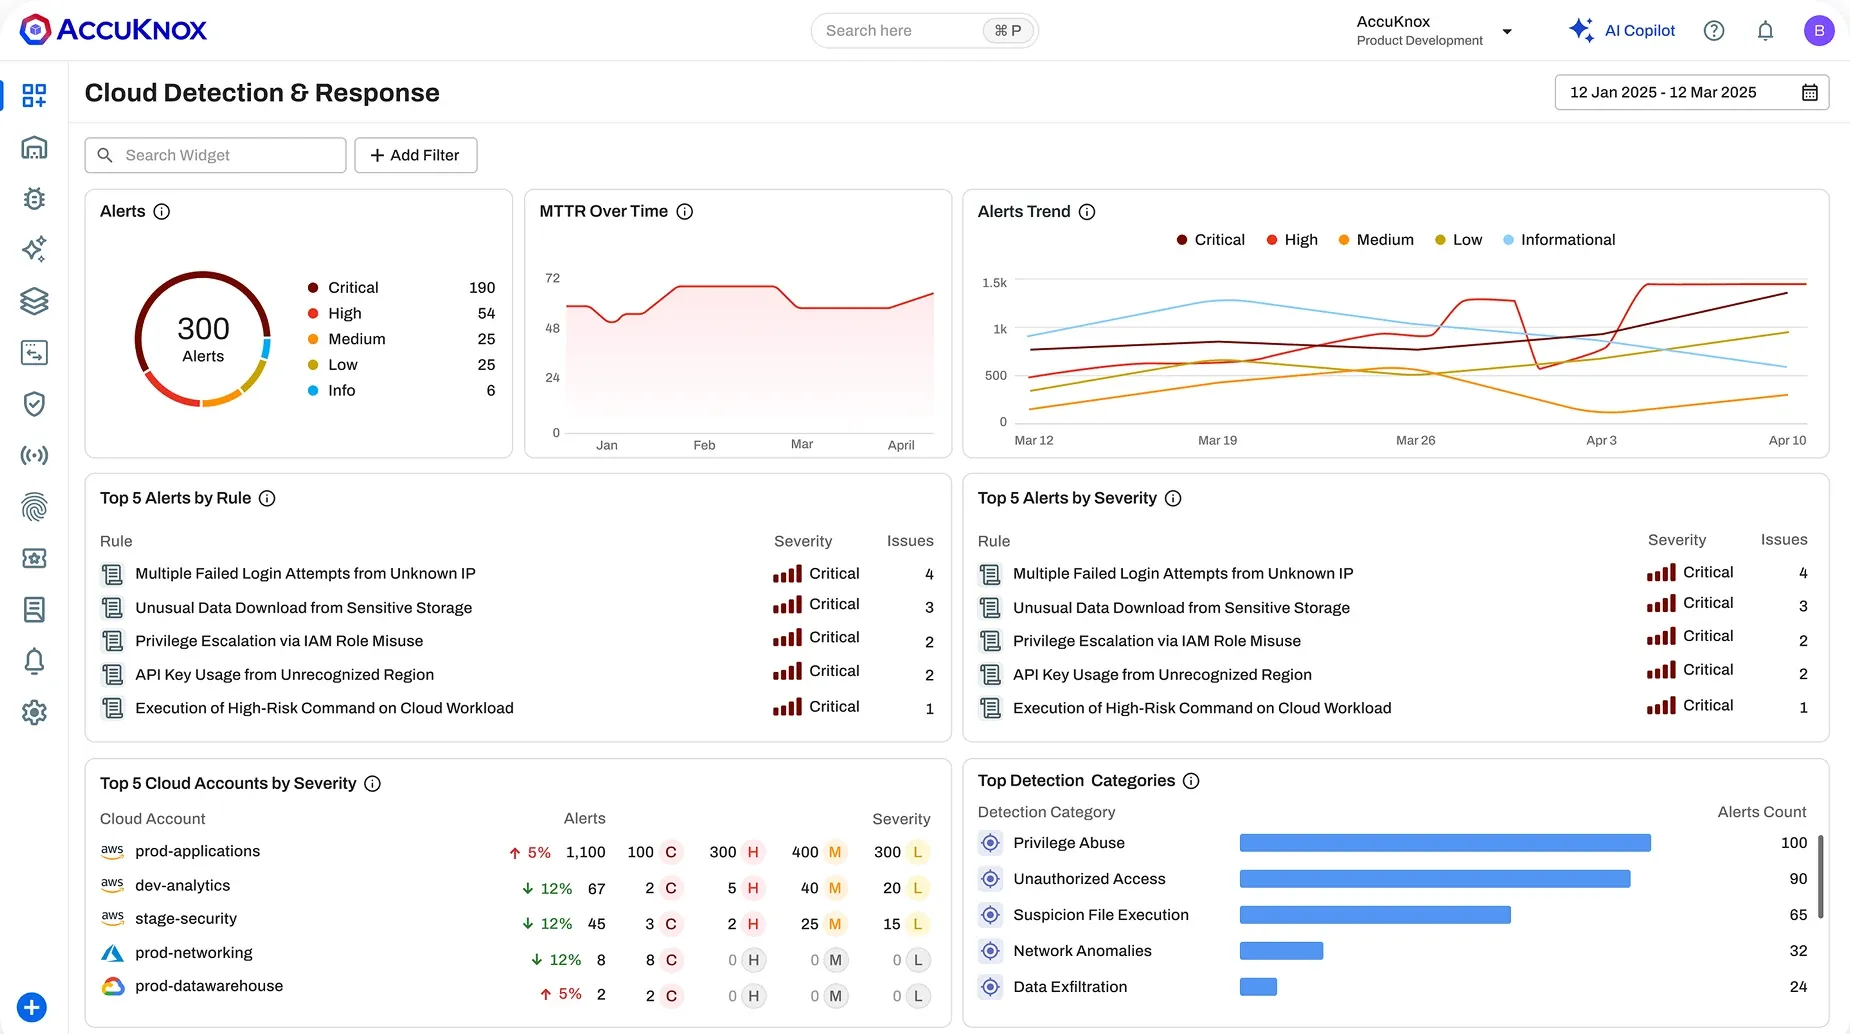
Bulut tespit ve müdahale (CDR)
Bulut olay kayıtları politikaya göre değerlendirilir; tespit edilen ihlal otomatik düzeltme betiğine bağlanır.
- AWS CloudTrail, Azure Event Hub ve GCP Pub/Sub ile olay kaydı toplama
- Gerçek zamanlı yanlış yapılandırma ve sapma tespiti
- Yetkisiz erişim ve olağan dışı coğrafi konum tespiti
- Dışa açık kaynakların otomatik düzeltilmesi; ör. sanal makinenin genel IP'sinin kaldırılması
- Düzeltme betiklerinin kurumun kendi deposundan GitHub Actions ile çalıştırılması
Uyum ve bulgu yönetimi
Bütün modüllerin bulguları tek yaşam döngüsünde birleşir ve çerçeve kontrollerine eşlenir.
- CIS, ISO 27001, PCI DSS, HIPAA, GDPR, SOC 2, NIST ve FedRAMP dâhil 30'dan fazla çerçeve
- Bulguların yinelenmeden birleştirilmesi, bağlamla zenginleştirilmesi ve önceliklendirilmesi
- Çift yönlü Jira ve ServiceNow eşitlemesi; çözülen kayıt bulguyu kapatır
- Gerekçeli istisnalar uyum puanını bozmadan izlenir
- Yeniden taramayla doğrulama ve zaman damgalı kapanış kaydı
Nasıl çalışır
Bağlanma
Bulut hesapları salt okunur yetkiyle ajansız bağlanır; kümelere ve sanal makinelere KubeArmor kurulur.
- Bulut hesabı
- Kubernetes
- Sanal makine
- Kod deposu ve CI/CD
Keşif ve tarama
Varlık envanteri çıkarılır; yapılandırma, kod, imaj ve küme kıyaslama taramaları sürekli çalışır.
Politika
Gözlenen davranıştan en az yetkili politikalar üretilir; önce denetim, sonra engelleme modunda uygulanır.
Çalışma zamanı
Politika dışı süreç, dosya ve ağ erişimi çekirdek düzeyinde engellenir; bulut olayları CDR ile izlenir.
Düzeltme ve kanıt
Bulgular önceliklendirilip kayda dönüşür, yeniden taramayla kapanır; uyum raporu çerçeve bazında üretilir.
Ürünü görün
Üretici görselleri: bir senaryo seçin, ürünün ne yaptığını görün.
Kubernetes duruşu
Bulut tespit ve müdahale
Kullanım alanları
Kamu ve savunma
İnternet bağlantısı olmayan yalıtılmış ortamlarda bütün modüller kurum içinde çalışır; üretici bu modeli kamu, savunma ve düzenlemeye tabi sektörler için tasarlar.
Telekomünikasyon
5G ve uç ortamlarındaki Kubernetes ve sanal makine iş yüklerinde hafif KubeArmor ajanıyla çalışma zamanı engelleme.
Finans
Şirket içi ve karma bulut iş yükleri tek konsolda denetlenir; bulgular ISO 27001, PCI DSS ve NIST çerçevelerine eşlenir.
Yazılım ve SaaS
Kod, boru hattı, kayıt defteri ve çalışan küme aynı bulgu akışında; IaC hataları değişiklik isteğiyle düzeltilir.
Teknik ayrıntılar
Teknik özellikler
| Kurulum modelleri | SaaS, şirket içi (sanal makine, fiziksel sunucu), yalıtılmış ve müşterinin kendi bulut hesabı |
|---|---|
| Modüller | CSPM, KSPM, CWPP, ASPM, CDR ve uyum; modüller ayrı ayrı alınabilir |
| Çalışma zamanı motoru | KubeArmor (CNCF Sandbox); Linux güvenlik modülleri (AppArmor, BPF-LSM, SELinux) ve eBPF |
| Uyum çerçeveleri | 30'dan fazla: CIS, ISO 27001, PCI DSS, HIPAA, GDPR, SOC 2, NIST, FedRAMP, STIG |
| Bulut sağlayıcıları | AWS, Azure, GCP, Oracle, OpenStack, VMware, Nutanix, IBM Cloud, DigitalOcean, Alibaba Cloud |
| Kubernetes | EKS, AKS, GKE, OpenShift, Rancher, OKE ve diğer dağıtımlar |
| İşletim sistemleri | Ubuntu, Debian, CentOS, SUSE, Fedora, Rocky Linux, Red Hat Enterprise Linux, Amazon Linux |
| Tarama yöntemi | Bulutta salt okunur yetkiyle ajansız; Kubernetes'te DaemonSet, sanal makinede systemd ajanı |
| SaaS bölgeleri | ABD, Hindistan, Avrupa ve Orta Doğu |
| Şirket içi kurulum | Ayrı bir Kubernetes kümesinde Helm şemalarıyla; yalıtılmış kurulumda imajlar özel kayıt defterine alınır |
| Çok kiracılı yapı | Katı ve mantıksal yalıtım; kiracı bazında rol tabanlı yetki ve MSSP yönetimi |
| Kapsam dışı | Windows iş yükleri üreticinin yol haritasında; bugün Linux iş yükleri kapsanır |
| Lisans ve fiyat | Modüler lisans; teklif kapsam görüşmesinden sonra hazırlanır |
Entegrasyonlar
SIEM ve kayıt
- Splunk
- Microsoft Sentinel
- IBM QRadar
- Elasticsearch
- AWS CloudWatch
- Rsyslog / CEF
Kayıt ve bildirim
- Jira
- ServiceNow
- Freshservice
- ConnectWise
- Slack
- PagerDuty
CI/CD
- GitHub Actions
- GitLab CI/CD
- Jenkins
- Azure DevOps
- Bitbucket
- AWS CodePipeline
Kapsayıcı kayıt defterleri
- Amazon ECR
- Azure Container Registry
- Google Artifact Registry
- Docker Hub
- Harbor
- JFrog Artifactory
Sanallaştırma ve bulut
- AWS
- Microsoft Azure
- Google Cloud
- Nutanix
- VMware
- OpenShift
Üreticinin entegrasyon listesindeki adlar; üçüncü taraf logoları kullanılmaz.
Sık sorulan sorular
Kurulum, entegrasyon ve kullanım hakkında en sık gelen sorular. Sorunuz burada yoksa bize yazın.
AccuKnox'u şirket içinde ya da internetsiz ortamda kurabilir miyiz?
Evet. Denetim düzlemi kurumun veri merkezinde ayrı bir Kubernetes kümesine Helm şemalarıyla kurulur. Yalıtılmış kurulumda ASPM, CSPM, CWPP, KSPM ve uyum modüllerinin tamamı internet bağlantısı olmadan çalışır; kapsayıcı imajları kurumun özel kayıt defterine alınır, zafiyet veritabanı güncellemeleri kurumun kendi süreciyle aktarılır.
KubeArmor nedir, AccuKnox ile ilişkisi ne?
KubeArmor, AccuKnox'un geliştirdiği ve sürdürdüğü, CNCF bünyesindeki açık kaynak çalışma zamanı güvenliği projesidir. Linux güvenlik modülleri ve eBPF ile kapsayıcı, pod ve sanal makinelerde süreç, dosya ve ağ erişimini sınırlar. AccuKnox kurumsal sürümü buna merkezi politika yönetimi, otomatik politika üretimi, çok kiracılı yapı ve diğer CNAPP modüllerini ekler.
Tespit eden ürünlerle engelleyen ürün arasındaki fark nedir?
Saldırı sonrası müdahale, uyarı geldikten sonra şüpheli süreci sonlandırır; o ana kadar saldırganın kodu çalışmış olabilir. KubeArmor satır içi engelleme yapar: politikaya uymayan süreç, dosya ya da ağ erişimi çekirdek düzeyinde hiç başlamaz. Politikalar önce denetim modunda gözlenir, beklenen davranış doğrulandıktan sonra engelleme moduna alınır.
Bulut hesaplarımıza ajan kurmamız gerekir mi?
Hayır. AWS, Azure ve GCP hesapları salt okunur yetkili bir rol ya da hizmet hesabıyla bağlanır; CSPM bulut API'leri üzerinden ajansız çalışır ve kaynaklarda değişiklik yapmaz. Ajan yalnızca Kubernetes kümelerinde ve sanal makinelerde çalışma zamanı koruması için kurulur. Bu iki yöntemin birlikte kullanılması, platformun temel tasarım tercihlerinden biridir.
Denetim düzlemi erişilemez olursa koruma durur mu?
Hayır. Üreticinin dokümanına göre denetim düzlemi kesintiye uğradığında veri düzlemi ve üretim iş yükleri etkilenmez; KubeArmor politikaları uygulamaya devam eder. Yüksek erişilebilirlik isteyen kurumlar denetim düzlemini birden çok erişilebilirlik bölgesine yayabilir. Kurulum topolojisi, yedeklilik ve bölgeler arası ağ gereksinimi keşif görüşmesinde birlikte planlanır.
Hangi uyum çerçevelerine göre rapor verir?
AccuKnox CIS kıyaslamaları, ISO 27001, PCI DSS, HIPAA, GDPR, SOC 2, NIST ve FedRAMP dâhil 30'dan fazla çerçeveye göre bulguları kontrollere eşler ve raporlar. BDDK, KVKK ve Bilgi ve İletişim Güvenliği Rehberi için hazır şablon yayımlanmaz; bu eşleme NSS değerlendirmesidir ve ürün tek başına uyum sağlamaz, kanıt üretmeye yardım eder.
Bütün modülleri birlikte almak zorunda mıyız?
Hayır. CSPM, KSPM, CWPP, ASPM ve CDR modülleri ayrı ayrı alınabilir ve aynı konsolda birleşir. Kurumlar çoğunlukla bulut duruşu ya da Kubernetes duruşuyla başlar, ardından çalışma zamanı korumasını ekler. Hangi modülün önce devreye alınacağı, iş yüklerinizin nerede çalıştığına ve öncelikli riske göre keşifte belirlenir.
Pilot çalışma ne kadar sürer?
Üretici, tipik bir kavram kanıtlama çalışmasının SaaS modelinde bir ila iki hafta, şirket içi kurulumda iki ila üç hafta sürdüğünü belirtir. Yalıtılmış kurulumda imajların hazırlanması ek süre gerektirir. Ön koşullar hazır olduğunda kurulum daha kısa sürebilir; takvim, ortamınız ve hedef modüllerle birlikte keşif görüşmesinde netleşir.
Bu ürünün yer aldığı çözümler
Mevzuat eşlemesi
Bu ürünün yer aldığı çözümler üzerinden eşlenen yükümlülükler.
- 7545 sayılı Siber Güvenlik KanunuGenel yükümlülükSiber olayları tespit edip Siber Güvenlik Başkanlığı'na gecikmeksizin bildirmek.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıBilişim varlıklarının ve verilerin ayrıntılı envanterini çıkarmak ve güncel tutmak.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıKritik altyapıyı siber saldırılara karşı korumak için gerekli tedbirleri almak.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiVarlık gruplarıBilgi varlıklarını rehberdeki varlık gruplarına göre envanterlemek; ağa bağlanan cihazları tanımak.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiGüvenlik seviyeleriHer varlık için kritiklik derecesine göre belirlenen üç güvenlik seviyesinden birinin tedbirlerini uygulamak.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiYetkinlik seviyesiEPDK'nın bildirdiği kritiklik derecesine göre üç seviyeli yetkinlik modelinin kontrollerini süresi içinde uygulamak.
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Sonraki adım
Kurumunuza uygun mimariyi birlikte çizelim.
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71