Ürün · Syteca
Syteca UAM
Kritik sistemlerdeki her oturumu kayda geçirir, riskli davranışı yakalar ve gerektiğinde anında müdahale eder.
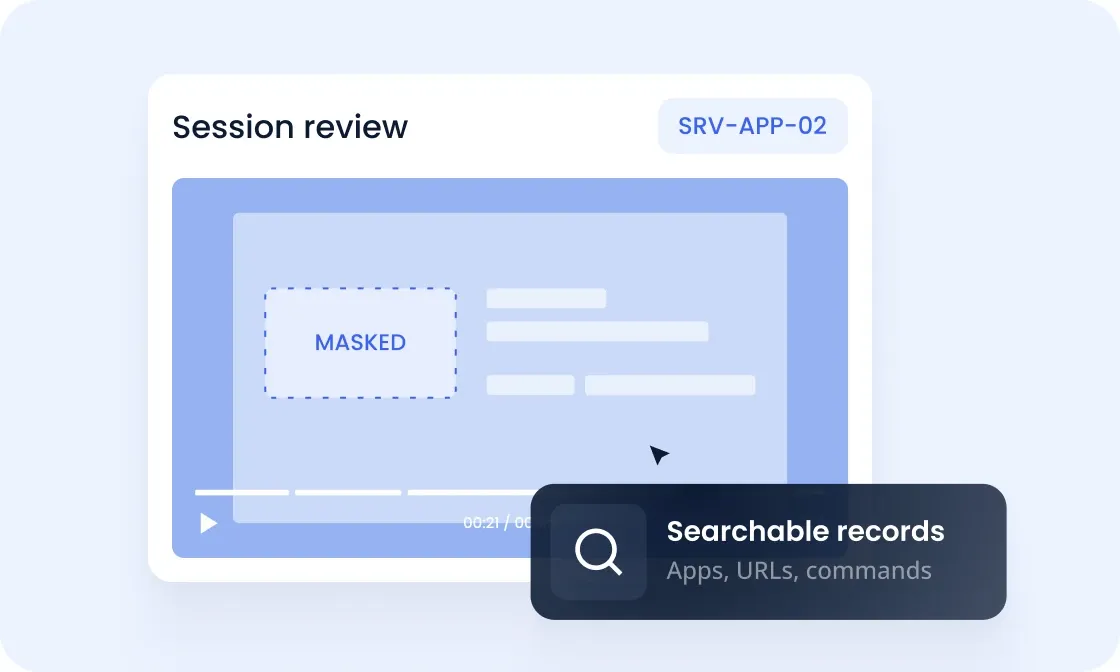
- Video ve aranabilir meta veriOturum ekran videosuyla kaydedilir; uygulama, adres ve komuta göre saniyeler içinde bulunur.
- Uyarı ve canlı müdahaleKural ihlalinde oturum sonlandırılır, süreç durdurulur, USB engellenir ya da kullanıcı uyarılır.
- Gizliliği gözeten kayıtHassas alanlar kayıtta maskelenir; seçilen uygulama ve siteler için yalnızca meta veri tutulur.
Genel bakış
Kritik sistemlerdeki kullanıcı oturumlarını video ve aranabilir meta veriyle kaydeder. Riskli davranışı uyarı kurallarıyla yakalar, oturuma canlı müdahale eder, kayıtta hassas veriyi maskeler.
Olayların önemli bir kısmı dışarıdan değil, meşru erişimi olan kullanıcıların oturumlarından doğar: yanlışlıkla silinen bir tablo, yetkisi aşan bir yönetici, uzaktan bağlanan bir tedarikçinin beklenmedik komutu. Sistem kayıtları ne olduğunu kısmen söyler; ekranda gerçekte ne yapıldığını, hangi uygulamanın açıldığını ve hangi komutun yazıldığını göstermez. Bir olay incelemesinde ya da denetimde ihtiyaç duyulan şey ise tam olarak bu görüntüdür.
Syteca UAM, kritik uç noktalardaki kullanıcı oturumlarını ekran videosu ve meta veriyle kaydeder; kayıtlar uygulama, web adresi ve komuta göre aranır. Şablon ve özel uyarı kuralları riskli davranışı yakalar, davranış analitiği olağan dışı çalışma saatleri gibi sapmaları işaretler. Güvenlik ekibi ihlal anında oturumu sonlandırabilir, süreci durdurabilir, USB aygıtını engelleyebilir ya da kullanıcıya uyarı gösterebilir.
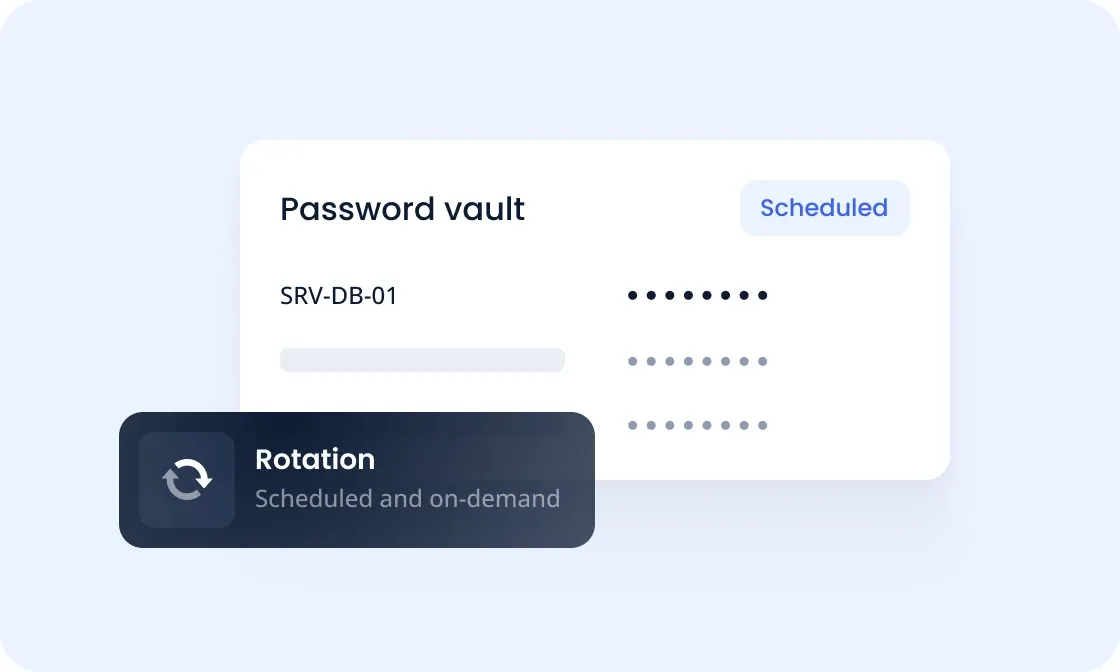
Kayıt kapsamı kurumun gizlilik kurallarına göre ayarlanır: hassas veriler kayıtta gerçek zamanlı maskelenir, Windows uç noktalarda belirli uygulama ve web siteleri ekran kaydından çıkarılıp yalnızca meta veri toplanır. Aynı ajan Syteca PAM'i de taşıdığı için ayrıcalıklı erişim ve oturum izleme tek konsoldan yönetilir; Windows, Linux/Unix, macOS ve Citrix ortamları kapsanır.
Yetenekler
Ürün yetenekleri, işlevine göre gruplanmış hâlde. Liste üreticinin yayımladığı bilgilere dayanır; güncel sürümdeki kapsam keşif görüşmesinde netleşir.
Oturum kaydı
Ekranda olan her şey video olarak, yapılan her işlem de aranabilir meta veri olarak kayda geçer.
- Ekran videosu ve meta veriyle oturum kaydı
- Tuş vuruşu izleme ile adli inceleme için ayrıntılı denetim izi
- Kesintisiz, akıcı oturum oynatma
- Uygulama, web adresi ve komuta göre arama
- Sıçrama sunucusundaki tek istemciyle eş zamanlı bütün RDP oturumlarının izlenmesi
- Tam hareketli video kaydı için yapılandırma seçenekleri
Uyarı kuralları ve UEBA
Riskli davranış hazır kural kütüphanesi, kuruma özel kurallar ve davranış analitiğiyle yakalanır.
- Şablon uyarı kuralları kütüphanesi
- Olağan dışı kullanıcı davranışı için özel uyarı kuralları
- Kullanıcı ve varlık davranış analitiği (UEBA); ör. olağan dışı saatte sisteme erişim
- Uyarıların önem derecesine göre izlenmesi
- UEBA yalnızca şirket içi kurulumda çalışır; SaaS ve yüksek erişilebilirlik modunda yoktur
Canlı müdahale
Uyarı bir bildirimle kalmaz; güvenlik ekibi oturuma otomatik ya da elle anında müdahale eder.
- Oturumu otomatik ya da elle sonlandırma
- Zararlı süreci durdurma
- USB aygıtını engelleme
- Politikayı ihlal eden kullanıcıya uyarı mesajı gösterme
Gizlilik ve veri koruma
İzleme, kayıt altına alınması gerekmeyen kişisel ve hassas veriyi dışarıda bırakacak biçimde ayarlanır.
- Oturum kayıtlarında hassas verinin gerçek zamanlı maskelenmesi
- Windows'ta belirli uygulama ve siteleri ekran kaydından çıkarma, yalnızca meta veri toplama
- IP filtresiyle kaydı yalnızca uzaktan ve tedarikçi oturumlarıyla sınırlama
- Çıkarılabilir medya (USB) kullanımının denetimi
- İzleme verisinin şifrelenmesi
Raporlama ve paneller
Kayıtlar denetim, olay incelemesi ve kullanım analizi için hazır rapor ve panellere dönüşür.
- Otomatik üretilen kullanıcı etkinliği raporları
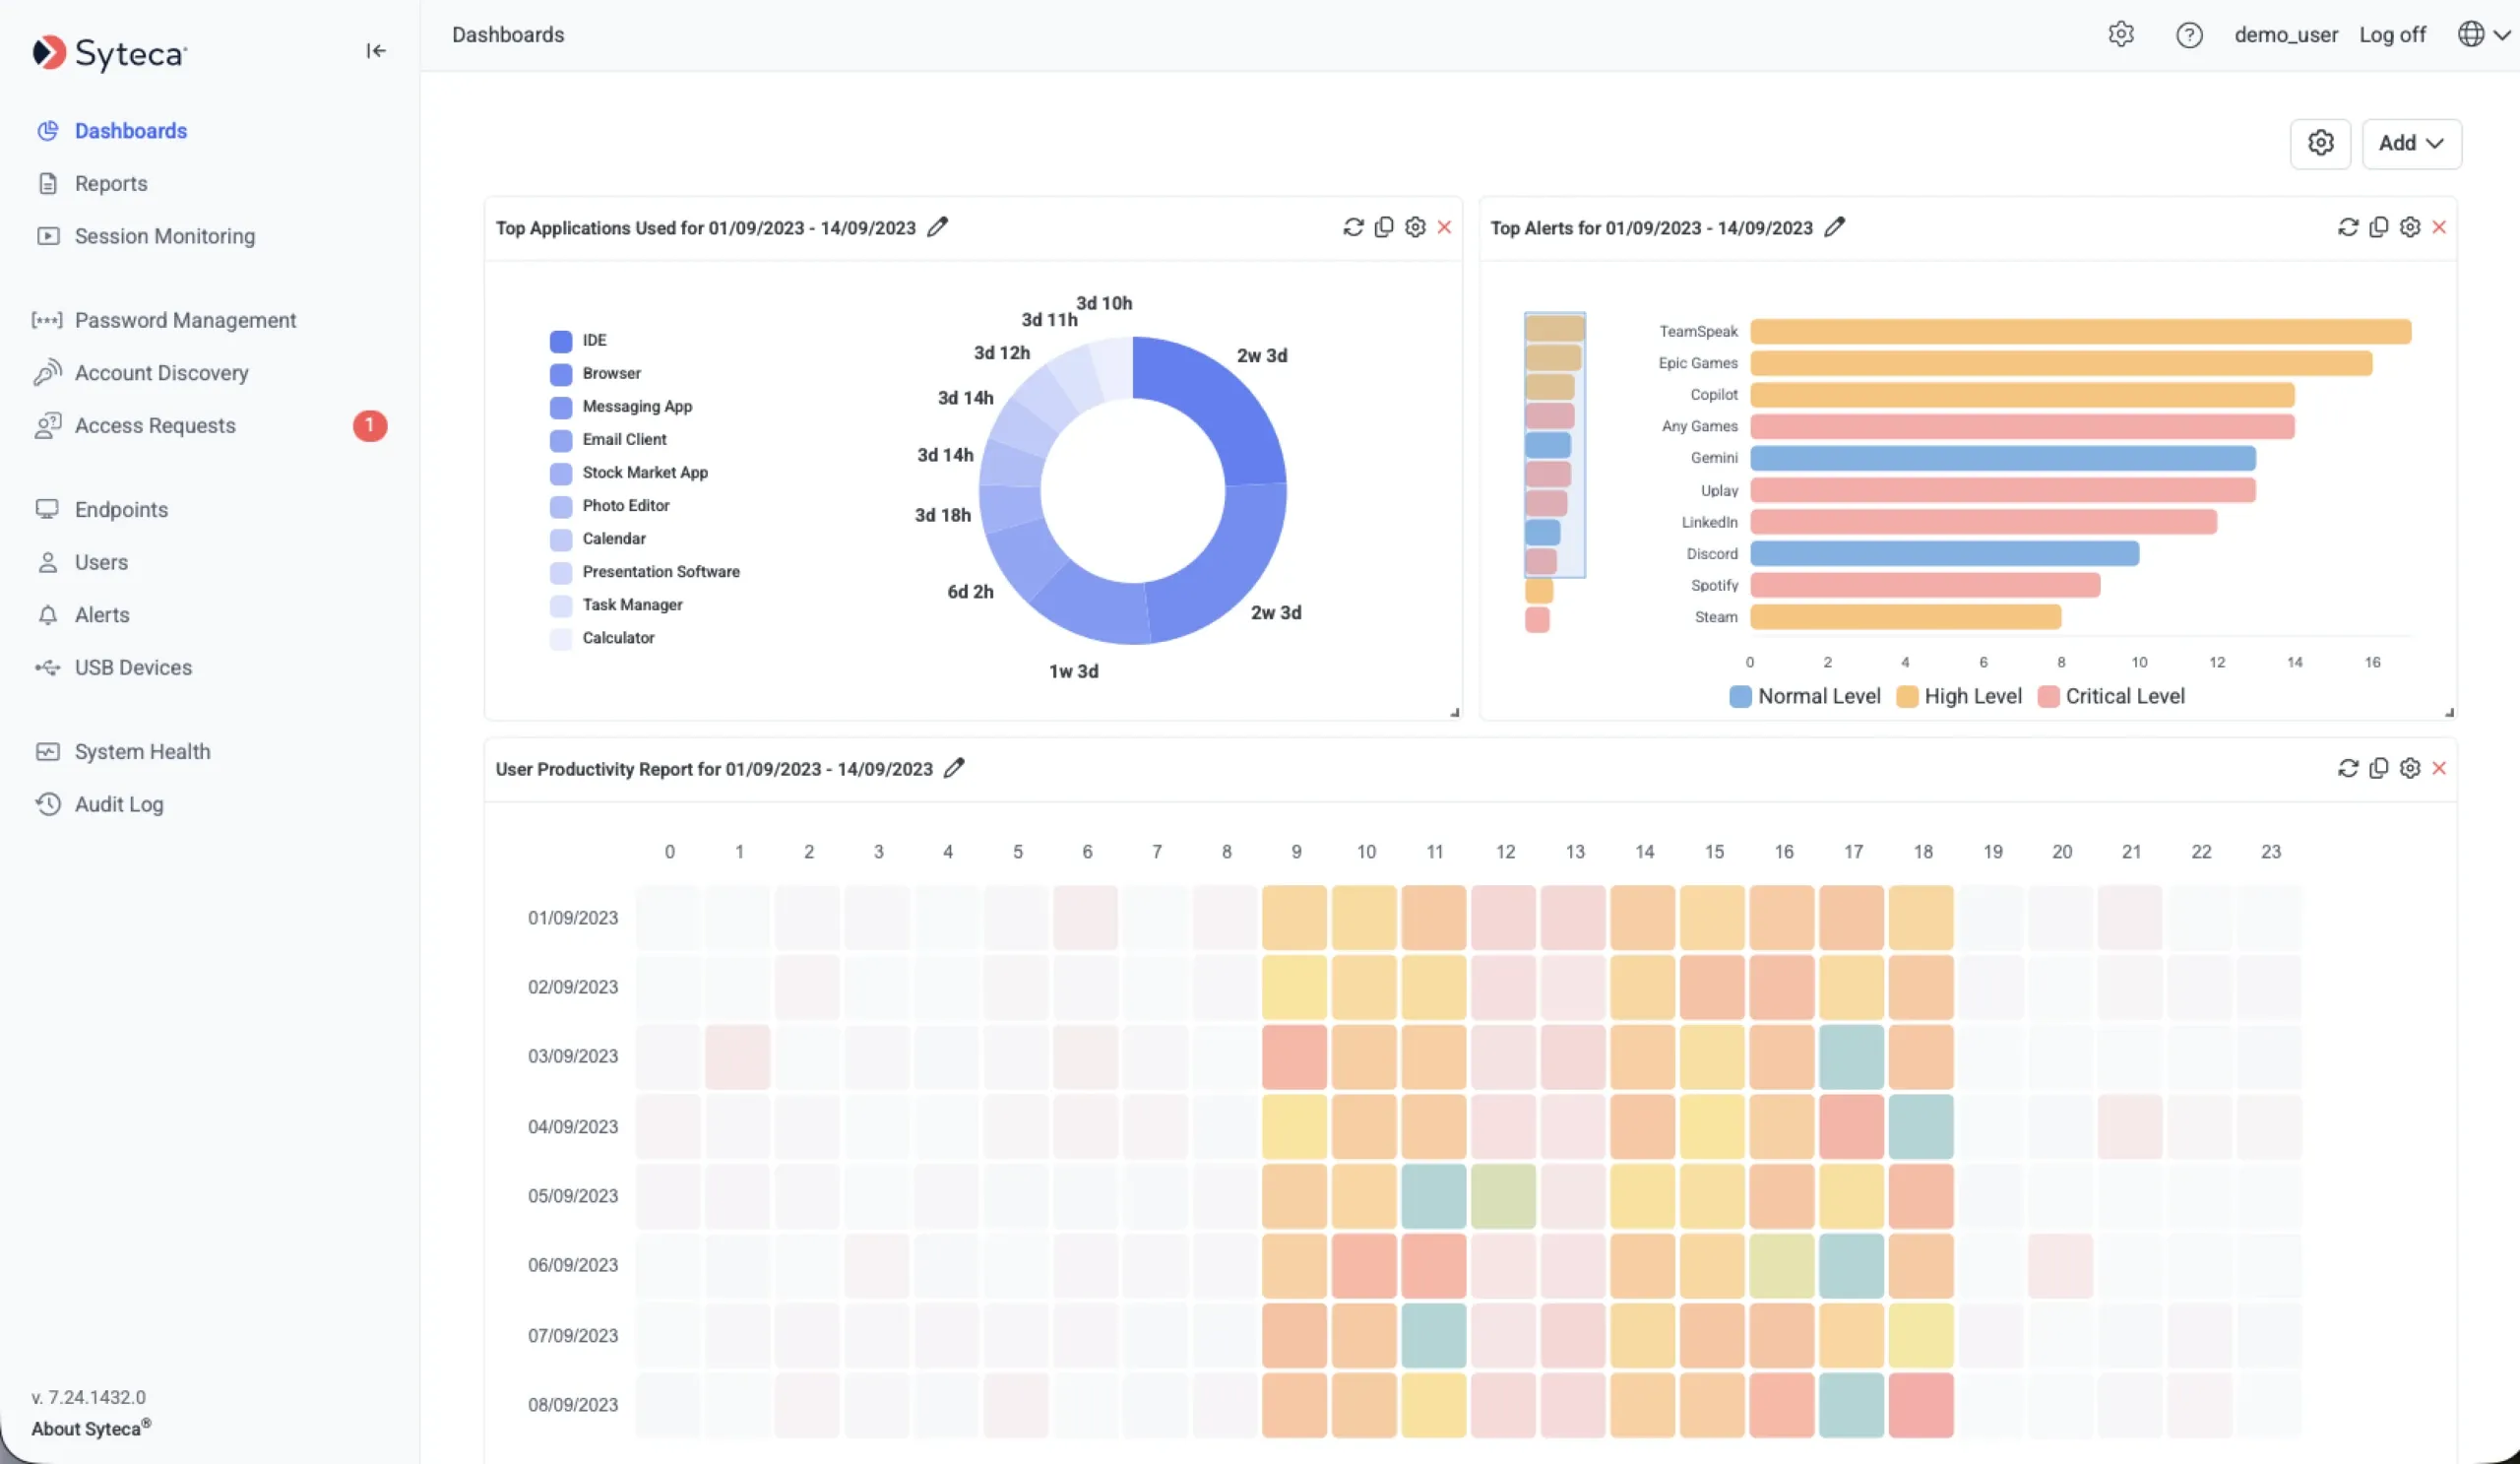
- Uygulama kullanımı ve en sık uyarılar için özelleştirilebilir paneller
- Saatlik kullanıcı etkinliği ısı haritası
- Güvenlik uyarılarının ve kullanıcı verimliliğinin değerlendirilmesi
Platform ve kurulum
Hafif istemci kritik uç noktalara kurulur; sunucu tarafı şirket içinde ya da SaaS olarak çalışır.
- Windows, Linux/Unix (X Window System dâhil) ve macOS istemcileri
- Citrix ortamlarının izlenmesi
- Şirket içi ya da SaaS kurulum
- macOS için Jamf Pro ve VMware Workspace ONE UEM ile toplu dağıtım
- PAM ile aynı ajan; modüler ve kayan lisans
Nasıl çalışır
İstemci
Kritik sunuculara, sıçrama sunucularına ve kullanıcı uç noktalarına hafif istemci kurulur; kayıt kapsamı politikayla belirlenir.
Kayıt
Oturum ekran videosu ve meta veriyle kaydedilir; hassas alanlar maskelenir, hariç tutulan uygulamalarda yalnızca meta veri tutulur.
Tespit
Uyarı kuralları ve davranış analitiği riskli eylemi işaretler.
- Şablon kural
- Özel kural
- UEBA (şirket içi)
Müdahale
Oturum sonlandırılır, süreç durdurulur, USB engellenir ya da kullanıcıya uyarı gösterilir.
İnceleme
Kayıtlar uygulama, adres ve komuta göre aranır; raporlar denetim ve olay incelemesinde kanıt olarak kullanılır.
Ürünü görün
Üretici görselleri: bir senaryo seçin, ürünün ne yaptığını görün.
Yönetim paneli
Aynı ajanda PAM
Kullanım alanları
Finans ve bankacılık
Ayrıcalıklı kullanıcıların Windows ve Linux sıçrama sunucularındaki oturumları kaydedilir. Üretici, kayıt ve izleme gereksinimleri için PCI DSS 10.2–10.7 eşlemesi yayımlar.
Enerji
Sunuculara ayrıcalıklı erişimi olan uzaktan alt yüklenicilerin oturumları izlenir ve kayda geçer.
Sigortacılık
Müşteri verisi işleyen sistemlerde çalışan ve dış hizmet sağlayıcı oturumları denetlenir; kayıtlarda hassas alanlar maskelenir.
Sağlık
Hasta verisine erişen kullanıcıların etkinliği kayda geçer; üretici bu kullanımı HIPAA gereksinimleriyle ilişkilendirir.
Teknik ayrıntılar
Teknik özellikler
| Kurulum modeli | Şirket içi ya da SaaS; SaaS'ta kurum yalnızca uç noktalara istemci kurar |
|---|---|
| İzlenen platformlar | Windows, Linux/Unix (X Window System), macOS ve Citrix |
| Kayıt biçimi | Ekran videosu ve meta veri (uygulama, web adresi, komut); tuş vuruşu izleme |
| Davranış analitiği | UEBA yalnızca şirket içi kurulumda; SaaS ve yüksek erişilebilirlik modunda sunulmaz |
| Müdahale | Oturumu sonlandırma, süreci durdurma, USB engelleme, kullanıcıya uyarı mesajı |
| Gizlilik denetimleri | Gerçek zamanlı maskeleme; Windows'ta uygulama ve site bazında kayıt dışı bırakma |
| Kayıt kapsamı | IP filtresiyle yalnızca uzaktan ve tedarikçi oturumlarını kaydetme seçeneği |
| Uyarılar | Şablon kural kütüphanesi ve özel kurallar; önem derecesine göre sınıflandırma |
| İstemci kurulumu | Windows .msi; macOS ve Linux .tar.gz paketleri; macOS'ta Jamf Pro ya da Workspace ONE ile toplu dağıtım |
| Ağ gereksinimi | İstemciler için 443; Windows istemcilerde ayrıca 9447 numaralı port |
| Lisans ve fiyat | Modüler ve kayan lisans; üretici liste fiyatı yayımlamıyor, teklif kapsam görüşmesinden sonra hazırlanır |
Entegrasyonlar
İzlenen ortamlar
- Windows
- Linux/Unix
- macOS
- Citrix
- Sıçrama sunucuları (RDP)
Kimlik
- Active Directory
- Keycloak (SSO)
Dağıtım
- Jamf Pro
- VMware Workspace ONE UEM
- Microsoft Azure Marketplace
Desteklenen protokol ve sistemler; liste üreticinin yayımladığı bilgilere dayanır. Üçüncü taraf logoları kullanılmaz.
Sık sorulan sorular
Kurulum, entegrasyon ve kullanım hakkında en sık gelen sorular. Sorunuz burada yoksa bize yazın.
Kullanıcı aktivite izleme ile oturum kaydı aynı şey mi?
Oturum kaydı izlemenin bir parçasıdır. Syteca UAM ekranı video olarak kaydetmenin yanında uygulama, web adresi ve komut gibi meta verileri toplar, uyarı kurallarıyla riskli davranışı yakalar ve ihlal anında müdahale eder. Böylece kayıt yalnızca sonradan izlenen bir video olmaktan çıkar, anlık bir denetim aracına dönüşür.
Çalışanları izlemek KVKK açısından sorun yaratır mı?
İzleme, kişisel veri işlemedir ve hukuki dayanak, aydınlatma ve ölçülülük gerektirir. Syteca kapsamı daraltmaya yardım eder: hassas veriler kayıtta maskelenir, belirli uygulama ve siteler kayıttan çıkarılır, kayıt yalnızca uzaktan ve tedarikçi oturumlarıyla sınırlanabilir. Kapsam, kayıt başlamadan önce hukuk ve insan kaynakları birimleriyle birlikte belirlenmelidir.
Davranış analitiği (UEBA) SaaS kurulumda da çalışır mı?
Hayır. Üreticinin dokümanına göre UEBA yalnızca şirket içi kurulumda çalışır; SaaS modelinde ve yüksek erişilebilirlik modunda sunulmaz. Olağan dışı saatte erişim gibi davranış sapmalarını yakalamak isteyen kurumlara şirket içi kurulum öneririz. Şablon ve özel uyarı kuralları ise her iki kurulum modelinde de kullanılabilir.
Bir uyarı oluştuğunda ne yapılabilir?
Uyarı otomatik ya da elle bir müdahaleye bağlanabilir. Güvenlik ekibi oturumu sonlandırabilir, zararlı süreci durdurabilir, USB aygıtını engelleyebilir ya da politikayı ihlal eden kullanıcıya uyarı mesajı gösterebilir. Olayın oturum kaydı da aynı anda incelenebilir; böylece ne olduğu, kimin yaptığı ve hangi adımla durdurulduğu tek kayıtta kalır.
Tedarikçilerin uzaktan oturumlarını izleyebilir miyiz?
Evet. Syteca, tedarikçi ve uzaktan kullanıcıların başlattıkları RDP bağlantılarını izler; sıçrama sunucusuna kurulan tek istemci, bu sunucudan geçen bütün eş zamanlı oturumları kaydeder. IP filtresiyle kayıt yalnızca uzaktan ve tedarikçi oturumlarıyla sınırlanabilir. Erişimin kendisini kasadan ve onayla yönetmek için Syteca PAM devreye alınır.
Kayıtlar ne kadar yer kaplar, hangi kayıt düzeyi seçilir?
Üretici, kayıt boyutu ve saklama süresi için genel bir rakam yayımlamıyor; bu değerler izlenen kullanıcı sayısına, oturum süresine ve video ayarlarına bağlıdır. Seçilen uygulamalarda yalnızca meta veri toplamak alanı azaltır. Saklama süresi, depolama kapasitesi ve kayıt düzeyi keşif görüşmesinde kurumun mevzuat gereksinimine göre birlikte belirlenir.
Denetimlerde nasıl kanıt üretir?
Syteca kimin, hangi sistemde, ne zaman ve ne yaptığını video ve aranabilir meta veriyle kayda geçirir. Üretici PCI DSS 10.2–10.7 kayıt ve izleme gereksinimleri için eşleme, NIS2, DORA, HIPAA ve SWIFT için uyum sayfaları yayımlar. Türk mevzuatıyla eşleme NSS değerlendirmesidir; ürün tek başına uyum sağlamaz, kanıt üretmeye yardım eder.
Bu ürünün yer aldığı çözümler
Mevzuat eşlemesi
Bu ürünün yer aldığı çözümler üzerinden eşlenen yükümlülükler.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıBilişim varlıklarının ve verilerin ayrıntılı envanterini çıkarmak ve güncel tutmak.
- 7545 sayılı Siber Güvenlik KanunuGenel yükümlülükYetkili kurumların istediği bilgi, belge, kayıt ve veriyi eksiksiz sunabilmek.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıKritik altyapıyı siber saldırılara karşı korumak için gerekli tedbirleri almak.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık YönetmeliğiEnvanterVarlık ve veri envanteri tutmak; verileri güvenlik sınıflarına ayırıp sınıflandırma rehberi hazırlamak.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık YönetmeliğiErişim yönetimiErişim haklarını sınıflara göre tanımlamak; ayrıcalıklı erişimi ve güçlü kimlik doğrulamayı yönetmek.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık Yönetmeliğiİz kayıtlarıKritik sistemlerdeki işlemlerin iz kayıtlarını tutmak, korumak ve izlemek.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık YönetmeliğiVeri sızıntısıMüşteri verisinin e-posta, web ve GenAI kanallarından kurum dışına çıkışını denetlemek.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiErişim ve kimlikYönetici ve tedarikçi erişimlerini yetkiyle sınırlamak; saha ve mobil cihazların kimliğini doğrulamak.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiVeri güvenliğiGizlilik derecesi olan veriyi sınıflandırmak ve yetkisiz kanallardan çıkışını engellemek.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiErişim kontrolüUzaktan bakım ve tedarikçi bağlantılarını onaya bağlamak, kaydetmek ve oturum bazında sınırlamak.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiVeri korumaŞebeke, işletme ve müşteri verisinin yetkisiz kanallardan kurum dışına çıkmasını engellemek.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 12/1Kişisel veriye erişimi yetki matrisiyle sınırlamak; ayrıcalıklı hesapları denetlemek.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 12/1Kişisel verinin kurum dışına çıkışını önlemek; Kurum'un rehberi DLP'yi teknik tedbirler arasında sayar.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 9 (7499)Yurt dışındaki bulut ve GenAI servislerine kişisel veri yüklenmesini görünür kılmak ve denetlemek.
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Sonraki adım
Kurumunuza uygun mimariyi birlikte çizelim.
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71