Ürün · Syteca
Syteca PAM
Ayrıcalıklı parolaları kasada tutar, erişimi onayla ve süreyle verir, her yetkili oturumu kayda geçirir.
- Parola kullanıcıya hiç görünmezKimlik bilgisi kasada kalır, oturuma kasadan aktarılır ve takvimle ya da isteğe bağlı döndürülür.
- Yetki yalnızca gerektiği kadarErişim onaylı talep süresince açılır; süre bitince yetki geri alınır, kalıcı yönetici hakkı kalmaz.
- PAM ve oturum kaydı tek ajandaAyrıcalıklı oturum video ve meta veriyle kaydedilir; ihlalde oturum anında sonlandırılabilir.
Genel bakış
Yönetici, hizmet ve tedarikçi hesaplarının parolalarını kasada tutar, erişimi onayla ve süreyle verir. Ayrıcalıklı oturumlar aynı ajanla kaydedilir ve gerektiğinde anında kesilir.
Bir kurumdaki en güçlü hesaplar çoğu zaman en az denetlenenlerdir. Sunucu yöneticileri, veritabanı ekipleri, hizmet hesapları ve uzaktan bağlanan tedarikçiler aynı parolayı yıllarca paylaşabilir. Kim, hangi sisteme, ne zaman ve neden bağlandı sorusu bir denetimde ya da olay incelemesinde ancak dağınık kayıtlar tek tek birleştirilerek yanıtlanır. Bu hesaplardan biri ele geçirildiğinde ise saldırgan, kurumun en kritik sistemlerine meşru bir kullanıcı gibi erişir.
Syteca PAM, ayrıcalıklı erişimin yaşam döngüsünü tek platformda toplar. Hesapları ve hizmet hesabı bağımlılıklarını keşfeder, parolaları kasada saklayıp döndürür, erişimi talep ve onay akışıyla tam zamanında açar. Bağlantı tarayıcıdan ajansız RDP ve SSH ile ya da sıçrama sunucusu üzerinden kurulur; parola kullanıcıya gösterilmez ve oturum baştan sona kayda geçer. Kural ihlalinde güvenlik ekibi oturumu sonlandırabilir, süreci durdurabilir ya da kullanıcıya uyarı gösterebilir.
Syteca, ayrıcalıklı erişim yönetimini kullanıcı aktivite izlemeyle aynı ajanda birleştirir; modüller ayrı lisanslanabildiği için kurum PAM ile başlayıp izlemeyi sonra ekleyebilir ya da tersini yapabilir. Platform Windows, Linux/Unix ve macOS uç noktalarını kapsar, şirket içinde ya da üreticinin barındırdığı SaaS modelinde çalışır. Active Directory ile hesapları, Keycloak ile tek oturum açmayı ve kullanıcı yönetimi API'siyle otomatik kullanıcı tanımlamayı kurumun mevcut kimlik altyapısına bağlar.
Yetenekler
Ürün yetenekleri, işlevine göre gruplanmış hâlde. Liste üreticinin yayımladığı bilgilere dayanır; güncel sürümdeki kapsam keşif görüşmesinde netleşir.
Parola kasası ve döndürme
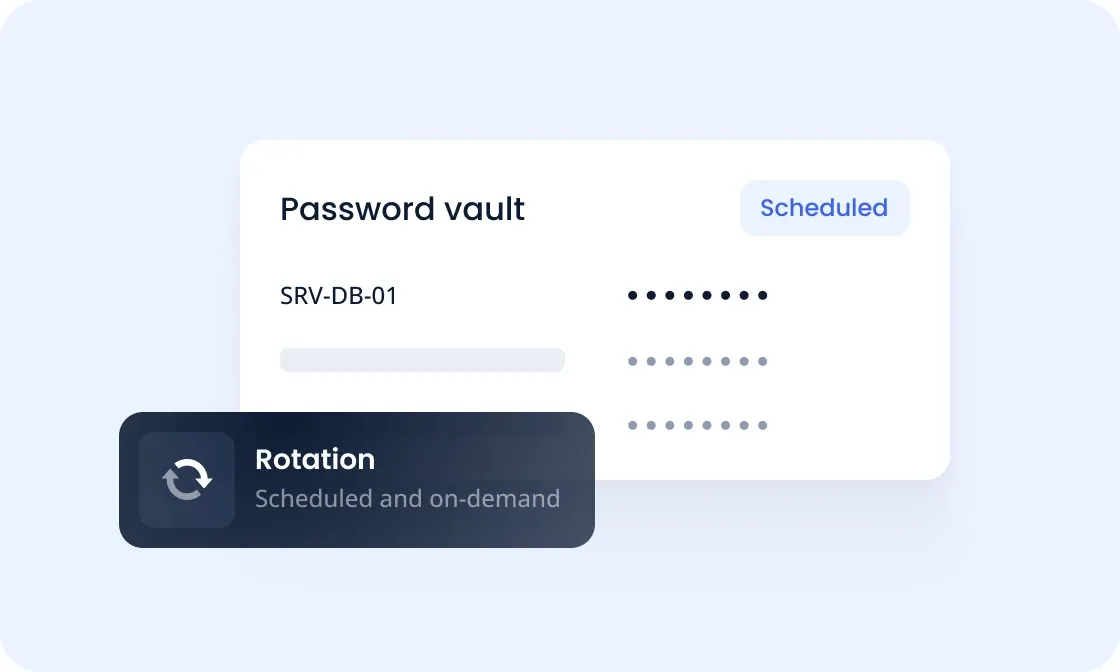
Ayrıcalıklı kimlik bilgileri kullanıcıya gösterilmeden kasada saklanır, paylaşılır ve takvimle yenilenir.
- Ayrıcalıklı hesap parolaları için güvenli kasa
- Zamanlanmış ve isteğe bağlı otomatik parola döndürme
- Ekipler arasında kontrollü kimlik bilgisi paylaşımı; her kullanım denetim izine yazılır
- Kimlik bilgisi oturuma kasadan aktarılır, kullanıcı parolayı görmez
- Parola durumunu düzenli doğrulayan sağlık kontrolü (Secret Heartbeat)
- Ağ cihazı gizli bilgilerinin kasada yönetimi
Talep, onay ve tam zamanında erişim
Kalıcı yönetici hakkı yerine, onaylanan talep için ve belirli bir süre boyunca açılan yetki.
- Erişim talebi ve elle onay akışı
- Tam zamanında (JIT) yetki yükseltme; süre bitince yetki geri alınır
- Uygulama bazında yetki yükseltme ve düşürme ile en az yetki ilkesi
- Bağlantı başına kimlik doğrulama için çok faktörlü kimlik doğrulama (MFA)
- Tedarikçinin her bağlantıda yalnızca izin verilen varlıklara erişmesi
Hesap ve hizmet hesabı keşfi
Parola döndürülmeden önce hangi hesabın nerede kullanıldığı görülür; döndürme beklenmedik kesinti yaratmaz.
- Ayrıcalıklı hesapların keşfi ve kasaya alınması
- AD ya da yerel hesapla çalışan Windows hizmetlerinin bulunması
- Zamanlanmış görevler ve IIS uygulama havuzlarındaki hesap bağımlılıkları
- Döndürmenin etkisinin önceden görülmesi
- Grup tarafından yönetilen hizmet hesaplarının (gMSA) tespiti
Ajansız RDP ve SSH bağlantısı
Ayrıcalıklı oturum, yerel kurulum gerektirmeden tarayıcıdan ya da Linux terminalinden yönetişimle açılır.
- Web bağlantı yöneticisiyle tarayıcıdan RDP ve SSH oturumu
- Linux için yerel bağlantı yöneticisi: terminalden onaylı SSH ve Telnet oturumu
- Sıçrama sunucularında başlatılan RDP oturumlarının yönetimi
- Active Directory, Windows ve Linux/Unix uç noktaları ile web tabanlı erişim
- Uzaktan ve tedarikçi bağlantılarında oturum başına kimlik doğrulama
Oturum kaydı ve canlı müdahale
Ayrıcalıklı oturum baştan sona kayda geçer; kural ihlalinde güvenlik ekibi oturuma anında müdahale eder.
- Ekran videosu ve meta veriyle oturum kaydı
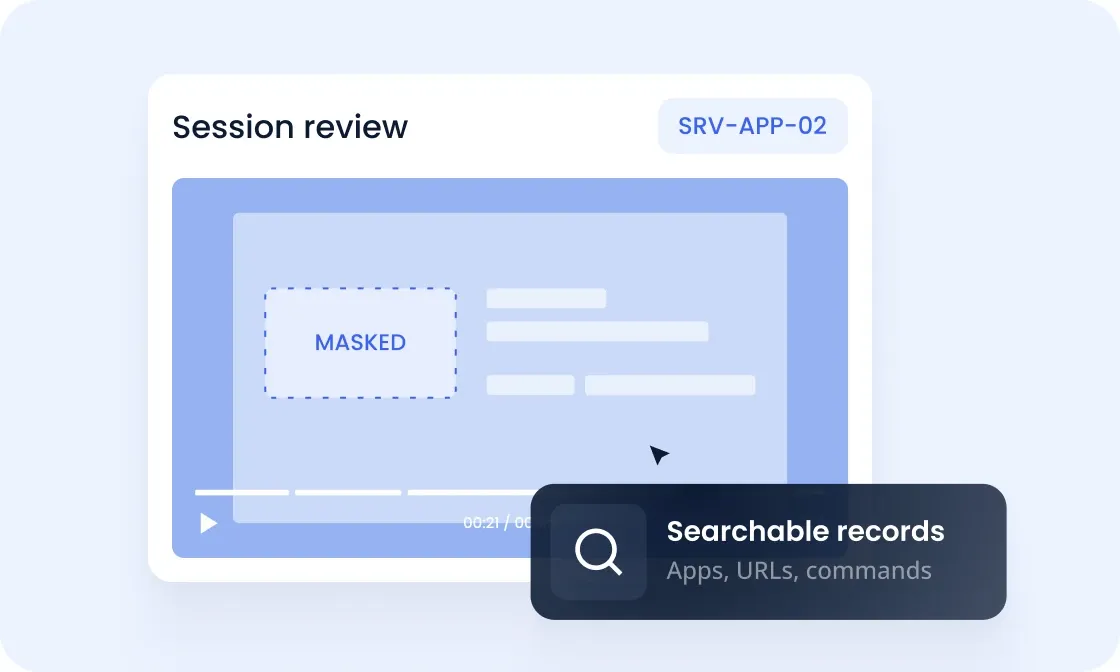
- Uygulama, adres ve komuta göre aranabilir kayıtlar
- Şablon ve özel uyarı kuralları
- Oturumu sonlandırma ve zararlı süreci durdurma
- USB aygıtını engelleme ve kullanıcıya uyarı mesajı gösterme
- Kayıtlarda hassas verinin gerçek zamanlı maskelenmesi
Kurulum, kimlik ve lisans
Kurumun altyapısına ve bütçesine göre ölçeklenen modüler yapı.
- Şirket içi kurulum ya da üreticinin barındırdığı SaaS
- Windows, Linux/Unix ve macOS istemcileri
- Keycloak ile tek oturum açma (SSO) entegrasyonu
- Otomatik kullanıcı tanımlama için kullanıcı yönetimi API'si
- Modüler ve kayan (floating) lisans; PAM tek başına da kullanılabilir
Nasıl çalışır
Talep
Yönetici ya da tedarikçi bir sunucuya erişim ister; talep MFA ile doğrulanır ve onaya düşer.
Onay ve süre
Onaylayan kişi erişimi belirli varlıklar ve süre için açar; kalıcı yetki tanımlanmaz.
Kasadan bağlantı
Oturum tarayıcıdan ya da sıçrama sunucusundan açılır; parola kasadan aktarılır, kullanıcı görmez.
- Tarayıcıdan RDP
- Tarayıcıdan SSH
- Linux terminali
- Sıçrama sunucusu
İzleme
Oturum video ve meta veriyle kaydedilir; kural ihlalinde uyarı verilir ya da oturum sonlandırılır.
Kapanış
Süre bitince yetki geri alınır, parola döndürülebilir; oturum kaydı denetim için aranabilir kalır.
Ürünü görün
Üretici görselleri: bir senaryo seçin, ürünün ne yaptığını görün.
Oturum incelemesi
Yönetim paneli
Kullanım alanları
Finans ve bankacılık
Windows ve Linux sıçrama sunucularındaki ayrıcalıklı kullanıcılar izlenir ve denetlenir. Üretici, PCI DSS ve SWIFT CSP denetimlerine yönelik referanslar yayımlar.
Enerji
Sunuculara ayrıcalıklı erişimi olan uzaktan alt yüklenicilerin oturumları her bağlantıda doğrulanır ve kayda geçer.
Sigortacılık
Poliçe ve müşteri sistemlerine erişen yönetici ve dış hizmet hesapları kasadan, onayla ve kayıtlı oturumla yönetilir.
Sağlık
Hasta verisi tutan sistemlere ayrıcalıklı erişim süreyle sınırlanır; kayıtlarda hassas alanlar maskelenir.
Teknik ayrıntılar
Teknik özellikler
| Kurulum modeli | Şirket içi ya da SaaS (sunucu, yönetim aracı ve veritabanını üretici barındırır) |
|---|---|
| Desteklenen uç noktalar | Windows, Linux/Unix ve macOS istemcileri; Active Directory ve web tabanlı erişim |
| Bağlantı yöntemleri | Tarayıcıdan ajansız RDP ve SSH, Linux bağlantı yöneticisi (SSH, Telnet), sıçrama sunucusu |
| Lisans | Modüler ve kayan lisans; PAM tek başına ya da kullanıcı aktivite izlemeyle birlikte |
| Kimlik bilgisi koruması | Parola kasası, MFA, otomatik döndürme, kontrollü paylaşım, parola sağlık kontrolü |
| Şifreleme | Parola yönetiminde AES-256 ve RSA algoritmaları; RSA-4096 (sürüm 7.23) |
| Keşif kapsamı | Ayrıcalıklı hesaplar; Windows hizmetleri, zamanlanmış görevler, IIS uygulama havuzları |
| Müdahale | Oturumu sonlandırma, süreci durdurma, USB engelleme, kullanıcıya uyarı mesajı |
| Kimlik entegrasyonu | Active Directory, Keycloak ile SSO, kullanıcı yönetimi API'si |
| Ağ gereksinimi | İstemciler için 443; Windows istemcilerde ayrıca 9447 numaralı port |
| Fiyat | Üretici liste fiyatı yayımlamıyor; teklif kapsam görüşmesinden sonra hazırlanır |
Entegrasyonlar
Kimlik ve dizin
- Active Directory
- Keycloak (SSO)
- Kullanıcı yönetimi API'si
Erişim ortamları
- Windows sunucular
- Linux/Unix sunucular
- Sıçrama sunucuları (RDP)
- Ağ cihazları
- Citrix
Dağıtım ve pazar yeri
- Microsoft Azure Marketplace
- Jamf Pro (macOS dağıtımı)
- VMware Workspace ONE UEM (macOS dağıtımı)
Desteklenen protokol ve sistemler; liste üreticinin yayımladığı bilgilere dayanır. Üçüncü taraf logoları kullanılmaz.
Sık sorulan sorular
Kurulum, entegrasyon ve kullanım hakkında en sık gelen sorular. Sorunuz burada yoksa bize yazın.
Syteca PAM şirket içinde mi kurulur, SaaS olarak mı kullanılır?
İkisi de mümkündür. SaaS modelinde uygulama sunucusunu, yönetim aracını ve veritabanını üretici barındırır; kurum yalnızca uç noktalara istemci kurar. Şirket içi kurulumda bütün bileşenler kurumun veri merkezinde kalır. Davranış analitiği yalnızca şirket içi kurulumda çalıştığı için bu özelliği isteyen kurumlara şirket içi model önerilir.
Kullanıcılar ayrıcalıklı parolaları görür mü?
Hayır. Parola kasada kalır ve oturum açılırken bağlantıya kasadan aktarılır; kullanıcı yalnızca yetkili olduğu sisteme bağlanır. Parolalar takvimle ya da isteğe bağlı olarak otomatik döndürülür, ekipler arası paylaşım denetim izine yazılır. Böylece işten ayrılan bir çalışan ya da sözleşmesi biten tedarikçi elinde geçerli bir parola tutmaz.
Tam zamanında (JIT) erişim nasıl işler?
Kullanıcı erişim talebi oluşturur, talep MFA ile doğrulanır ve onaylayan kişiye düşer. Onay, belirli varlıklar ve belirli bir süre için verilir; süre bitince yetki geri alınır. Böylece sistemlerde kalıcı yönetici hakkı birikmez ve her ayrıcalıklı işlemin bir talebi, onayı ve kaydı olur.
Parolayı döndürmek çalışan hizmetleri bozar mı?
Syteca döndürmeden önce bağımlılıkları gösterir. AD ya da yerel hesapla çalışan Windows hizmetlerini, zamanlanmış görevleri ve IIS uygulama havuzlarını bulur; hangi hesabın nerede kullanıldığı görüldüğü için döndürmenin etkisi önceden değerlendirilir. Grup tarafından yönetilen hizmet hesapları (gMSA) tespit edilir ancak kasaya alınmaz.
Uzaktan bağlanmak için kullanıcıya yazılım kurmak gerekir mi?
Gerekmez. Web bağlantı yöneticisi RDP ve SSH oturumlarını doğrudan tarayıcıdan açar; Linux kullanıcıları yerel bağlantı yöneticisiyle terminalden onaylı SSH ve Telnet oturumu başlatabilir. Sıçrama sunucusu kullanan yapılarda oturumlar bu sunucu üzerinden yönetilir. Her yöntemde parola kasadan gelir ve oturum kaydedilir.
Tedarikçi erişimini nasıl sınırlarız?
Tedarikçi her bağlantıda kimliğini doğrular ve yalnızca o bağlantı için izin verilen varlıklara, onaylı süre boyunca erişir. Oturumu video ve meta veriyle kaydedilir; kural ihlalinde uyarı gösterilir ya da oturum sonlandırılır. Parola tedarikçiye hiç verilmez, sözleşme bittiğinde ayrıca parola değiştirmek gerekmez.
Mevzuat denetimlerinde nasıl kanıt üretir?
Syteca kimin hangi sisteme, hangi onayla ve ne kadar süreyle bağlandığını ve oturumda ne yaptığını kayda geçirir. Üretici NIS2, DORA, PCI DSS, SWIFT CSP ve ISO 27001 için eşlemeler yayımlar. BDDK, EPDK ve KVKK ile eşleme NSS değerlendirmesidir: ürün tek başına uyum sağlamaz, kanıt üretmeye yardım eder.
PAM ile kullanıcı aktivite izlemeyi birlikte almak zorunda mıyız?
Hayır. Syteca modüler lisanslanır ve PAM tek başına kullanılabilir. İki modül aynı ajanı paylaştığı için kurum PAM ile başlayıp kullanıcı aktivite izlemeyi sonra ekleyebilir; ek bir ajan kurulmaz. Kayan lisans ise özellikle sanal masaüstü ortamlarında lisansın kullanıcılar arasında hızla yeniden atanmasını sağlar.
Bu ürünün yer aldığı çözümler
Mevzuat eşlemesi
Bu ürünün yer aldığı çözümler üzerinden eşlenen yükümlülükler.
- 7545 sayılı Siber Güvenlik KanunuGenel yükümlülükSiber olayları tespit edip Siber Güvenlik Başkanlığı'na gecikmeksizin bildirmek.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıBilişim varlıklarının ve verilerin ayrıntılı envanterini çıkarmak ve güncel tutmak.
- 7545 sayılı Siber Güvenlik KanunuGenel yükümlülükYetkili kurumların istediği bilgi, belge, kayıt ve veriyi eksiksiz sunabilmek.
- 7545 sayılı Siber Güvenlik KanunuKritik altyapıKritik altyapıyı siber saldırılara karşı korumak için gerekli tedbirleri almak.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık YönetmeliğiErişim yönetimiErişim haklarını sınıflara göre tanımlamak; ayrıcalıklı erişimi ve güçlü kimlik doğrulamayı yönetmek.
- BDDK Bilgi Sistemleri ve Elektronik Bankacılık Yönetmeliğiİz kayıtlarıKritik sistemlerdeki işlemlerin iz kayıtlarını tutmak, korumak ve izlemek.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiVarlık gruplarıBilgi varlıklarını rehberdeki varlık gruplarına göre envanterlemek; ağa bağlanan cihazları tanımak.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiGüvenlik seviyeleriHer varlık için kritiklik derecesine göre belirlenen üç güvenlik seviyesinden birinin tedbirlerini uygulamak.
- Cumhurbaşkanlığı Bilgi ve İletişim Güvenliği RehberiErişim ve kimlikYönetici ve tedarikçi erişimlerini yetkiyle sınırlamak; saha ve mobil cihazların kimliğini doğrulamak.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiYetkinlik seviyesiEPDK'nın bildirdiği kritiklik derecesine göre üç seviyeli yetkinlik modelinin kontrollerini süresi içinde uygulamak.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiVarlık ve ağOT ve BT varlıklarını görünür kılmak; saha, SCADA ve ofis ağlarını birbirinden ayırmak.
- EPDK Enerji Sektöründe Siber Güvenlik Yetkinlik Modeli YönetmeliğiErişim kontrolüUzaktan bakım ve tedarikçi bağlantılarını onaya bağlamak, kaydetmek ve oturum bazında sınırlamak.
- KVKK: 6698 sayılı Kişisel Verilerin Korunması Kanunumd. 12/1Kişisel veriye erişimi yetki matrisiyle sınırlamak; ayrıcalıklı hesapları denetlemek.
Üretici beyanı markanın kendi dokümanına dayanır; NSS değerlendirmesi uzman ekibimizin eşlemesidir.
Sonraki adım
Kurumunuza uygun mimariyi birlikte çizelim.
Çözüm mimarımız ihtiyacınızı dinler, mevcut altyapınıza göre bir yol haritası önerir.
- 24 saatte yanıt
- veya arayın +90 216 339 97 71
Talebiniz alındı
Teşekkür ederiz. Uzmanımız en geç 24 saat içinde e-posta veya telefonla size dönecek.
Başvuru no:
Acil bir konu için: +90 216 339 97 71